GPUStack Kimlik Doğrulama Atlama ve Uzaktan Kod Çalıştırma Zafiyeti (CVE-2026-102895): Teknik Analiz, Tespit ve Müdahale Rehberi
GPUStack 2.2.0 öncesi sürümlerde force_auth_localhost=false varsayılanı ve X-GPUStack-Real-IP: 127.0.0.1 başlık sahteciliğiyle oluşan CVE-2026-102895 (GHSA-gj9m-f8ph-pmhr) kimlik doğrulama atlama zafiyetinin kök nedeni, POST /v2/inference-backends/from-yaml istismar zinciri, tespit mühendisliği ve ihlal sonrası kurtarma rehberi.
1. Yönetici Özeti ve Zafiyetin Kapsamı
CVE-2026-102895 (GitHub Güvenlik Bülteni GHSA-gj9m-f8ph-pmhr, CVSS v3.1 9.8 Kritik — CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H), açık kaynaklı GPU küme ve AI model sunum (inference) yöneticisi GPUStack'in 2.2.0 öncesi tüm sürümlerini etkileyen kimlik doğrulama atlama zafiyetidir. Zafiyet CWE-287 (Uygunsuz Kimlik Doğrulama), CWE-290 (Sahtecilikle Kimlik Doğrulama Atlama) ve CWE-346 (Kaynak Doğrulama Hatası) kategorilerinde sınıflandırılmıştır.
Güvenlik mimarları, SOC L2/L3 analistleri, tespit mühendisleri ve AI altyapı ekipleri açısından bu zafiyet yalnızca bir web arayüzü açığı değildir; doğrudan model dağıtımını, işçi (worker) düğümlerini, harici bulut kimlik bilgilerini ve yönetim API anahtarlarını kapsayan kontrol düzlemi (control plane) ele geçirme riskidir.
2. Kök Neden Analizi: Loopback Güveni ve X-GPUStack-Real-IP Sahteciliği
GPUStack'in 2.2.0 öncesi sürümlerinde kimlik doğrulama kararı gpustack/api/auth.py modülündeki get_current_user fonksiyonu ve istemci IP adresini çözümleyen client_ip_getter mantığı üzerinden verilmektedir.
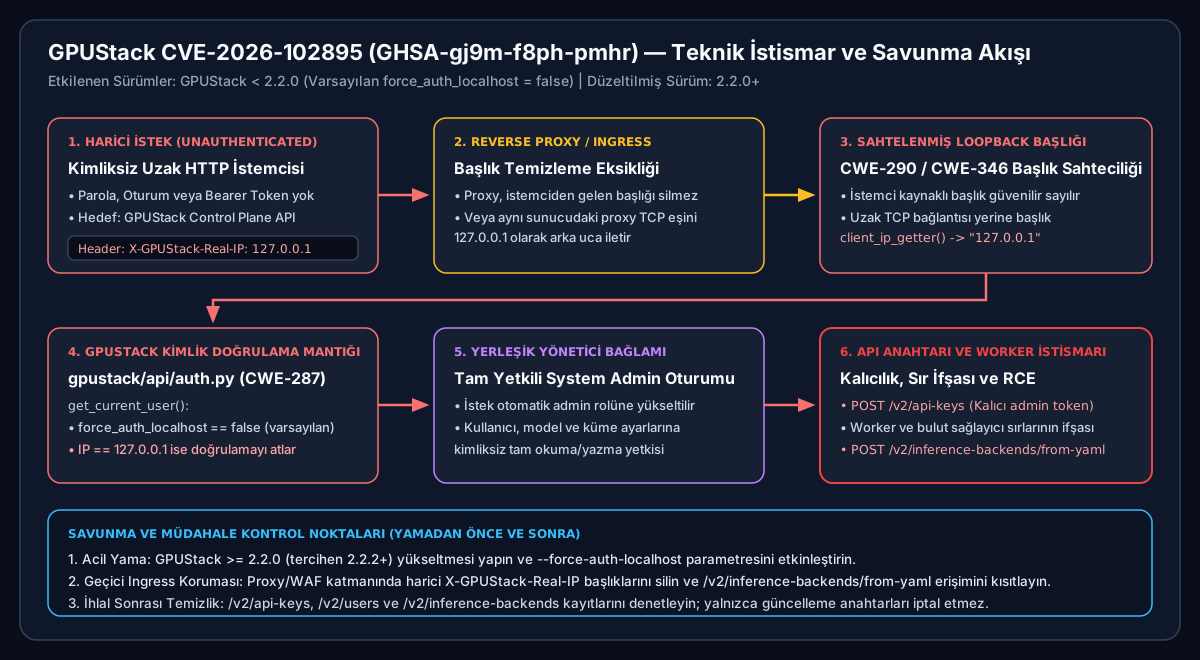
Kimlik doğrulama atlama mekanizması iki koşulun birleşmesiyle ortaya çıkar:
- Varsayılan Loopback Güveni (`force_auth_localhost = false`): Etkilenen sürümlerde sunucu yapılandırması
--force-auth-localhostbayrağını varsayılan olarakfalsedeğerinde tutar. Bu durumda uygulama, loopback adresinden (127.0.0.1) geldiği değerlendirilen HTTP isteklerine token veya parola sormaksızın otomatik olarak yerleşik sistem yöneticisi (built-in system administrator) yetkisi tanır. - Güvenilmez İstemci Başlığının Kabul Edilmesi (`X-GPUStack-Real-IP`):
client_ip_gettermantığı, istemcinin gerçek TCP soket adresini zorunlu kılmak veya güvenilir ters vekil (trusted proxy) sınırını doğrulamak yerine istemci tarafından gönderilebilen `X-GPUStack-Real-IP` HTTP başlığına güvenmiştir. Benzer şekilde aynı sunucu üzerinde çalışan ve TCP bağlantısını127.0.0.1olarak sonlandırıp başlığı temizlemeyen ters vekil kurulumları da aynı güven sınırını aşar. - Kimlik Doğrulama Atlama Sonucu: Kimliği doğrulanmamış uzak bir saldırgan, açık erişilebilen GPUStack sunucusuna yalnızca
X-GPUStack-Real-IP: 127.0.0.1başlığını ekleyerek gönderdiği her HTTP isteğini uygulama katmanında yerel yönetici isteği olarak işletebilir.
3. İstismar Zinciri, Kalıcılık ve Etki Sınıflandırması
Güvenlik mühendislerinin risk değerlendirmesini abartıdan arındırılmış biçimde yapabilmesi için gözlemlenmiş bulgular, teknik etki ve varsayımsal senaryolar birbirinden net biçimde ayrılmalıdır:
- Doğrulanmış Davranış: GPUStack
< 2.2.0sürümlerindeforce_auth_localhost=falseikenX-GPUStack-Real-IP: 127.0.0.1başlığıyla gönderilen kimliksiz isteklerget_current_userdoğrulamasını atlar ve sistem yöneticisi ayrıcalıkları elde eder. CISA KEV ve CVE kaydı; kimliksiz yönetici erişimini, kullanıcı ve model değişikliklerini, kalıcı admin API anahtarı oluşturulmasını, worker/bulut sağlayıcı sırlarının ifşasını vePOST /v2/inference-backends/from-yamluç noktası üzerinden kod çalıştırmayı teyit etmektedir. SANS ISC (Diary 33514), internete açık GPUStack örneklerine karşı/v1/models,/v1/messagesve ilgili uç noktalara yönelik aktif tarama trafiğini gözlemlemiştir. - Olası Etki: Kontrol düzlemine admin erişimi kazanan bir saldırgan;
POST /v2/api-keysüzerinden uzun ömürlü yönetici API anahtarları üretebilir,/v2/usersile kullanıcı hesaplarını ve rolleri değiştirebilir, sunucu/worker yapılandırmalarında tutulan bulut sağlayıcı kimlik bilgilerini ve Hugging Face / model deposu erişim belirteçlerini okuyabilir vePOST /v2/inference-backends/from-yamlaracılığıyla zararlı backend tanımları yükleyerek yönetilen GPU worker düğümlerinde keyfi kod çalıştırabilir. - Hipotetik Senaryo: GPUStack işçi düğümleri aşırı yetkili bulut IAM rolleriyle veya izole edilmemiş Kubernetes düğüm izinleriyle çalışıyorsa,
from-yamlüzerinden worker kabuğuna erişen bir saldırgan bulut aboneliklerine veya çevre depolama katmanlarına yanal geçiş deneyebilir. Bu ikinci aşama yanal geçiş GPUStack'in doğrudan özelliği değil, çevre altyapı izolasyonunun zayıflığına bağlıdır.
İhlal Sonrası Kalıcılık ve Yalnızca Sürüm Yükseltmenin Neden Yetersiz Olduğu
Yöneticilerin sık düştüğü operasyonel hatalardan biri, CISA KEV uyarısını gördükten sonra yalnızca GPUStack sunucusunu 2.2.0+ sürümüne yükseltip olayı kapanmış saymaktır. İhlal gerçekleşmiş bir ortamda yalnızca sürüm yükseltmek neden yetersizdir:
- Veritabanında Saklanan Kalıcı API Anahtarları: Saldırgan zafiyeti istismar ettiği pencerede
POST /v2/api-keysüzerinden bir admin API anahtarı oluşturduysa, yama yalnızcaX-GPUStack-Real-IPbaşlık atlama yolunu kapatır. Saldırganın ürettiği geçerli Bearer API anahtarı GPUStack veritabanında kalmaya devam eder ve yamalı sunucuda da tam admin erişimi sağlar. - Yetkisiz Kullanıcılar ve Backend Tanımları:
/v2/usersaltında oluşturulmuş veya yükseltilmiş bir kullanıcı hesabı ya da/v2/inference-backendsaltında bırakılmış zararlı bir YAML backend tanımı yükseltme sonrasında kendiliğinden silinmez. - Sızdırılmış Dış Sırlar: Kontrol düzleminden bir kez okunmuş worker kayıt belirteçleri, bulut sağlayıcı API anahtarları veya özel model deposu tokenları GPUStack dışındaki hedeflerde geçerliliğini korur.
4. Tespit Mühendisliği ve Telemetri Önkoşulları
CVE-2026-102895 tespiti, yalnızca loglarda hangi verinin gerçekten toplandığı biliniyorsa güvenilir olur. Evrensel KQL şablonları çoğu kurumda sessizce sıfır sonuç döndürür; bu nedenle her tespit kuralı açık telemetri önkoşullarıyla kurulmalıdır.
4.1 Ters Vekil / Ingress Erişim Logu İncelemesi (Linux Shell)
- Veri Kaynağı: GPUStack önündeki NGINX, Envoy, HAProxy veya Caddy ters vekil erişim logları (veya Uvicorn/FastAPI erişim çıktıları).
- Tablo / Kayıt Konumu: Dosya tabanlı erişim logları (
/var/log/nginx/access.log) veya konteyner standart çıktı günlükleri. - Gerekli Toplama Ön Koşulu: Standart NGINX
combinedlog biçimi HTTP istek başlıklarından `X-GPUStack-Real-IP` alanını kaydetmez; yalnızca URI, kaynak IP ve durum kodunu kaydeder. Başlık tabanlı doğrudan istismar kanıtı için ters vekillog_formattanımında$http_x_gpustack_real_ipdeğişkeninin veya JSON başlık günlüğünün önceden etkinleştirilmiş olması gerekir. - Kontrol Amacı: Yüksek riskli GPUStack kontrol düzlemi uç noktalarına (
/v2/inference-backends/from-yaml,/v2/api-keys,/v2/users) veya SANS ISC tarafından raporlanan tarama yollarına (/v1/models,/v1/messages) gelen harici istekleri ve200/201yanıtlarını tespit etmek. - Sınırlamalar: Özel başlık günlüğü yoksa
X-GPUStack-Real-IP: 127.0.0.1sahteciliğini tek başına doğrulayamaz; ayrıca ters vekil atlanarak doğrudan GPUStack portuna gidildiyse vekil günlüğünde kayıt oluşmaz.
# Çalışma Ortamı: Ters vekil barındıran Linux sunucu (yalnızca salt okunur log inceleme yetkisi)
# Not: X-GPUStack-Real-IP başlığı varsayılan combined formatında görünmez; yalnızca
# $http_x_gpustack_real_ip loglanmışsa grep çıktısında başlık değerini görebilirsiniz.
grep -E '(/v2/inference-backends/from-yaml|/v2/api-keys|/v2/users|/v1/users|/v1/models|/v1/messages)' \
  /var/log/nginx/gpustack-access.log | \
  awk '{print $1, $4, $6, $7, $9}' | tail -n 100
4.2 Azure Application Gateway WAF İncelemesi (Microsoft Sentinel KQL)
- Veri Kaynağı: GPUStack giriş katmanının önünde konumlandırılmış Azure Application Gateway WAF erişim tanılama günlükleri.
- Tablo:
AzureDiagnostics(Category == "ApplicationGatewayAccessLog", veya kaynağa özgü tanılama modu açıksaAGWAccessLogstablosunda soneksizClientIp,RequestUri,HttpMethod,HttpStatussütunları). Not:AppServiceHTTPLogs, GPUStack için yerel bir telemetri tablosu değildir; GPUStack tipik olarak GPU destekli Linux VM, AKS veya konteyner ana makinelerinde çalışır ve App Service PaaS üzerinde barındırılmaz. - Gerekli Toplama Ön Koşulu: Azure Application Gateway tanılama ayarlarının Log Analytics çalışma alanına aktif olarak aktarılıyor olması gerekir (
Log Analytics Readeryetkisi). - Kontrol Amacı: GPUStack kontrol düzlemine yönelik
/v2/inference-backends/from-yaml,/v2/api-keysve/v2/usersisteklerini, kaynak IP adreslerini ve başarılı (200/201) yanıtları avlamak. - Sınırlamalar: Standart
ApplicationGatewayAccessLogşeması keyfi özel HTTP istek başlıklarının içeriğini kaydetmez. Bu nedenle aşağıdaki KQL sorgusu `X-GPUStack-Real-IP` başlık sahteciliğini doğrudan tespit edemez; yalnızca şüpheli uç nokta erişimini ve beklenmeyen başarılı yanıtları işaretler. Başlık düzeyinde Sentinel tespiti için ters vekilin veya özel WAF kurallarının başlık eşleşmelerini ayrıca günlüğe yazması gerekir.
// Veri Kaynağı: Azure Application Gateway Tanılama Günlükleri (AzureDiagnostics)
AzureDiagnostics
| where TimeGenerated > ago(14d)
| where Category == "ApplicationGatewayAccessLog"
| where requestUri_s has_any (
    "/v2/inference-backends/from-yaml",
    "/v2/api-keys",
    "/v2/users",
    "/v1/users",
    "/v1/models",
    "/v1/messages"
)
| extend StatusCode = toint(httpStatus_d)
| summarize
    RequestCount = count(),
    SuccessCount = countif(StatusCode in (200, 201, 204)),
    Methods = make_set(httpMethod_s),
    StatusCodes = make_set(StatusCode)
    by clientIP_s, requestUri_s, bin(TimeGenerated, 1h)
| where SuccessCount > 0 or RequestCount >= 5
| order by TimeGenerated desc
4.3 GPU Worker Düğümlerinde İstismar Sonrası Süreç Avcılığı (Defender for Endpoint KQL)
- Veri Kaynağı: GPUStack kontrol düzlemini veya GPU worker düğümlerini çalıştıran Linux sunucularındaki Microsoft Defender for Endpoint Linux süreç telemetrisi.
- Tablo:
DeviceProcessEvents. - Gerekli Toplama Ön Koşulu: MDE Linux ajanının kontrol düzlemi ve GPU worker ana makinelerinde kurulu olması ve Defender XDR Gelişmiş Tehdit Avcılığı veya Sentinel MDE bağlayıcısının etkin olması (
Security Readeryetkisi). - Kontrol Amacı:
POST /v2/inference-backends/from-yamlistismarı sonucundagpustackveya çıkarım (inference) worker süreçlerinin olağan dışı alt kabuklar (sh,bash,dash) ya da araç yükleyici komutları (curl,wget,python3 -c,nc) başlatmasını tespit etmek. - Sınırlamalar: Yalnızca API anahtarı oluşturma (
/v2/api-keys) veya yapılandırma/sır okuma gibi salt API tabanlı istismar adımlarını tespit edemez; yalnızca worker düğümünde süreç çalıştırma aşamasını yakalar. Ayrıca meşru model kurulum betiklerinden ayırmak için ortama özgü temel filtreleme gerekir.
// Veri Kaynağı: Microsoft Defender XDR Gelişmiş Tehdit Avcılığı (DeviceProcessEvents)
DeviceProcessEvents
| where Timestamp > ago(14d)
| where InitiatingProcessFileName has_any ("gpustack", "python", "python3", "uvicorn")
| where InitiatingProcessCommandLine has_any ("gpustack", "inference-backend", "worker")
| where FileName in~ ("sh", "bash", "dash", "curl", "wget", "nc", "ncat", "socat")
    or ProcessCommandLine has_any ("base64 -d", "/dev/tcp/", "curl -s", "wget -q")
| project Timestamp, DeviceName, AccountName, InitiatingProcessFileName,
          InitiatingProcessCommandLine, FileName, ProcessCommandLine
| order by Timestamp desc
5. Çevreleme, İyileştirme ve İhlal Sonrası Kurtarma
CVE-2026-102895 müdahalesi yalnızca sürüm yükseltmeden ibaret görülmemeli; sıralı çevreleme, doğrulama ve kimlik bilgisi yenileme akışıyla yürütülmelidir:
- Adım 1 — Maruziyet Tespiti (Exposure Identification): Ortamdaki tüm GPUStack sunucu ve worker sürümlerini envantere alın (
gpustack versionveya container imaj etiketi).2.2.0altındaki tüm kurulumları ve özellikle internetten, kurumsal VPN dışından veya paylaşımlı geliştirici ağlarından erişilebilen yönetim portlarını (80,443veya özel yönetim portu) belirleyin. - Adım 2 — Yama ve Yapılandırma Sertleştirme (Upgrade & Hardening): Tüm GPUStack örneklerini doğrudan 2.2.0 veya üzerine (tercihen güncel 2.2.2+ sürümüne) yükseltin. Kontrol düzleminde yerel istekler için dahi kimlik doğrulamayı zorunlu kılmak üzere
--force-auth-localhostyapılandırmasını etkinleştirin ve yönetim portlarını genel ağa kapatın. - Adım 3 — Geçici Ingress Azaltması (Temporary Ingress Mitigation): Bakım penceresi nedeniyle yama birkaç saat ertelenmek zorundaysa, GPUStack önündeki ters vekilde harici istemcilerden gelen
X-GPUStack-Real-IPbaşlığını koşulsuz olarak silin ve yönetim uç noktalarını yalnızca yetkili yönetici IP aralığına veya mTLS tüneline kısıtlayın.
# NGINX ters vekil geçici koruma örneği (yamalama öncesi acil azaltma içindir, yamanın yerini tutmaz)
location / {
    proxy_pass http://127.0.0.1:8080;
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    # Dış istemcilerin loopback sahteciliği için gönderebileceği başlığı temizle
    proxy_set_header X-GPUStack-Real-IP "";
}

# Kritik yönetim ve kod çalıştırma uç noktalarını güvenilir yönetici IP'leriyle sınırla
location ~ ^/(v2/inference-backends/from-yaml|v2/api-keys|v2/users|v1/users) {
    allow 10.20.0.0/16; # Kurumsal PAW / Yönetim VPN CIDR bloğunuzla değiştirin
    deny all;
    proxy_pass http://127.0.0.1:8080;
    proxy_set_header X-GPUStack-Real-IP "";
}- Adım 4 — Yetkisiz Hesap ve API Anahtarı Denetimi: Doğrulanmış bir yönetici oturumuyla GPUStack
/v2/usersve/v2/api-keyslistelerini inceleyin. Saldırı penceresinde oluşturulmuş veya beklenmeyen tüm admin kullanıcılarını ve API anahtarlarını derhal iptal edin (DELETE). İsteğe bağlı olarak tüm yönetici şifrelerini ve mevcut tüm API anahtarlarını yenileyin. - Adım 5 — Inference Backend Yapılandırma İncelemesi:
/v2/inference-backendsüzerinden kayıtlı tüm inference backend tanımlarını ve YAML parametrelerini gözden geçirin.from-yamlyoluyla eklenmiş tanınmayan imajlar, başlangıç komutları veya ters kabuk parametreleri varsa ilgili backend'i kaldırın. - Adım 6 — Sır ve Kimlik Bilgisi İhlali Değerlendirmesi: GPUStack sunucusunda, ortam değişkenlerinde veya Kubernetes Secret objelerinde tanımlı olan worker kayıt belirteçlerinin, bulut sağlayıcı kimlik bilgilerinin (Azure Service Principal / Managed Identity dışı statik anahtarlar, AWS IAM anahtarları, S3/Blob SAS tokenları) ve model deposu tokenlarının okunmuş olabileceğini varsayın.
- Adım 7 — Sağlayıcı Tarafında Meşru Kimlik Bilgisi Rotasyonu: İhlal şüphesi varsa, etkilenen üçüncü taraf kimlik bilgilerini rastgele dizelerle üzerine yazarak değil, doğrudan kaynak sağlayıcı tarafında iptal edip yeniden üreterek döndürün (örneğin Hugging Face ayarlarından tokenı
Revokeedip yeni bir fine-grained token üretin, Azure Entra ID / AWS IAM konsolundan eski uygulama sırrını veya erişim anahtarını silip yenisini oluşturun, ardından gizli anahtar kasanızı güncelleyin). - Adım 8 — Worker Düğümü İhlal Doğrulaması:
POST /v2/inference-backends/from-yamluç noktasına başarılı (200/201) bir dış istek tespit edildiyse veya worker üzerinde şüpheli alt süreç görüldüyse, ilgili GPU worker düğümünü ağdan izole edin ve yalnızca konteyneri yeniden başlatmak yerine temiz, doğrulanmış işletim sistemi/konteyner imajından yeniden kurun (rebuild). - Adım 9 — Çevreleme Sonrası İzleme: Yamalama ve anahtar temizliği tamamlandıktan sonra en az 14–30 gün boyunca yeni
/v2/api-keysoluşturma olaylarını,/v2/inference-backendsdeğişikliklerini ve worker düğümlerinden çıkan beklenmeyen ağ bağlantılarını izlemeye devam edin.
6. İyileştirme Sonrası Doğrulama Kontrol Listesi
Yama veya ters vekil azaltması uygulandıktan sonra kimlik doğrulama sınırının gerçekten kapandığını doğrulamak için yalnızca salt okuma yapan, zararsız bir durum kodu kontrolü gerçekleştirin:
# Doğrulama Testi (Güvenli / Durum Değiştirmeyen GET İsteği)
# İç CA kullanılıyorsa curl parametrelerine --cacert /etc/ssl/certs/corp-ca.crt ekleyin.
# Beklenen çıktı: GPUStack >= 2.2.0 veya korumalı ingress arkasında HTTP 401
curl -s -o /dev/null -w "GET /v2/users -> HTTP %{http_code}\n" \
  -H "X-GPUStack-Real-IP: 127.0.0.1" \
  https://gpustack.example.internal/v2/users

curl -s -o /dev/null -w "GET /v2/api-keys -> HTTP %{http_code}\n" \
  -H "X-GPUStack-Real-IP: 127.0.0.1" \
  https://gpustack.example.internal/v2/api-keys
İyileştirme sürecini kapatmadan önce aşağıdaki doğrulama maddelerinin tümünün tamamlandığından emin olun:
- Sürüm ve Bayrak Teyidi: Tüm GPUStack kontrol düzlemi ve worker örnekleri
>= 2.2.0sürümündedir; test sırasında sahteX-GPUStack-Real-IP: 127.0.0.1başlığı tüm yönetim uç noktalarında401ile reddedilmektedir. - Kalıcılık Temizliği:
/v2/usersve/v2/api-keyskayıtları satır satır doğrulanmış, ihlal öncesi döneme ait olmayan tüm anahtarlar iptal edilmiş ve/v2/inference-backendstanımları temizlenmiştir. - Sır Yenileme ve Ağ İzolasyonu: Açığa çıkmış olabilecek tüm harici model deposu ve bulut kimlik bilgileri ilgili sağlayıcı konsolundan döndürülmüş, GPUStack kontrol düzlemi yalnızca güvenilir iç ağ / VPN üzerinden erişilebilir hale getirilmiştir.
7. Eleştirel Mimari Değerlendirme ve Geri Dönüş Planı
- Hangi Riski Azaltır: GPUStack
2.2.0+yükseltmesi ve--force-auth-localhostzorunluluğu dış istemcilerin başlık sahteciliğiyle kimliksiz yönetici erişimi kazanmasını ortadan kaldırır. - Hangi Riskleri Azaltmaz: Sürüm yükseltmesi saldırganın yama öncesinde oluşturduğu geçerli API anahtarlarını, kötü niyetli backend YAML tanımlarını, sızdırılmış Hugging Face/bulut sırlarını veya tedarik zincirinden indirilen zehirlenmiş model ağırlıklarından doğabilecek kod çalıştırma riskini ortadan kaldırmaz.
- Yanlış Yapılandırma ve Üretim Başarısızlık Koşulları: NGINX katmanında
/v2/*yolları aşırı dar bir yönetici CIDR bloğuyla kısıtlandığında meşru GitOps/CI dağıtım boru hatlarının model güncellemesi kesilebilir;proxy_passile aynı sunucuda dinleyen lokal otomasyonlar--force-auth-localhostsonrası API anahtarı olmadan401hatasıyla durur. - Geri Dönüş Planı: Yükseltme öncesi veritabanı/yapılandırma yedeği ve önceki NGINX sunucu bloğu (
nginx -tdoğrulamalı) ayrı tutulur; otomasyon kesintisi oluşursa NGINX CIDR erişim listesi onaylı iç orkestrasyon IP'si eklenerek güncellenir veya yerel otomasyonlar hızlıca yeni üretilmiş en az yetkili servis tokenına bağlanır (yamalı sürümden geri dönülmez, erişim listesi kontrollü esnetilir).
Doğrulanmış Birincil Kaynaklar & Açık Kaynak Depolar
Bu teknik rehber aşağıdaki resmi duyuru, Microsoft Learn belgeleri ve açık kaynak PowerShell / KQL depolarıyla doğrulanmıştır.
Çok Kanallı Yayın Özeti (X & LinkedIn Taslağı)
X (Twitter) ve LinkedIn paylaşım taslaklarını göster / gizle
Çok Kanallı Yayın Özeti (X & LinkedIn Taslağı)
X (Twitter) ve LinkedIn paylaşım taslaklarını göster / gizleGPUStack < 2.2.0 sürümlerini etkileyen ve CISA KEV kataloğuna eklenen CVE-2026-102895 (GHSA-gj9m-f8ph-pmhr) zafiyeti için teknik kök neden analizi (X-GPUStack-Real-IP: 127.0.0.1), ters vekil azaltma ve ihlal sonrası kurtarma rehberi. #AISecurity #CVE2026102895 #GPUStack
GPUStack kontrol düzlemini etkileyen CVE-2026-102895 (CVSS 9.8, CISA KEV) kimlik doğrulama atlama zafiyetinin teknik analizini yayımladım: gpustack/api/auth.py içindeki loopback güveni, X-GPUStack-Real-IP başlık sahteciliği, neden yalnızca sürüm yükseltmenin ihlal sonrası yetersiz kalabileceği, ters vekil koruması ve gerçek telemetri önkoşullarıyla tespit sorguları.