Defender for Cloud Apps ile SaaS Security Posture Management (SSPM) ve App Governance
M365 Defender portalına entegre Defender for Cloud Apps ile üçüncü parti SaaS uygulamalarında SSPM yanlış yapılandırma keşfi, OAuth App Governance otomasyonu ve ITDR oturum koruması.
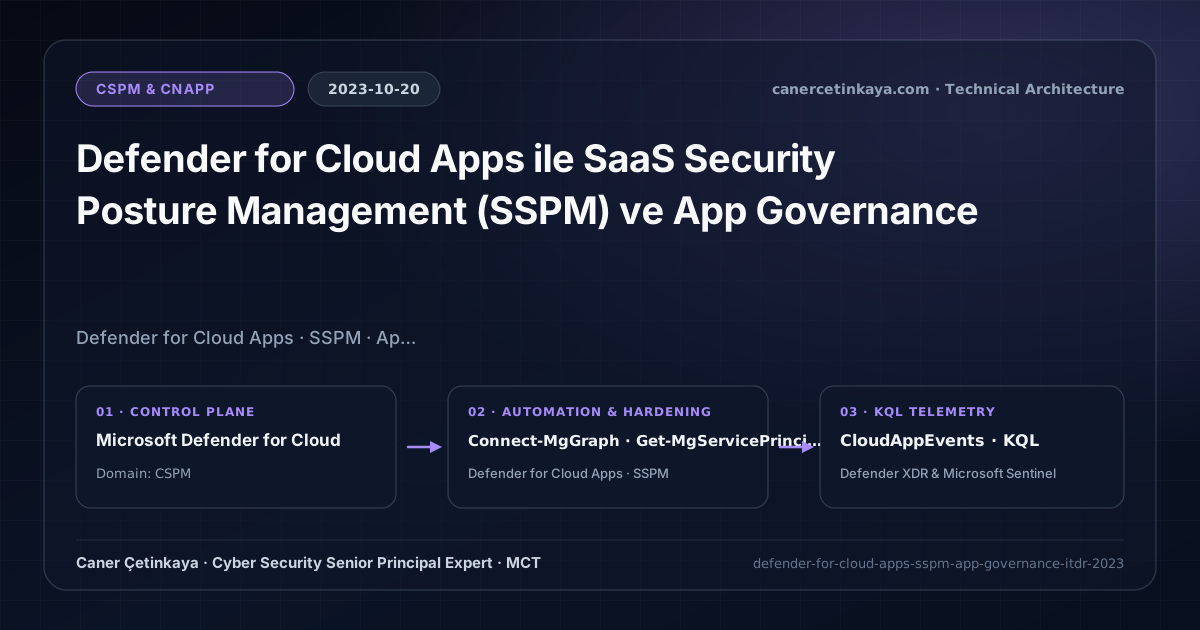
Kurumlar bulut altyapılarında CSPM çalıştırırken aynı anda Salesforce, Okta, GitHub, Dropbox ve ServiceNow gibi kritik SaaS platformlarındaki güvenlik ayarlarının denetimsiz kaldığını fark etti. Microsoft Defender for Cloud Apps, klasik MCAS Shadow IT ve OAuth App Governance köklerini tam bir SaaS Security Posture Management (SSPM) ve kimlik tehdit algılama motoruna dönüştürür.
Bu katman, bugün Multicloud CSPM ve DevSecOps duruşunun SaaS ve OAuth ayağını oluşturur.
Algılama Sınırları ve SaaS Kapsamı
- Merkezi SSPM Skorlaması:
SaaS Security Posture Management, Salesforce, ServiceNow, GitHub, Slack, Okta ve Google Workspace üzerindeki zayıf parola politikalarını ve açık paylaşım ayarlarını Secure Score altında tek merkezde raporlar. - Yerleşik App Governance: Microsoft Graph, Exchange Web Services ve SharePoint API’lerini kullanan OAuth uygulamalarının anormal veri indirme hacmini (
Mail.Read,Files.Read.All) takip ederek tehlikeli uygulamayı otomatik devre dışı bırakır. - OAuth Rıza Kontrolü: Entra ID üzerinden gelen yüksek riskli OAuth rızalarını ve imzasız geliştirici sertifikalarını Conditional Access Session Control ile sınırlar.
- Düzeltmeye Bağlı Duruş Yönetimi: Duruş yönetimi ve OAuth yönetişimi yalnızca pasif uyarı üretmemeli, aşırı yetkili servis sorumlularını daraltan ölçülebilir düzeltme kapılarına bağlanmalıdır.
Ön Koşullar ve Yetki Ayrımı
- Lisanslama: Microsoft Defender for Cloud Apps (Microsoft 365 E5 veya bağımsız lisans; SSPM ve yerleşik App Governance ek ücret gerektirmeden dahildir).
- RBAC Yetkisi: Defender XDR portalında
Security Administratorrolü ve bağlanan her üçüncü parti SaaS platformunda okuma-denetim API bağlantı hesabı gerekir. - API Sınırları: Bağlanan her SaaS platformunun kendi API hız sınırları ve desteklediği SSPM güvenlik önerisi kapsamı farklılık gösterir.
PowerShell ile OAuth Service Principal Denetimi
Aşağıdaki komutlar salt okunur denetim sınıfındadır (Application.Read.All ve Directory.Read.All Graph kapsamlarıyla çalışır). Kiracıdaki uygulama türündeki Service Principal kayıtlarını listeler.
# Salt okunur denetim: Graph API üzerinden uygulama tipi Service Principal kayıtlarını listele
Connect-MgGraph -Scopes "Application.Read.All", "Directory.Read.All"
Get-MgServicePrincipal -All | Where-Object { $_.ServicePrincipalType -eq 'Application' } |
  Select-Object -First 25 DisplayName, AppId, PublisherName, SignInAudience
Bulut Güvenliği Telemetrisi ve KQL Sorgusu
CloudAppEvents üzerinde SaaS API anomalilerini ve yüksek ayrıcalıklı OAuth onaylarını izlemek için aşağıdaki telemetri toplama sorgusu kullanılabilir (Log Analytics Reader veya Security Reader yetkisi gerekir).
// Veri Kaynağı: Microsoft Defender for Cloud Apps -> Defender XDR Advanced Hunting / Sentinel (CloudAppEvents)
CloudAppEvents
| where TimeGenerated > ago(14d)
| where Application in ("Microsoft 365", "GitHub", "Salesforce", "Okta", "Google Workspace")
| where ActionType has_any ("Consent", "OAuth", "Download", "CreateApiToken", "ModifySecurity")
| project Timestamp, Application, AccountDisplayName, ActionType, IPAddress, CountryCode
| summarize Events = count() by Application, ActionType
| order by Events desc
Üretim Riskleri, Sınırlar ve Geri Dönüş Planı
App Governance politikalarını tanımlamadan yalnızca SaaS bağlayıcısı kurmak yetersiz kalır; yüksek ayrıcalıklı yeni OAuth kayıtları için özel uyarı ve engelleme kuralları açılmalıdır. Ayrıca Salesforce veya GitHub yöneticisinin onayı olmadan SSPM önerilerini kapatmaya çalışmak entegrasyon API'lerini kesebilir.
- Azaltılan ve Azaltılamayan Riskler:
Defender CSPM,SSPMve OAuth yönetişimi yanlış bulut/SaaS yapılandırmalarını ve izinsiz üçüncü parti uygulama yetkilerini ortaya çıkarır. Ancak sıfır-gün çalışma zamanı istismarlarını, özel kod mantık hatalarını veya ajan kapsamı dışındaki yönetilmeyen cihazları tek başına engellemez. - Bağımlılıklar ve Kesinti Riski: Yapı çoklu bulut/SaaS bağlayıcı izinlerine, Defender sensörlerine ve
App GovernanceAPI telemetrisine bağımlıdır. Doğrulama yapılmadan devreye alınan otomatik OAuth iptali kritik iş ortaklarının entegrasyonlarını durdurabilir. - Geri Dönüş (Rollback) Planı: Otomatik uygulama iptali ve engelleme kuralları önce salt bildirim/denetim modunda işletilmelidir. Yanlış kesilen bir iş uygulaması olduğunda
Get-MgOauth2PermissionGrantyedeğinden veya Defender politika istisnalarından geçici izin hızla geri yüklenmelidir.
Doğrulanmış Birincil Kaynaklar & Açık Kaynak Depolar
Bu teknik rehber aşağıdaki resmi duyuru, Microsoft Learn belgeleri ve açık kaynak PowerShell / KQL depolarıyla doğrulanmıştır.
Çok Kanallı Yayın Özeti (X & LinkedIn Taslağı)
X (Twitter) ve LinkedIn paylaşım taslaklarını göster / gizle
Çok Kanallı Yayın Özeti (X & LinkedIn Taslağı)
X (Twitter) ve LinkedIn paylaşım taslaklarını göster / gizleDefender for Cloud Apps ile üçüncü parti SaaS platformlarında SSPM ve OAuth App Governance otomasyonu yayında. #DefenderForCloudApps #SSPM #SaaSSecurity
SaaS Kör Noktasını Aydınlatmak: GitHub, Salesforce ve Okta’da SSPM yapılandırma skorlaması ve Defender XDR App Governance ile tehlikeli OAuth uygulamalarını otomatik durdurma.