MCAS OAuth App Governance ile Illicit Consent Grant Saldırılarını Avlama ve Otomatik İptal
2021 bulut uygulama güvenliğinde parola ve MFA çalmadan kullanıcı izniyle (OAuth Illicit Consent Grant) Exchange Online e-postalarını ve SharePoint dosyalarını okuyan zararlı uygulamalara karşı Azure AD Admin Consent Workflow ve MCAS App Governance rehberi.
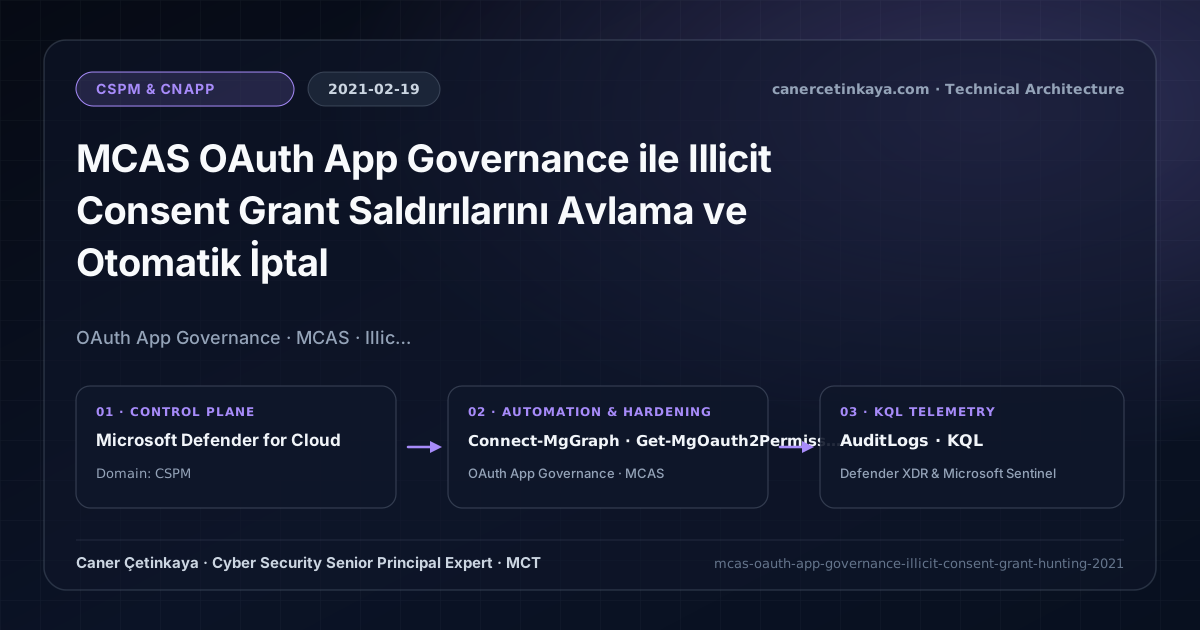
MFA’yı Aşan Illicit Consent Grant Tehdidi
Kurumlar FIDO2 parolasız kimlik doğrulama ve katı MFA kuralları uyguladıkça, saldırganlar parolaları atlayıp çalışanları meşru görünen üçüncü parti bir SaaS uygulamasına izin vermeye ikna eden Illicit Consent Grant (Kötü Niyetli OAuth İzin Onayı) yöntemine yöneldi. Çalışan "Accept" butonuna bastığı anda zararlı uygulama kullanıcının Mail.ReadWrite veya Files.ReadWrite.All erişim belirtecini alır ve MFA sormadan aylarca posta kutusunu sessizce dışarı aktarabilir.
Microsoft Cloud App Security (MCAS) eklentisi olarak sunulan bu OAuth App Governance yetenekleri, günümüzde Microsoft Defender for Cloud Apps ve Microsoft Defender XDR çekirdeğine entegre olarak SaaS OAuth token risklerini otomatik sonlandırmaktadır.
Algılama Sınırları ve OAuth İlkeleri
- Admin Consent Workflow: Azure AD Enterprise Applications altından User Consent kapatılarak yalnızca doğrulanmış yayıncıların en düşük riskli izinleri veya tam yönetici onay iş akışı zorlanır.
- MCAS App Governance: Defender for Cloud Apps App Governance motoru; yüksek yetkili (
Mail.Read,Files.Read.All) yeni uygulamaları, olağan dışı Graph API veri indirme sıçramalarını ve yetki tırmanmalarını saptayıp otomatikDisable Appuygular. - Token Hijyeni: Eski uygulamaların taşıdığı delegated ve application izinleri Microsoft Graph üzerinden düzenli denetlenip gereksiz izinler kaldırılır.
- Düzeltme Odaklılık: OAuth uygulama yönetişimi yalnızca pasif uyarı üretmemeli; aşırı yetkili servis sorumlularını daraltan ölçülebilir düzeltme kapılarına bağlanmalıdır.
Ön Koşullar ve Yetki Ayrımı
- Lisanslama: User Consent kısıtlaması ve Admin Consent Workflow Azure AD Free/P1 ile kullanılabilir; OAuth App Governance motoru Microsoft 365 E5, EMS E5 veya MCAS lisansı üzerine eklenti/E5 paketleriyle sunulur.
- RBAC: Uygulama onayları için
Global Administratoryerine en az yetkiliCloud Application AdministratorveyaApplication Administratorrolü atanmalıdır. - Bağlayıcı Önkoşulu: MCAS Office 365 ve Azure AD App Connectors ile App Governance eklentisinin kiracıda yetkilendirilmiş olması gerekir.
Teknik Doğrulama ve OAuth Denetimi
Graph Üzerinden Yüksek Yetkili İzinlerin Listelenmesi
Aşağıdaki PowerShell betiği salt okunur denetim sınıfındadır; DelegatedPermissionGrant.Read.All ve Application.Read.All kapsamlarıyla Mail., Files. veya Directory. izni verilmiş tüm OAuth2 kayıtlarını canlı yapılandırmayı değiştirmeden raporlar.
# 1. Kiracida Mail veya Files okuma yetkisi verilmis OAuth2 Permission Grant kayitlarini denetle
Connect-MgGraph -Scopes "DelegatedPermissionGrant.Read.All", "Application.Read.All"
Get-MgOauth2PermissionGrant -All |
  Where-Object { $_.Scope -match "Mail\.|Files\.|Directory\." } |
  ForEach-Object {
    $sp = Get-MgServicePrincipal -ServicePrincipalId $_.ClientId -ErrorAction SilentlyContinue
    [PSCustomObject]@{ AppName = $sp.DisplayName; ClientId = $_.ClientId; ConsentType = $_.ConsentType; Scope = $_.Scope }
  } | Format-Table -AutoSize
Yeni OAuth Onaylarının KQL ile İzlenmesi
Bu telemetri toplama sorgusu, Log Analytics Reader veya Security Reader yetkisiyle AuditLogs tablosu üzerinden son 14 gündeki uygulama onaylarını ve servis sorumlusu rol atamalarını özetler.
// Veri Kaynağı: Microsoft Entra ID Diagnostic Settings -> Log Analytics / Microsoft Sentinel (AuditLogs)
AuditLogs
| where TimeGenerated > ago(14d)
| where OperationName in ("Consent to application", "Add OAuth2PermissionGrant", "Add app role assignment to service principal")
| extend TargetApp = tostring(TargetResources[0].displayName)
| project TimeGenerated, OperationName, InitiatedBy, TargetApp, Result
| summarize GrantCount = count() by TargetApp, OperationName, Result
| order by GrantCount desc
Üretim Riskleri, Sınırlar ve Geri Dönüş Planı
- Reviewer Grubu Tanımlamamak: User Consent kapatılırken Admin Consent taleplerini inceleyecek bir Reviewer Group tanımlanmazsa talepler kimseye ulaşmaz ve iş süreçleri tıkanır.
- Yayıncı Kimliği ve Redirect URI Kontrolü: Saldırganlar sahte geliştirici hesaplarıyla uygulamalara tanıdık isimler verebilir; her yeni Service Principal
AppIdveReplyURL(Redirect URI) adresi doğrulanmalıdır. - Azaltılan ve Azaltılamayan Riskler:
Defender CSPMve OAuth yönetişimi izinsiz üçüncü parti uygulama yetkilerini ve aşırı izinli servis sorumlularını azaltır; ancak imzası çıkmamış sıfır-gün çalışma zamanı istismarlarını, özel kod mantık hatalarını veya ajan kapsamı dışındaki yönetilmeyen cihazları tek başına engellemez. - Bağımlılıklar ve Kesinti Koşulları: Değerlendirme doğruluğu bağlayıcı izinlerine ve
App GovernanceAPI telemetrisine bağımlıdır. Doğrulama yapılmadan devreye alınan otomatik OAuth yetki iptali kritik iş ortaklarının entegrasyonunu durdurabilir. - Geri Dönüş (Rollback) Planı: Otomatik uygulama iptali kuralları önce salt bildirim/denetim modunda çalıştırılmalıdır. Yanlış kesilen bir iş uygulaması olduğunda
Get-MgOauth2PermissionGrantyedeğinden veya politika istisnalarından geçici izin geri yüklenir.
Doğrulanmış Birincil Kaynaklar & Açık Kaynak Depolar
Bu teknik rehber aşağıdaki resmi duyuru, Microsoft Learn belgeleri ve açık kaynak PowerShell / KQL depolarıyla doğrulanmıştır.
Çok Kanallı Yayın Özeti (X & LinkedIn Taslağı)
X (Twitter) ve LinkedIn paylaşım taslaklarını göster / gizle
Çok Kanallı Yayın Özeti (X & LinkedIn Taslağı)
X (Twitter) ve LinkedIn paylaşım taslaklarını göster / gizleMFA ve parolayı aşan Illicit Consent Grant (OAuth) saldırılarına karşı Admin Consent Workflow ve MCAS App Governance rehberini yayınladım. #OAuth #MCAS #MITRE
2021 SaaS & API Güvenliği: OAuth2PermissionGrant izin denetimi, Admin Consent Workflow ile son kullanıcı onay riskini kapatma ve MCAS App Governance anomali engelleme.