Microsoft Purview Referans Mimarisi [Bölüm 1/8]: Sınıflandırmadan Copilot Cowork'e Uçtan Uca Sebep-Sonuç Zinciri
Microsoft Purview Customer Excellence Engineering tarafından yayımlanan 16 referans mimari şeması üzerinden MCE vs. DCS sınıflandırma motorları, Endpoint DLP dosya öznitelik önbelleği, Collection Policies ön alım filtresi, Insider Risk tetikleyici sınırları ve M365 Copilot & Cowork DLP koruma mekanizmalarının sebep-sonuç analizi.
Kurumsal Microsoft Purview kurulumlarında en sık karşılaşılan operasyonel yanılgı, güvenlik açıklarının "eksik bir DLP kuralı" yüzünden ortaya çıktığını varsaymaktır. Oysa sahadaki başarısızlıkların büyük bölümü, istemci ve bulut sınıflandırma motorlarının çalışma sırasından, File EAs önbellek gecikmelerinden, Collection Policies alım filtrelerinin Insider Risk Management (IRM) telemetrisini sessizce düşürmesinden veya Microsoft 365 Copilot etiket kısıtlarının kapsam dışı bıraktığı e-posta tarihlerinden kaynaklanır.
Bu incelemede Microsoft Purview Customer Excellence Engineering ekibinin yayımladığı resmi Microsoft Purview Referential Architecture Diagrams paketindeki 16 mimari akış şemasını uçtan uca sebep-sonuç ilişkisi çerçevesinde ele alıyoruz. Amacımız menü konumlarını ezberletmek değil; bir veri parçasının oluşturulmasından etiketlenmesine, uç noktadan veya tarayıcıdan çıkışına, sinyalin Purview Signal Store katmanında elenmesine ve son olarak Microsoft 365 Copilot tarafından işlenmesine kadar her katmanda neyin neyi tetiklediğini ve hangi yapılandırmanın hangi kör noktayı doğurduğunu mühendislik düzeyinde ortaya koymaktır.
1. Sınıflandırma Motorları ve Etiket Öncelik Mimarisi (`MCE` vs. `DCS`)
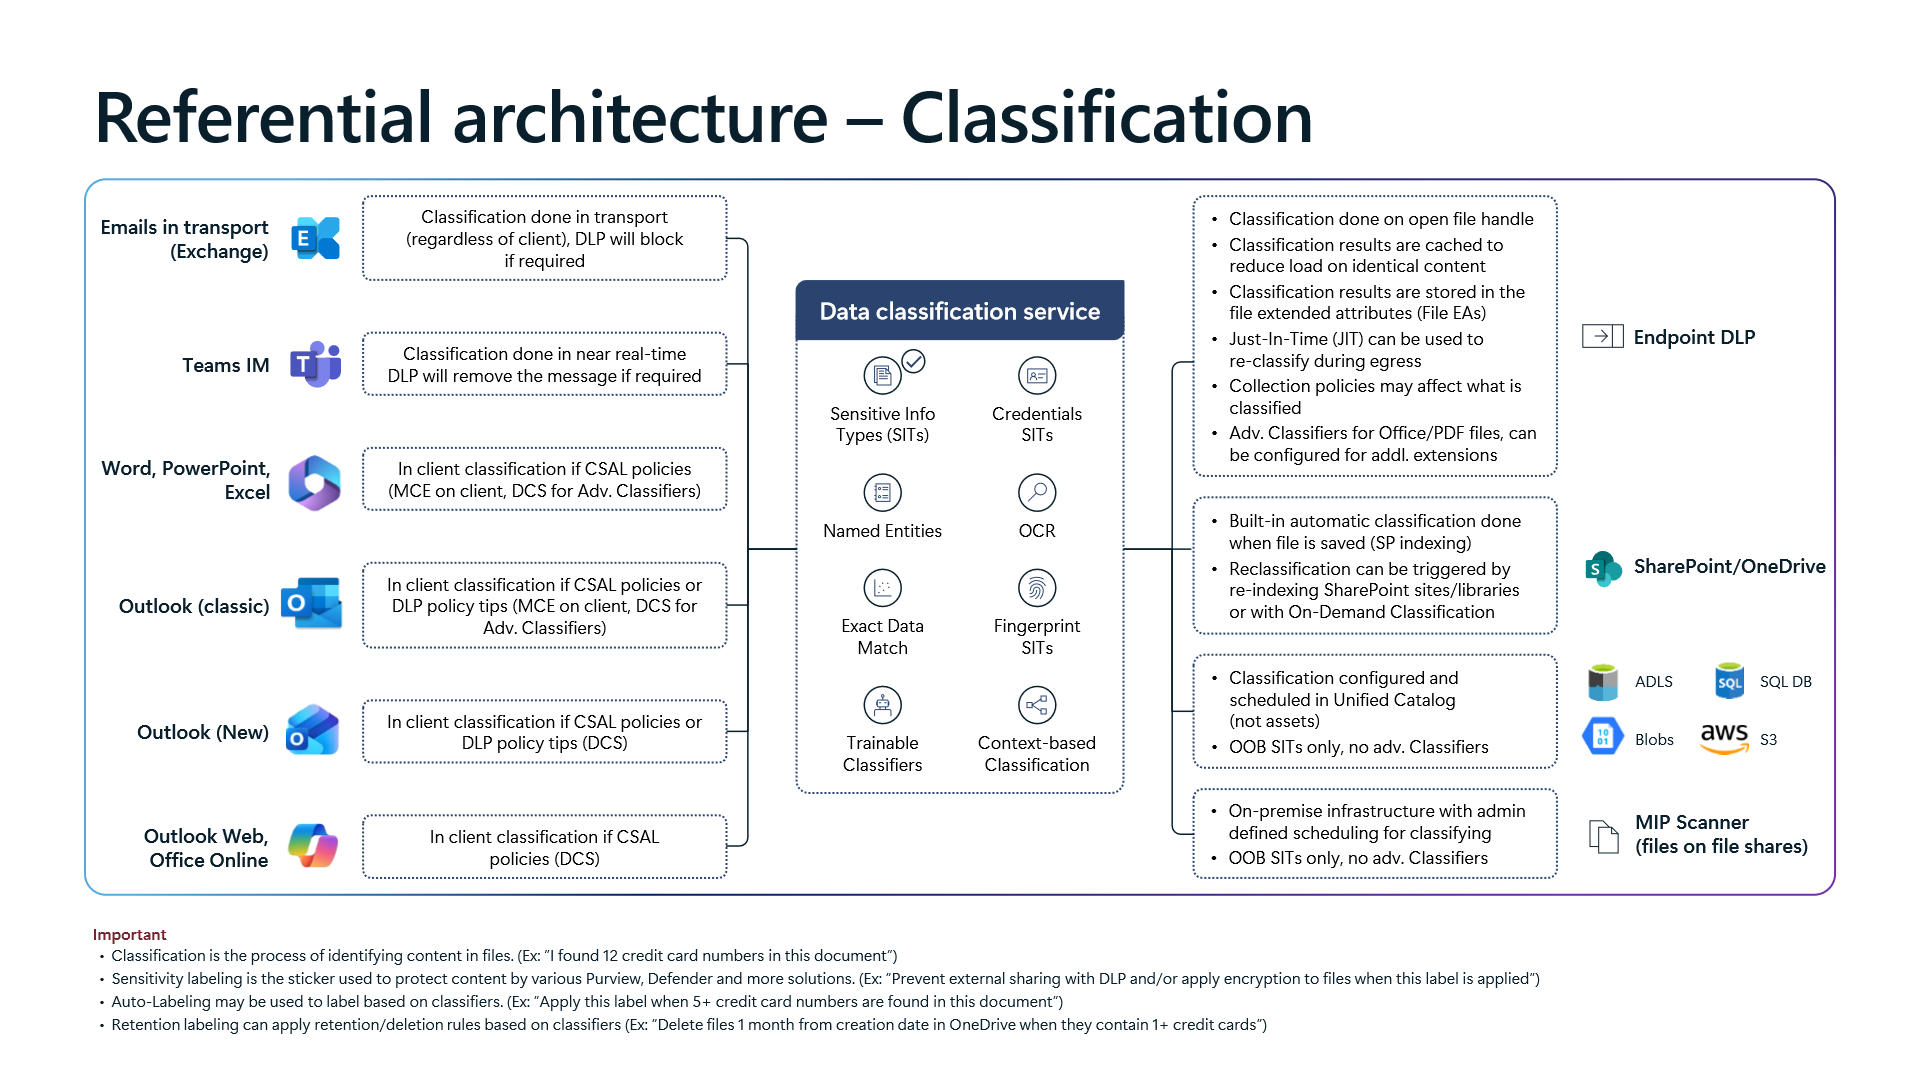
Microsoft Purview mimarisinin tamamı tek bir temel ayrım üzerine kuruludur: veriyi tanımlama (`Classification`) ile veriyi koruma (`Labeling` ve `DLP`) aynı süreç değildir. Bir dosyada "12 adet kredi kartı numarası tespit edildi" sinyali tek başına bir sınıflandırma çıktısıdır; bu tespitin dış paylaşımı engellemesi veya şifreleme tetiklemesi için ya duyarlılık etiketi (Sensitivity label) ya da doğrudan DLP kuralı bağlaması gerekir. Ancak sınıflandırmanın nerede çalıştığı, hangi gelişmiş sınıflandırıcıların devreye gireceğini doğrudan belirler.
İş Yükü Bazlı Sınıflandırma Yönlendirmesi ve Motor Sınırları
Birinci referans şema, Data Classification Service (DCS) ile istemci içi Microsoft Classification Engine (MCE) arasındaki iş bölümünün neden iş yükü davranışını değiştirdiğini netleştirir:
- Office Masaüstü (`Word`, `PowerPoint`, `Excel`) ve `Outlook (classic)`: Eğer istemci tarafı otomatik etiketleme (
CSAL) veya DLP politika ipuçları aktifse, ilk tarama yerel `MCE` motoru üzerinden cihazda yapılır;Trainable Classifiers,Exact Data Match (EDM),Fingerprint SITs,Named Entities,OCRveya bağlamsal analiz gerektiğinde istemci buluttaki `DCS` servisine çağrı yapar. Sonuç: çevrimdışı veya yüksek gecikmeli ortamlarda yalnızca standartSITkuralları anında yanıt üretir. - `New Outlook`, `Outlook Web` ve `Office Online`: Bu modern istemciler yerel
MCEyüklemez;CSALve Policy Tip değerlendirmesi doğrudan `DCS` üzerinden yürür. Bu tasarım, masaüstü ve tarayıcı arasında kural eşzamanlılığını basitleştirirken bulut erişimi olmayan bir durumda istemci içi ön uyarının çalışmaması sonucunu doğurur. - Exchange Transport ve Teams IM: Exchange akışında sınıflandırma istemciden bağımsız olarak aktarım katmanında (
Transport) yapılır; böylece üçüncü parti veya eski mobil istemcilerden giden postalar da DLP denetimine girer. Teams anlık iletilerinde ise sınıflandırma neredeyse gerçek zamanlı (`near real-time`) işlenir ve ihlal varsa mesaj sonradan silinir. - Unified Catalog (`ADLS`, `Blobs`, `SQL DB`, `AWS S3`) ve Şirket İçi `MIP Scanner`: Mimari şemanın en kritik uyarısı buradadır: Hem Unified Catalog altında zamanlanan veri depoları (taramanın tekil varlıkta değil doğrudan Unified Catalog içinde planlanması gerekir) hem de şirket içi dosya paylaşımlarını tarayan
MIP Scanner, yalnızca yerleşik (`OOB`) SIT'leri destekler; gelişmiş sınıflandırıcıları (`EDM`, `Trainable Classifiers`) çalıştırmaz. Dolayısıyla Office dosyaları için tasarlanan eğitilebilir bir sınıflandırıcının AWS S3 veya şirket içi SMB paylaşımında eşleşmemesi bir hata değil, motor sınırıdır.
Duyarlılık Etiketleme Öncelik Hiyerarşisi ve Şifresiz Etiket Gerçeği
Sınıflandırma çıktısı üretildikten sonra ikinci referans şema, etiketlerin birbiriyle çakışma anında nasıl davrandığını ve koruma mekanizmasının şifrelemeye bağlı olup olmadığını gösterir.
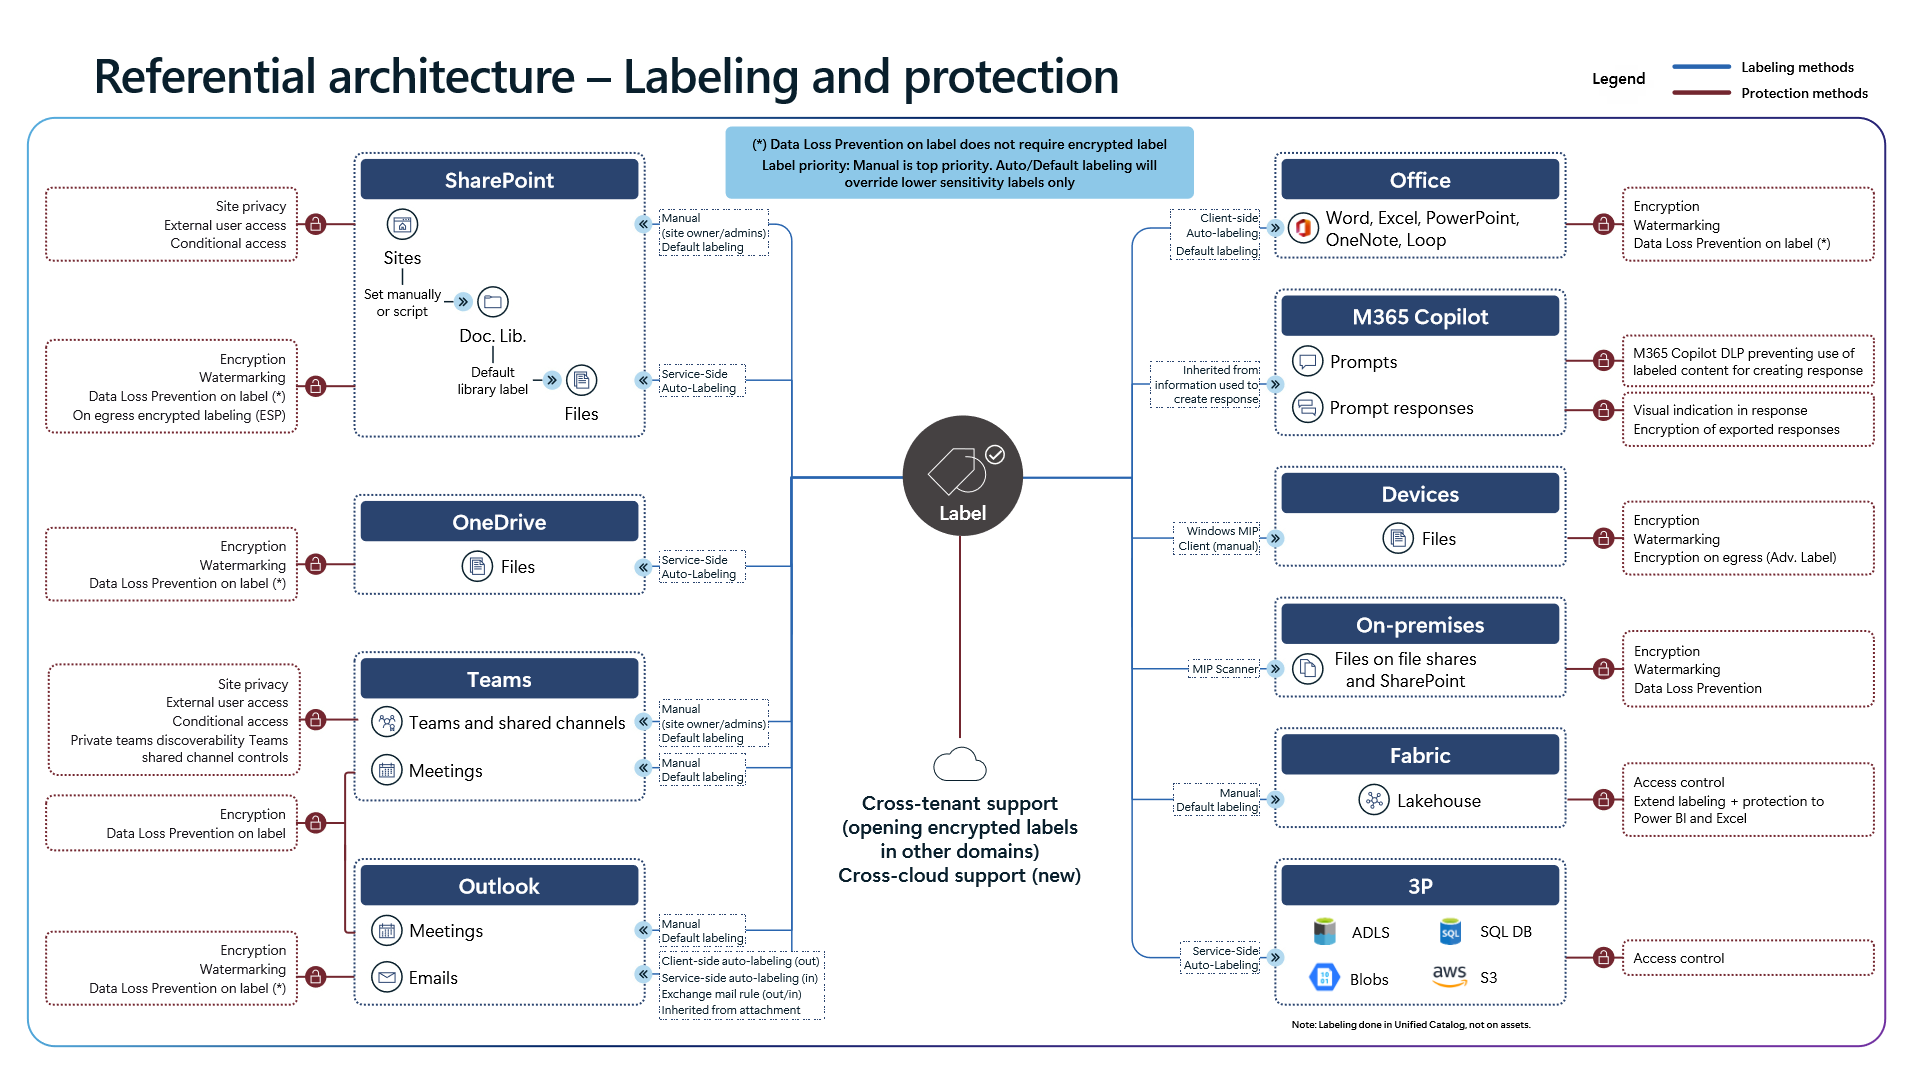
- Etiket Çakışma Önceliği: Kullanıcı tarafından elle atanan manuel etiket her zaman en yüksek önceliğe sahiptir. Hem varsayılan etiketler hem de otomatik etiketleme kuralları yalnızca kendisinden daha düşük öncelikli (`Lower sensitivity`) mevcut etiketlerin üzerine yazabilir. Bir kullanıcı dosya veya e-postayı manuel olarak "Confidential" işaretlediğinde, düşük seviyeli bir varsayılan kural bunu asla geri düşüremez.
- DLP İçin Şifreleme Zorunlu Değildir: Şemadaki en önemli mimari not `Data Loss Prevention on label does not require encrypted label` kuralıdır. Kurumlar dış paylaşım engelleme, uç nokta koruması veya Copilot dışlama kurallarını tetiklemek için her etikette RMS şifrelemesi açmak zorunda değildir. Şifrelemeyi yalnızca gerçekten kriptografik erişim kontrolü gereken en üst katmanlarda tutmak, arama dizinleme ve üçüncü parti iş akışı kırılmalarını önler.
- Çoklu Bulut ve Unified Catalog Yayılımı: Etiket koruması yalnızca M365 ile sınırlı değildir;
FabricLakehouse katmanına atanan etiketler Power BI ve Excel'e aşağı yönlü miras bırakılırkenUnified CatalogüzerindenADLS,Blobs,SQL DBveAWS S3nesnelerine yayılabilir. Ayrıca şifreli etiketler artık kiracılar arası (Cross-tenant) ve yeni çoklu bulut (Cross-cloud) senaryolarında da açılabilir.
2. İş Yükü Bazlı DLP Motorları: SharePoint, Endpoint DLP ve Exchange Transport
Bir DLP kuralının her iş yükünde aynı milisaniyede ve aynı derinlikte çalıştığını varsaymak, güvenlik operasyon merkezinde (SOC) ciddi yanlış yorumlara yol açar. Üç temel iş yükü — SharePoint/OneDrive, Endpoint DLP ve Exchange — tamamen farklı tetikleme pencerelerine ve hata telafi davranışlarına sahiptir.
SharePoint ve OneDrive DLP: Geçici Erişim Penceresi ve `DLP Rule Undo`
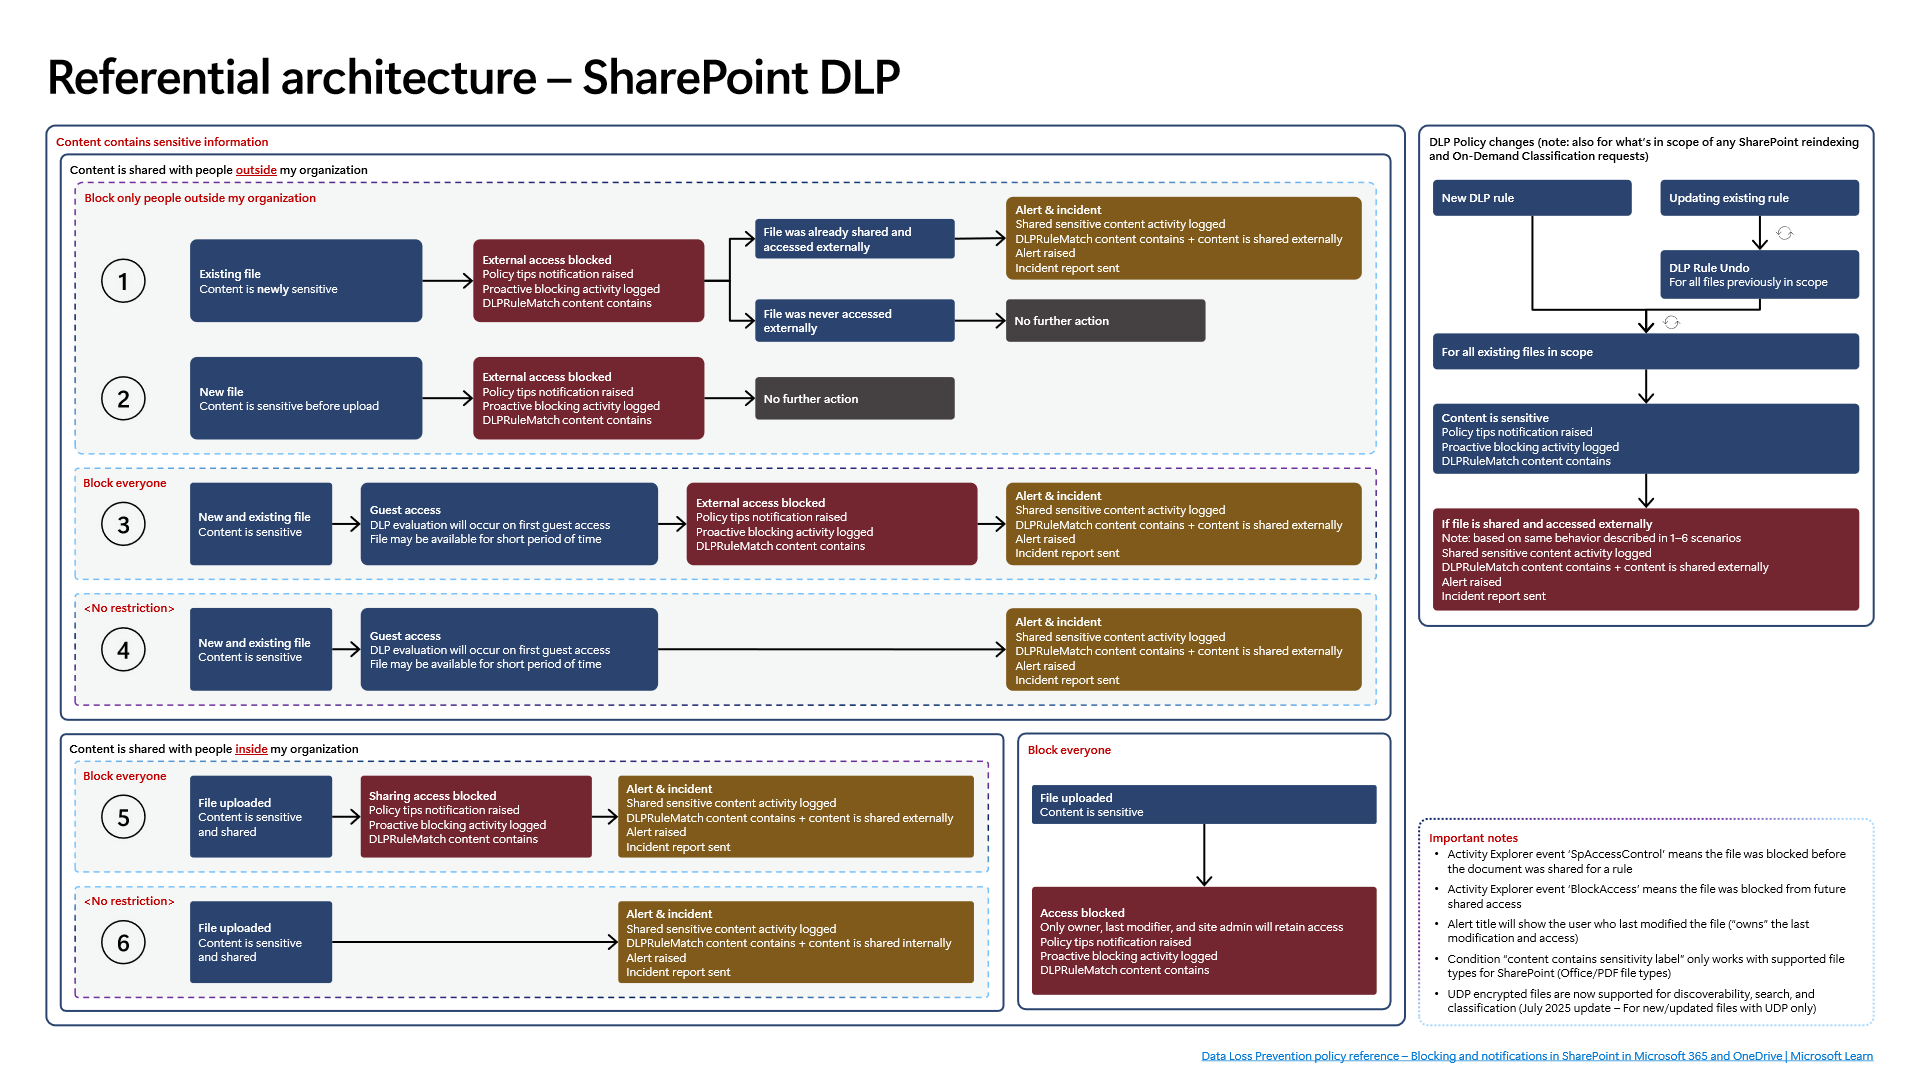
Üçüncü şema, SharePoint ve OneDrive üzerindeki altı farklı senaryoyu karşılaştırarak iki kritik sebep-sonuç zafiyetini ortaya koyar:
- İlk Misafir Erişimi Yarış Durumu (`Race Condition`): Özellikle yeni yüklenen veya henüz dizinlemesi tamamlanmamış bir dosya
Block everyoneveya kısıtlanmamış durumda dış kullanıcıyla paylaşılırsa (Senaryo 3 ve 4), dosya dizinlenmeden önce misafirin ilk tıklaması sırasında `Guest access` anlık DLP değerlendirmesini tetikler. Bu değerlendirme tamamlanana kadar dosya `kısa bir süre erişilebilir kalabilir (`may remain available for a short period of time`)`; ardındanExternal access blockedkilidi vurulur ve DLP uyarısı üretilir. - `Last Modifier` Yanılgısı ve Olay Günlüğü Ayrımı: Hassas içeriğe
Block everyoneuygulandığında yalnızca dosya sahibi (owner), son değiştiren (`last modifier`) ve site yöneticisi erişimi korur. Üstelik üretilen DLP uyarı başlığı yükleyeni değil, son değişikliği yapan kullanıcıyı ("owns"last modification and access) öne çıkarır.Activity ExplorerincelemesindeSpAccessContrololayının paylaşım öncesi proaktif engellemeyi,BlockAccessolayının ise paylaşılmış mevcut erişimin sonradan kesilmesini temsil ettiğini bilmek kök neden analizini hızlandırır. - Kural Güncelleme Maliyeti ve `UDP` İlerleme Notu: Mevcut bir SharePoint DLP kuralı değiştirildiğinde sistem, kural kapsamındaki tüm dosyalar için önce `DLP Rule Undo` çalıştırır ve ardından yeniden değerlendirme yapar; bu süreç büyük kütüphanelerde geçici koruma boşlukları veya gecikmeler oluşturabilir. Ayrıca SharePoint'te
content contains sensitivity labelkoşulu yalnızca Office ve PDF dosya türlerinde işler; Temmuz 2025 güncellemesiyle birlikte yalnızca yeni oluşturulan veya güncellenenUDP(User-Defined Permissions) şifreli dosyalar keşif, arama ve sınıflandırma kapsamına dahil edilmiştir.
Endpoint DLP: `SenseCE.exe`, `File EAs` Önbelleği ve 30 Saniyelik JIT Penceresi
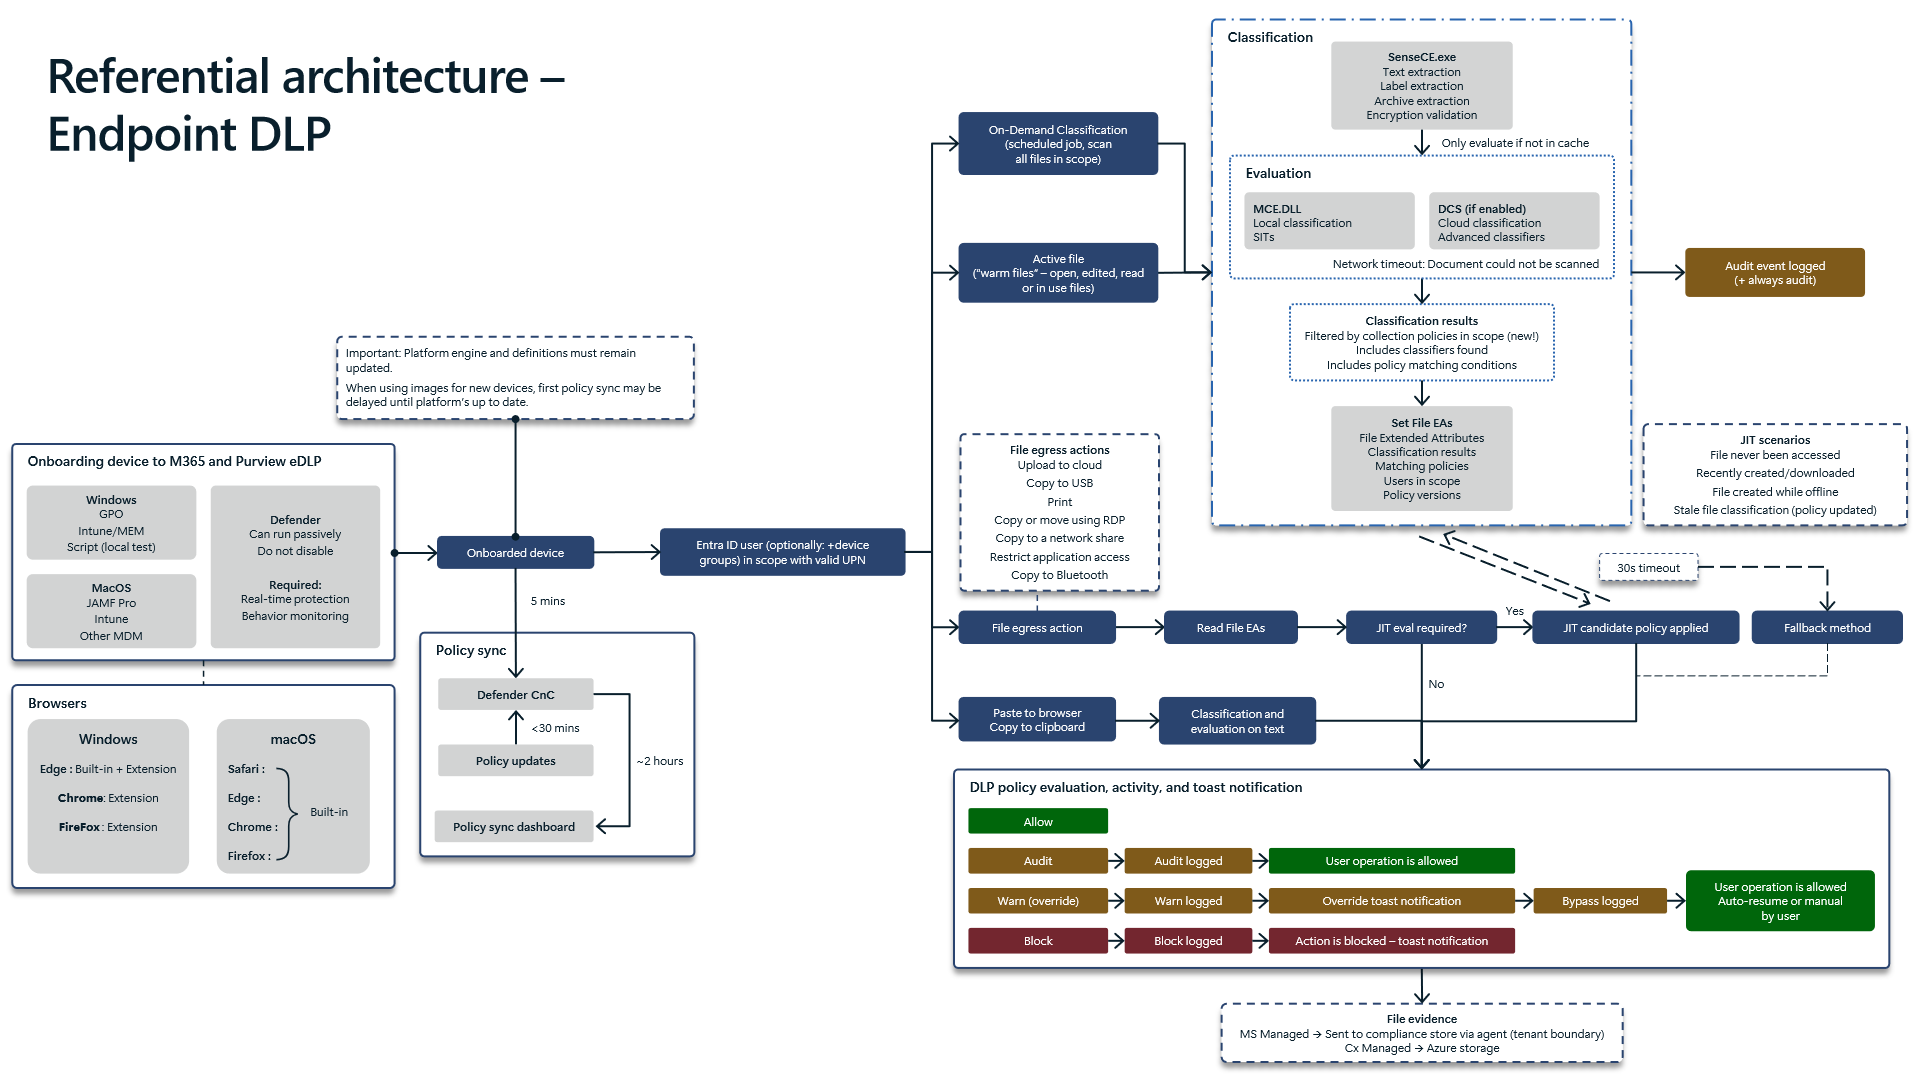
Dördüncü şema, uç nokta cihazlarında (Windows / macOS) DLP'nin nasıl performans kaybı yaratmadan karar verdiğini ve hangi noktada zaman aşımına düştüğünü açıklar:
- `SenseCE.exe` ve `File EAs` Önbellek Döngüsü: Kullanıcı cihazda bir dosya açtığında (
Open file handle),SenseCE.exemetin, etiket ve arşiv içeriğini çıkartır;MCE.DLLile yerelSITdeğerlendirmesi ve gerekirseDCSüzerinden bulut gelişmiş sınıflandırıcı analizi yürütür. Ancak yeni mimaride sınıflandırma kapsamı artık aktif `Collection Policies` tarafından filtrelenir. Üretilen sonuçlar (Classification results,Matching policies,Users in scope,Policy versions) aynı içeriğin tekrar taranmasını önlemek için doğrudan dosyanın NTFS genişletilmiş özniteliklerine (`File EAs`) yazılır. - Politika Dağıtım Zinciri Gecikmesi: Yeni bir uç nokta politikasının etkisiz görünmesinin birincil nedeni dört aşamalı gecikme zinciridir: Cihaz onboarding (
~5 dakika) ->Defender CnCüzerinden politika teslimi (< 30 dakika) ->Policy sync dashboardraporlaması (~2 saat). Özellikle klonlanmış sistem imajlarında Microsoft Defender Platform Engine ve güvenlik zekası tanımları güncel tutulmazsa ilk politika senkronizasyonu ciddi biçimde gecikir. Tarayıcı kapsamı tarafında Windows'ta Edge (Built-in + Extension) ile Chrome/Firefox uzantıları gerekirken, macOS üzerinde Safari, Edge, Chrome ve Firefox yerleşik (Built-in) kapsama sahiptir. - 30 Saniyelik Just-In-Time (`JIT`) Koruma Penceresi: Dosya daha önce hiç açılmamışsa, yeni oluşturulmuş veya indirilmişse, çevrimdışı üretilmişse ya da bir politika güncellemesi nedeniyle
File EAsbayat (stale) kalmışsa dışa aktarım anında `JIT` değerlendirmesi başlar. Sistem o anda dosya sahibine veya olası eşleşmelere göre en kısıtlayıcı aday JIT politikasını 30 saniyelik pencere boyunca uygular;DCSyanıt vermezse veya ağ zaman aşımı yaşanırsa tanımlıFallback methoddevreye girer ve"Document could not be scanned"denetim kaydı (+ always audit) düşülür.
Endpoint DLP Kopyala-Yapıştır ve Buluta Yükleme: Gizli Sınır Değerler
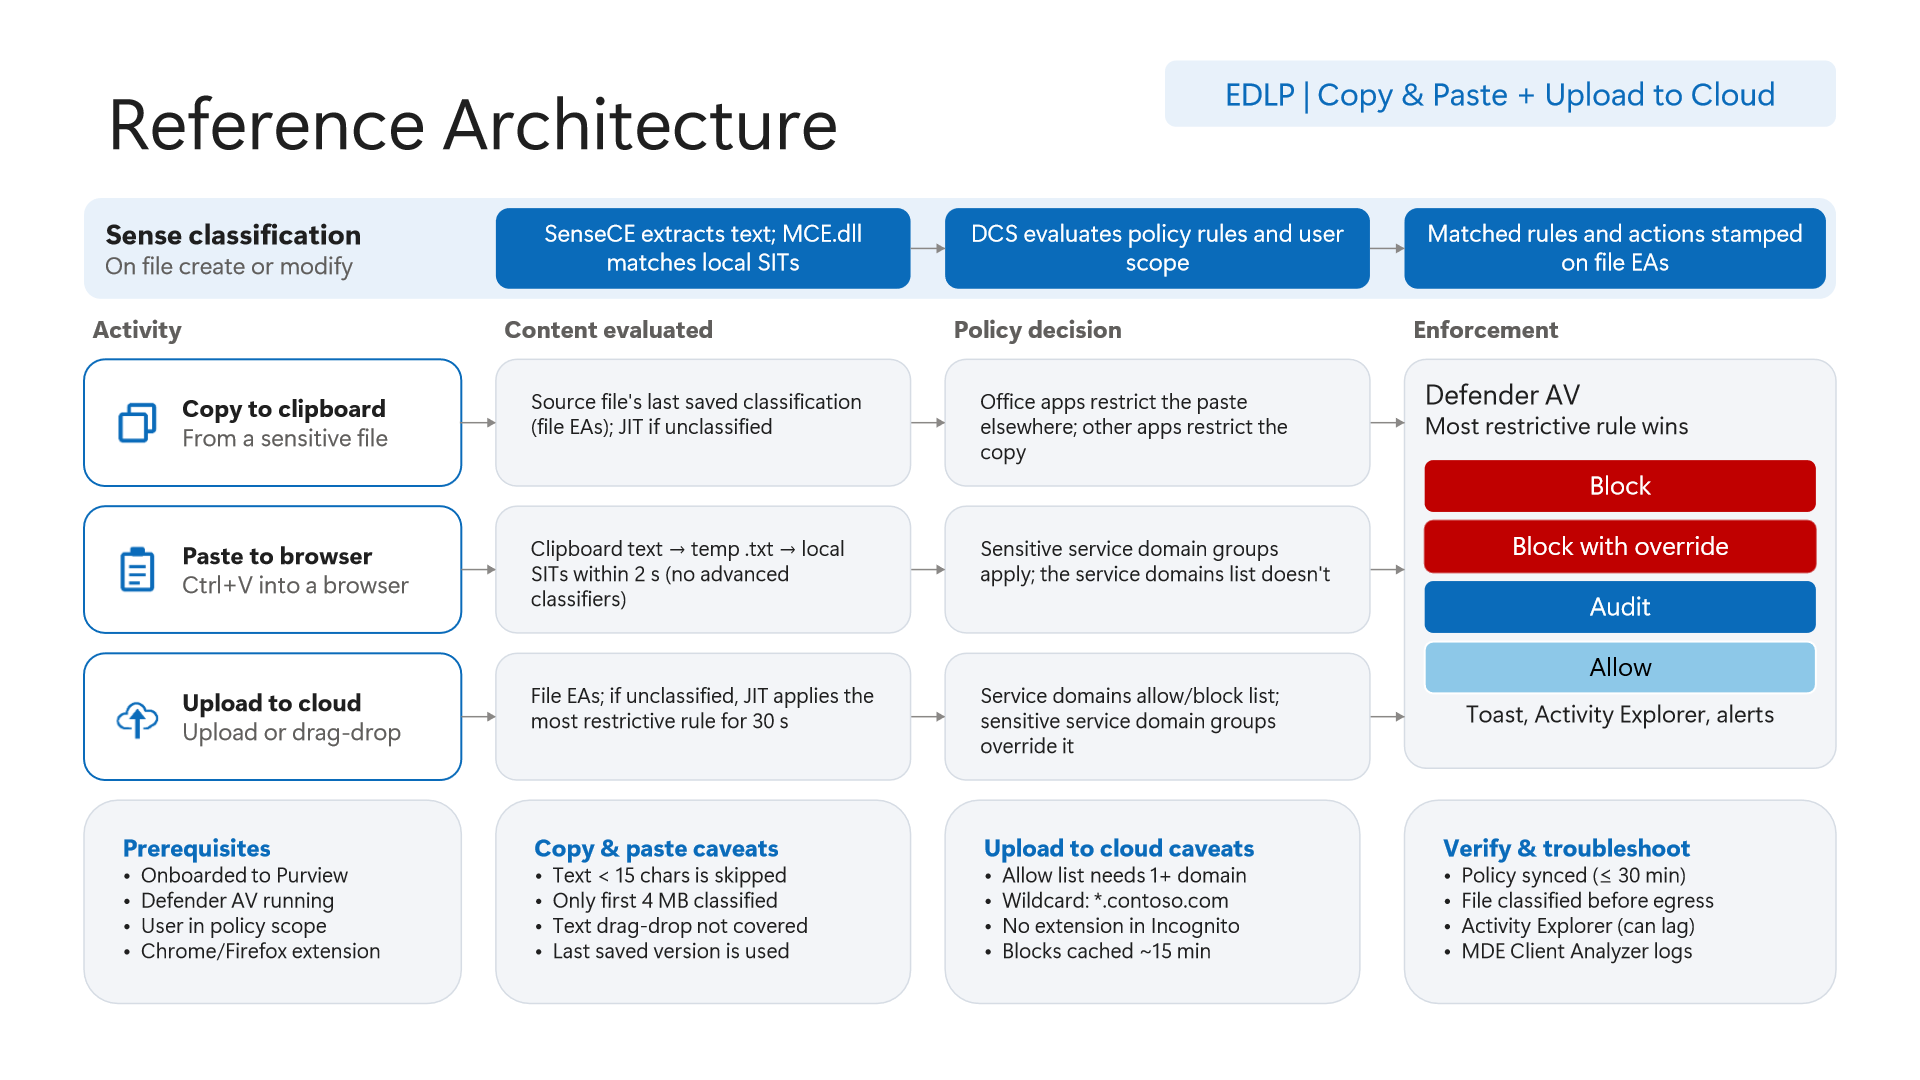
Beşinci şema, sahadaki penetrasyon testlerinde ve kırmızı takım senaryolarında en sık suistimal edilen Endpoint DLP fiziksel sınırlarını rakamlarıyla gösterir:
- Pano Kopyalamada Eski Öznitelik Etkisi: Bir dosyadan panoya metin kopyalandığında (
Copy to clipboard), Purview dosyanın bellekteki henüz kaydedilmemiş son halini değil diskteki son kaydedilmiş `File EAs` sınıflandırmasını okur. Üstelik Office uygulamaları yapıştırmayı hedef uygulamada kısıtlarken diğer uygulamalar kopyalamayı kaynağın kendisinde durdurur. - Tarayıcıya Yapıştırma Limitleri (`2 saniye`, `15 karakter`, `4 MB`, `Drag-Drop`): Tarayıcıya yapıştırılan içerik geçici bir
.txtdosyasına yazılıp 2 saniye içinde yalnızca yerel `SIT`'lerle taranır (gelişmiş sınıflandırıcılar çalışmaz). Kritik sınırlar şunlardır: `15 karakterden kısa` metinler atlanır, panonun yalnızca ilk `4 MB`'ı sınıflandırılır, metin sürükle-bırak (`drag-drop`) kapsam dışındadır ve standartService domains listyapıştırma eylemine uygulanmaz; yapıştırma kısıtlamaları için mutlaka `Sensitive service domain groups` tanımlanmalıdır. - Buluta Dosya Yükleme ve `Incognito` Kör Noktası: İzin verilen alan adları listesi (
Allow list) en az bir domain (*.contoso.comgibi joker destekli) gerektirir ve engel kararları tarayıcıda yaklaşık `15 dakika` önbelleğe alınır.Sensitive service domain groupsyapılandırması standart servis domain listesini her zaman ezer (override). Ancak en tehlikeli mimari açık Chrome ve Firefox eklentilerinin Gizli Sekme (`Incognito`) modunda varsayılan olarak devrede olmamasıdır; kurum tarayıcı politikalarıyla gizli sekmeyi kapatmaz veya uzantıyı gizli modda zorlamazsa dosya yükleme denetimi aşılabilir. Daha derin tarayıcı ve BYOD koruma stratejileri için Microsoft Purview Browser DLP, Intune ve BYOD AI Veri Koruması rehberimize göz atabilirsiniz.
Exchange Transport Kuralları (`ETR`) ve Kısmi Tarama Toleransı
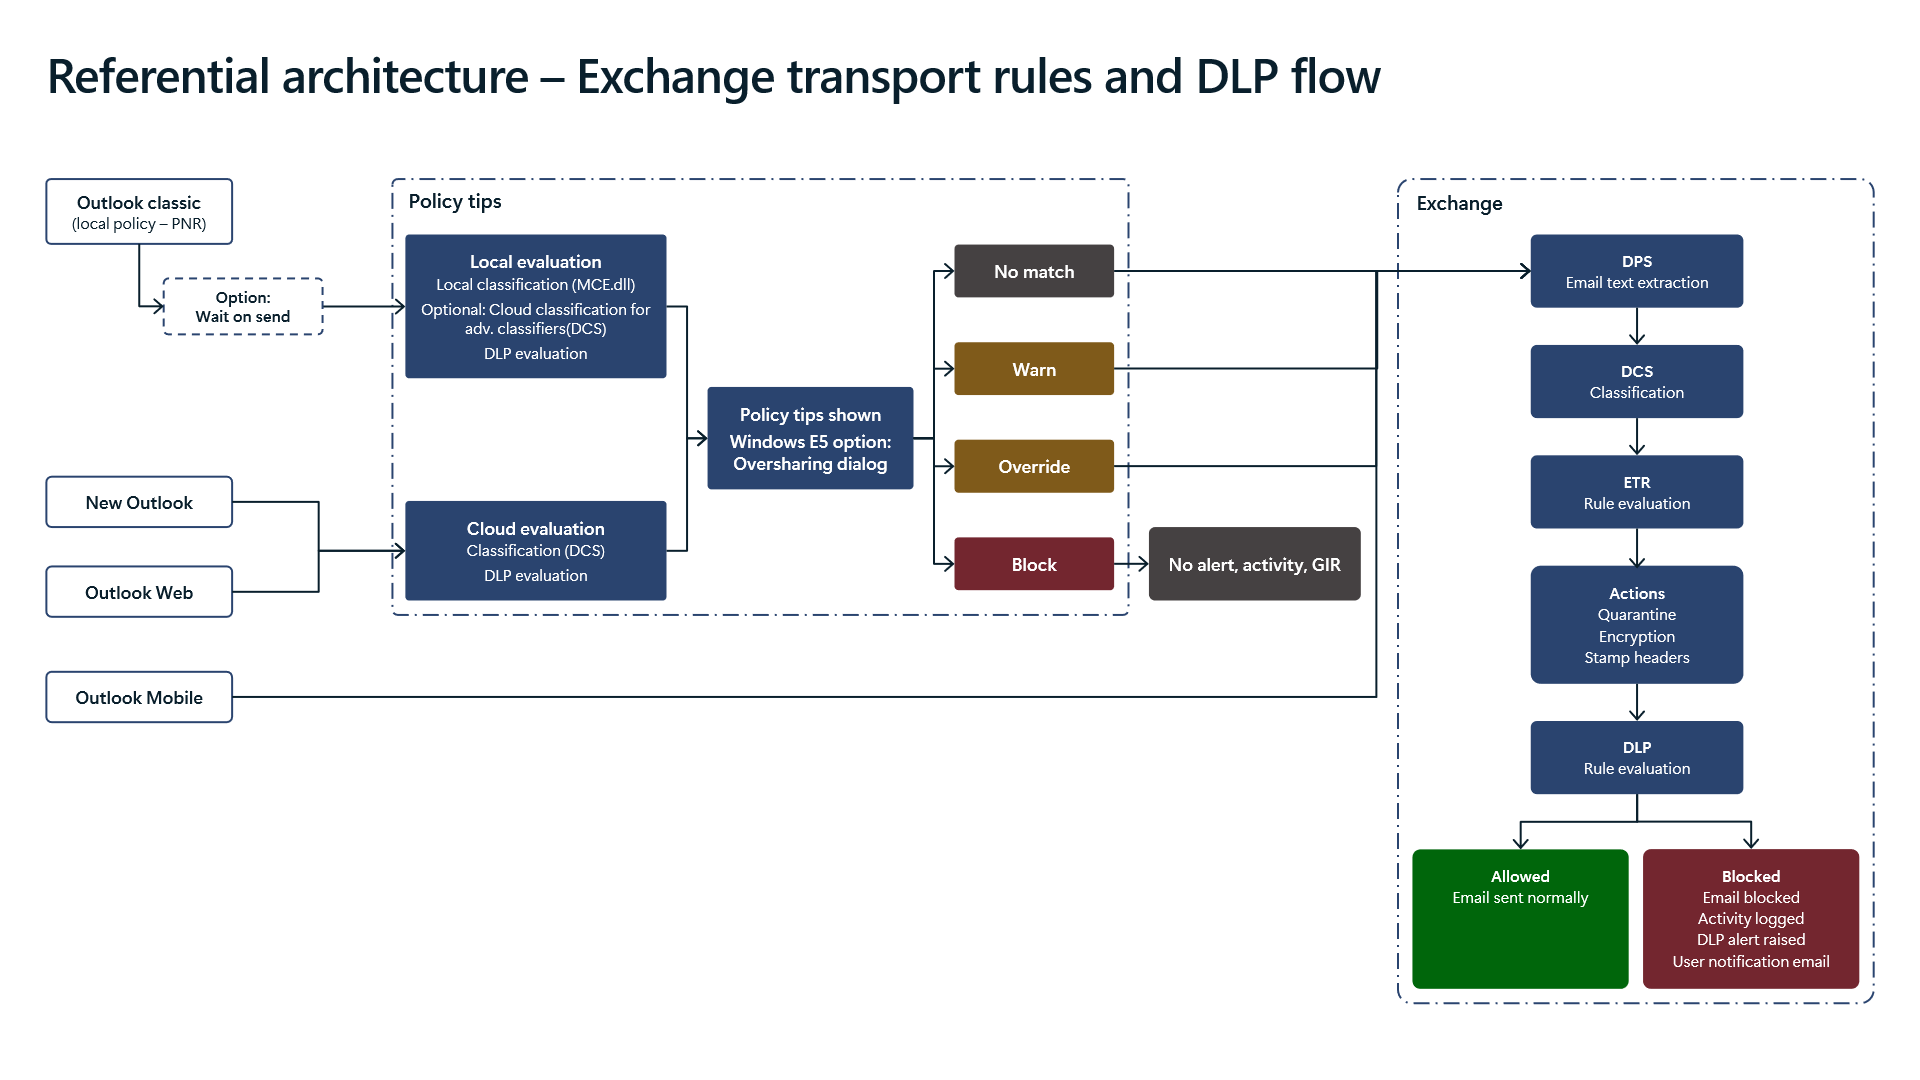
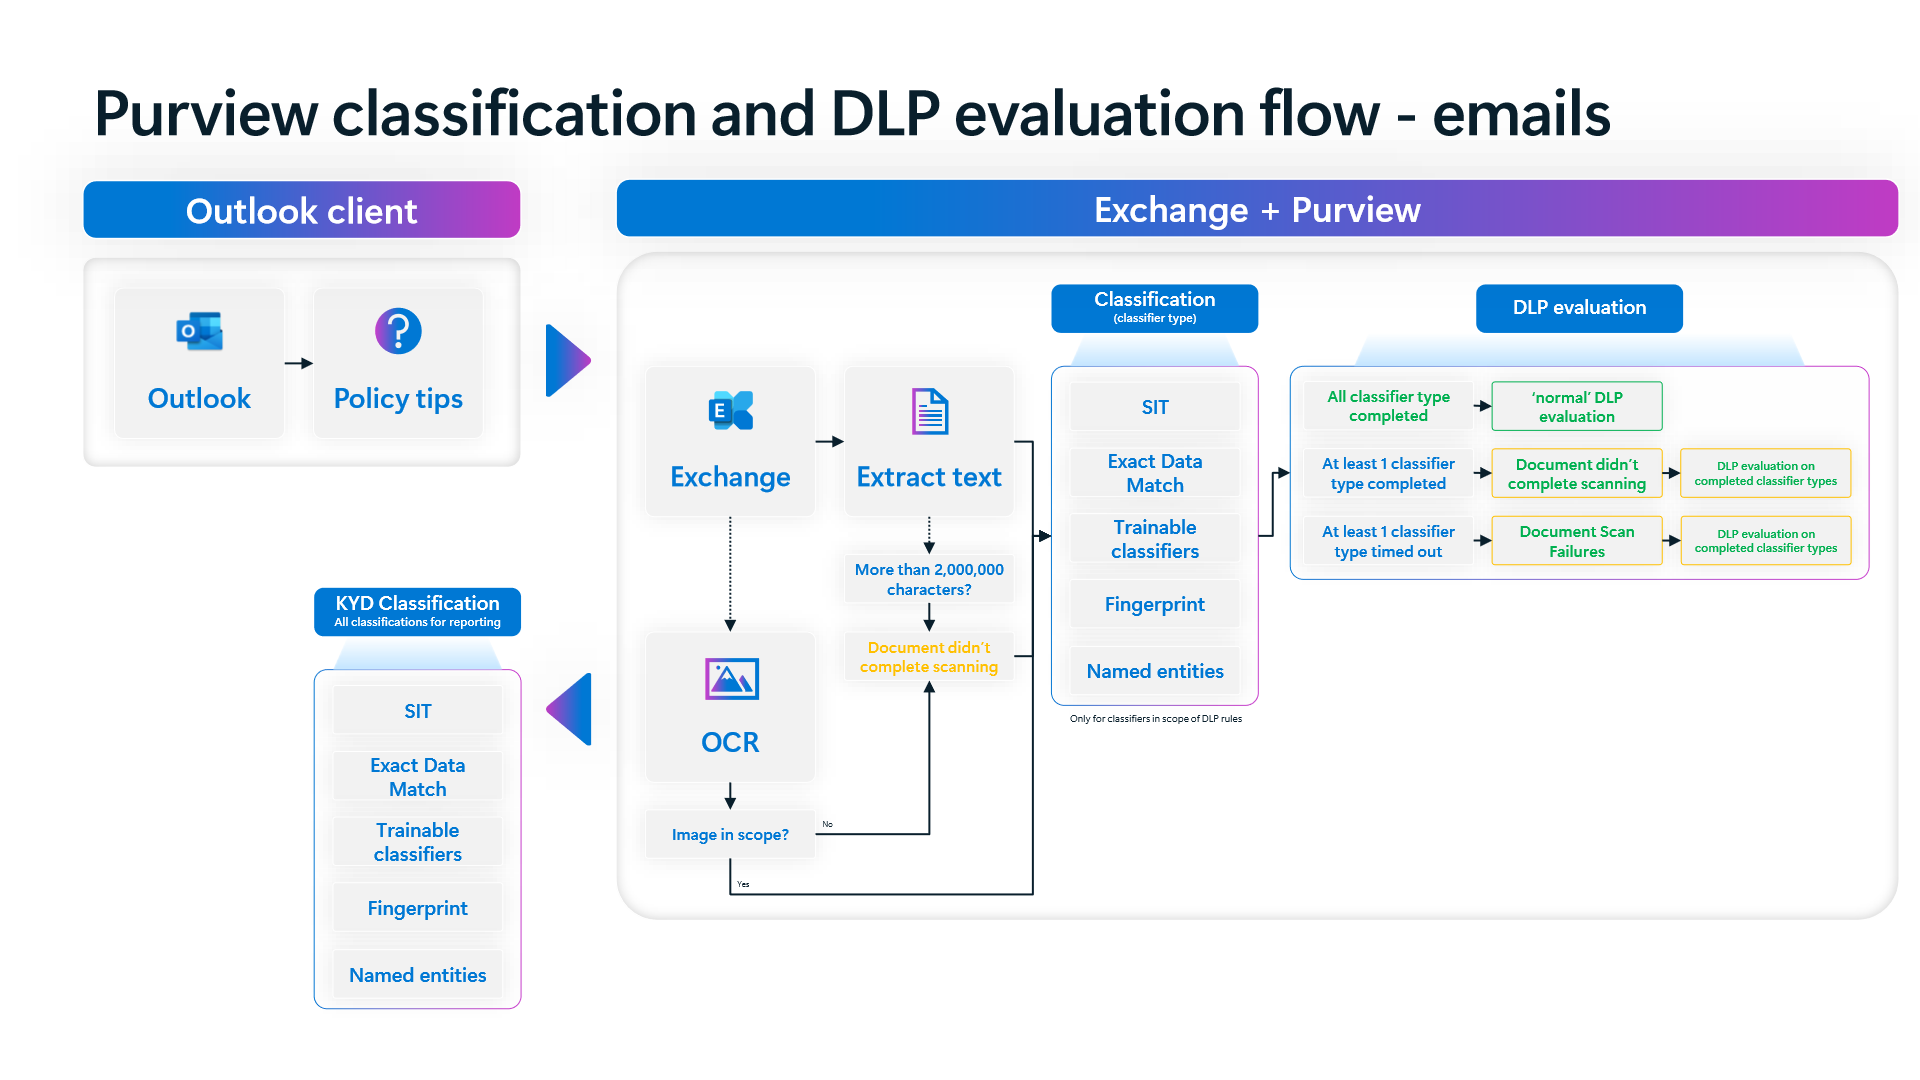
Altıncı ve yedinci şemalar, e-posta DLP değerlendirmesindeki iki beklenmedik davranışı netleştirir:
- Policy Tips `Block` Neden Alarm Üretmez:
Outlook (classic)yerelPNRpolitikasını (Wait on sendseçeneğiyle) kullanırken,New OutlookveOutlook WebbuluttakiDCSile haberleşir. `Outlook Mobile` ise Policy Tips mekanizmasını tamamen atlar ve e-postayı doğrudan Exchange Online transport katmanına gönderir. Eğer masaüstünde bir Policy Tip (örneğin Windows E5Oversharing dialog) kullanıcıyı doğrudan `Block` ile durdurursa posta asla Exchange'e ulaşmadığı için hiçbir DLP alarmı, Activity Explorer kaydı veya `GIR` olayı oluşturulmaz (`No alert, activity, GIR`). SOC ekiplerinin "hiç alarm görmedik" demesinin nedeni çoğu kez kullanıcıların daha gönder tuşunda engellenmiş olmasıdır. - `DPS -> DCS -> ETR -> DLP` İşleme Sırası: Exchange aktarım hattında önce
DPSmetin çıkarması yapar, sonraDCSsınıflandırması yürür; ardından Exchange Transport Kuralları (`ETR` — karantina, şifreleme, üstbilgi damgalama) çalıştırılır ve en son `DLP` değerlendirilir. BirETRkuralının e-posta gövdesini sarmalaması veya karantinaya alması, DLP kural eşleşmesini doğrudan etkileyebilir. - `2,000,000` Karakter Sınırı ve Kısmi Tarama Dayanıklılığı: Yedinci şemanın gösterdiği üzere
2,000,000karakteri aşan postalar veya eklerDocument didn't complete scanningdurumu (OCRaktifse görseller dahil) üretir. Buna karşın bir sınıflandırıcı tipi zaman aşımına (Document Scan Failures) uğrasa veya iptal edilse dahi başka bir sınıflandırıcı tipi tamamlandıysa, Purview tamamen açık moda (fail-open) düşmez; tamamlanan sınıflandırıcı tipleri üzerinden DLP değerlendirmesini (`DLP evaluation on completed classifier types`) sürdürür. AyrıcaDLPyalnızca kural kapsamındaki sınıflandırıcıları koştururkenKYD Classificationraporlama için tüm sınıflandırıcıları tarar.
3. Ağ Sınırının Çözülmesi: Browser DLP ve `Entra GSA` ile Network DLP
Hassas verinin tek çıkış kapısı artık şirket bilgisayarı veya kurumsal Exchange posta kutusu değildir. Kullanıcılar yönetilen cihazdan doğrudan herkese açık yapay zeka portallarına, yönetilmeyen kişisel bilgisayardan şirket M365 verisine veya tarayıcı dışındaki yerel uygulamalara veri taşımaktadır. Sekizinci, dokuzuncu ve onuncu şemalar bu üç farklı çıkış yüzeyini yöneten katmanlı savunmayı çizer.
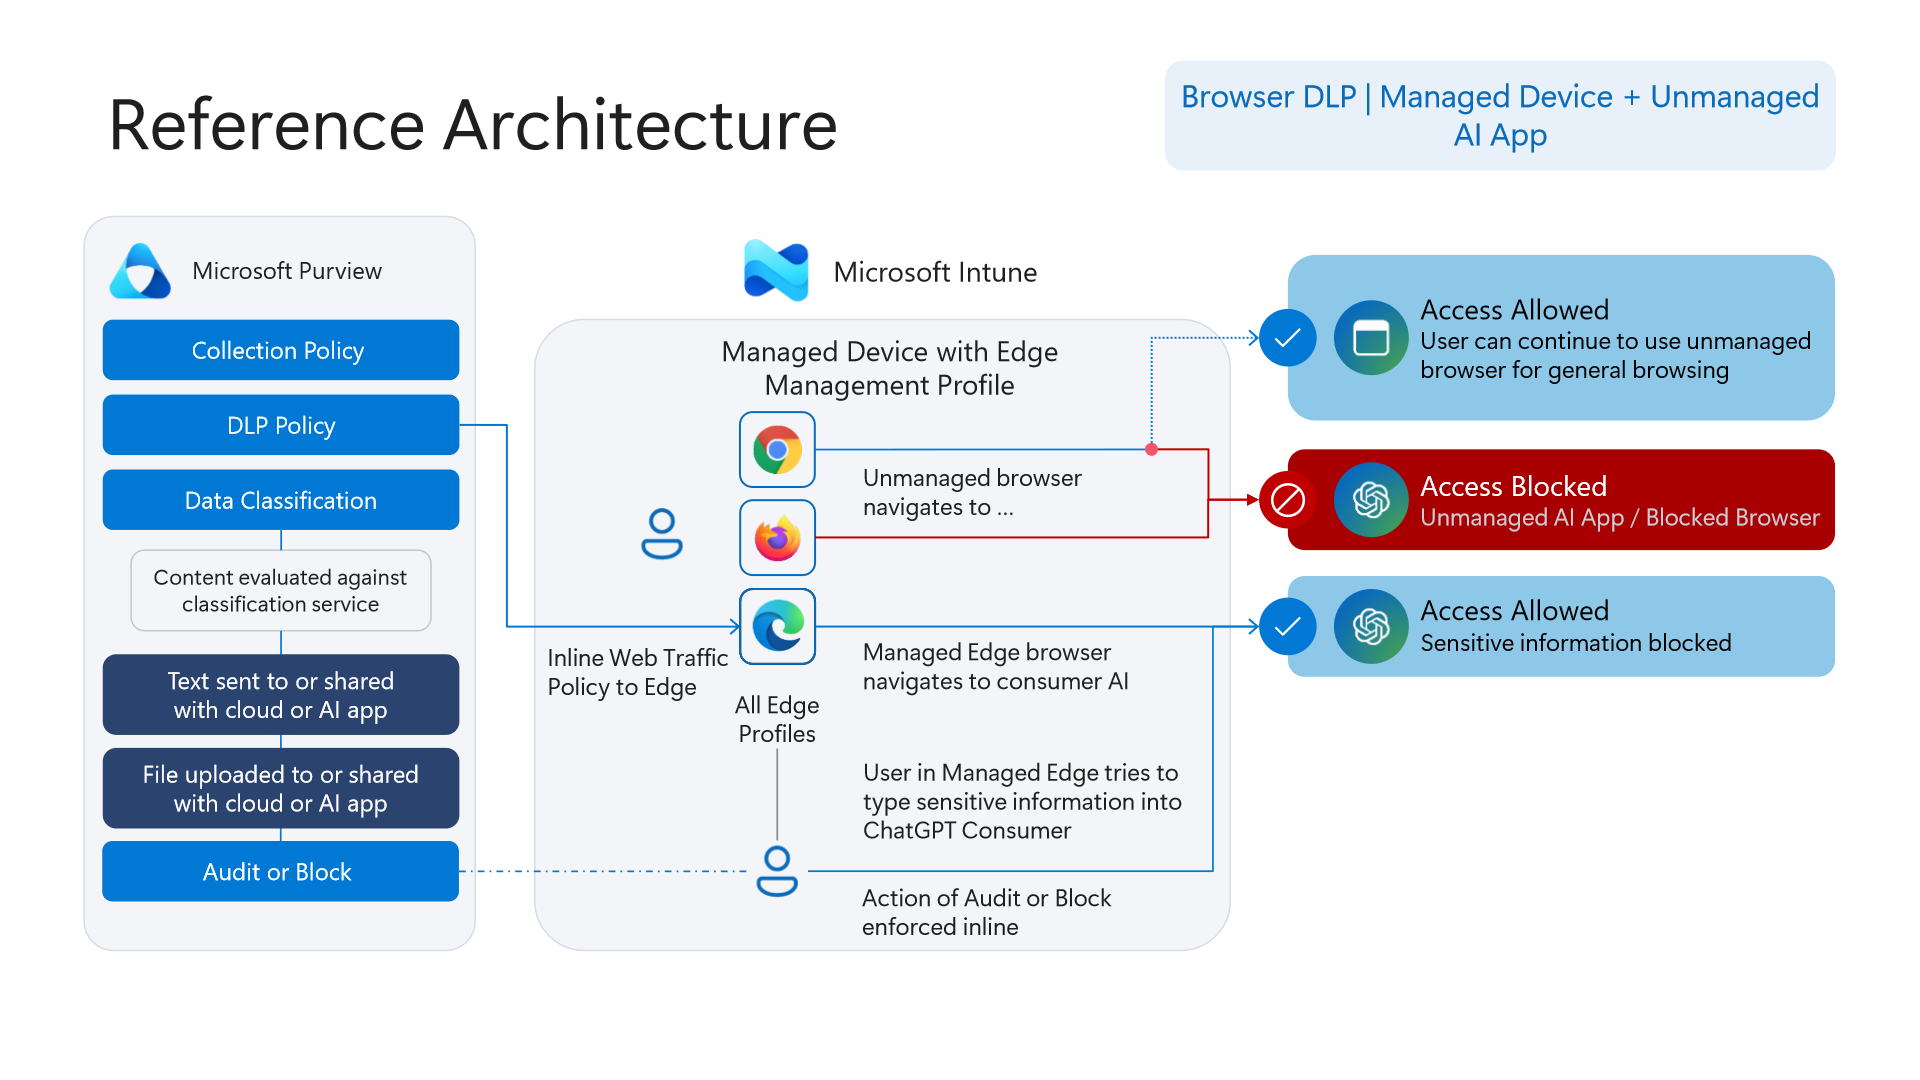
- Senaryo A — Yönetilen Cihaz + Yönetilmeyen AI Uygulaması (Şema 8): Intune üzerinden dağıtılan
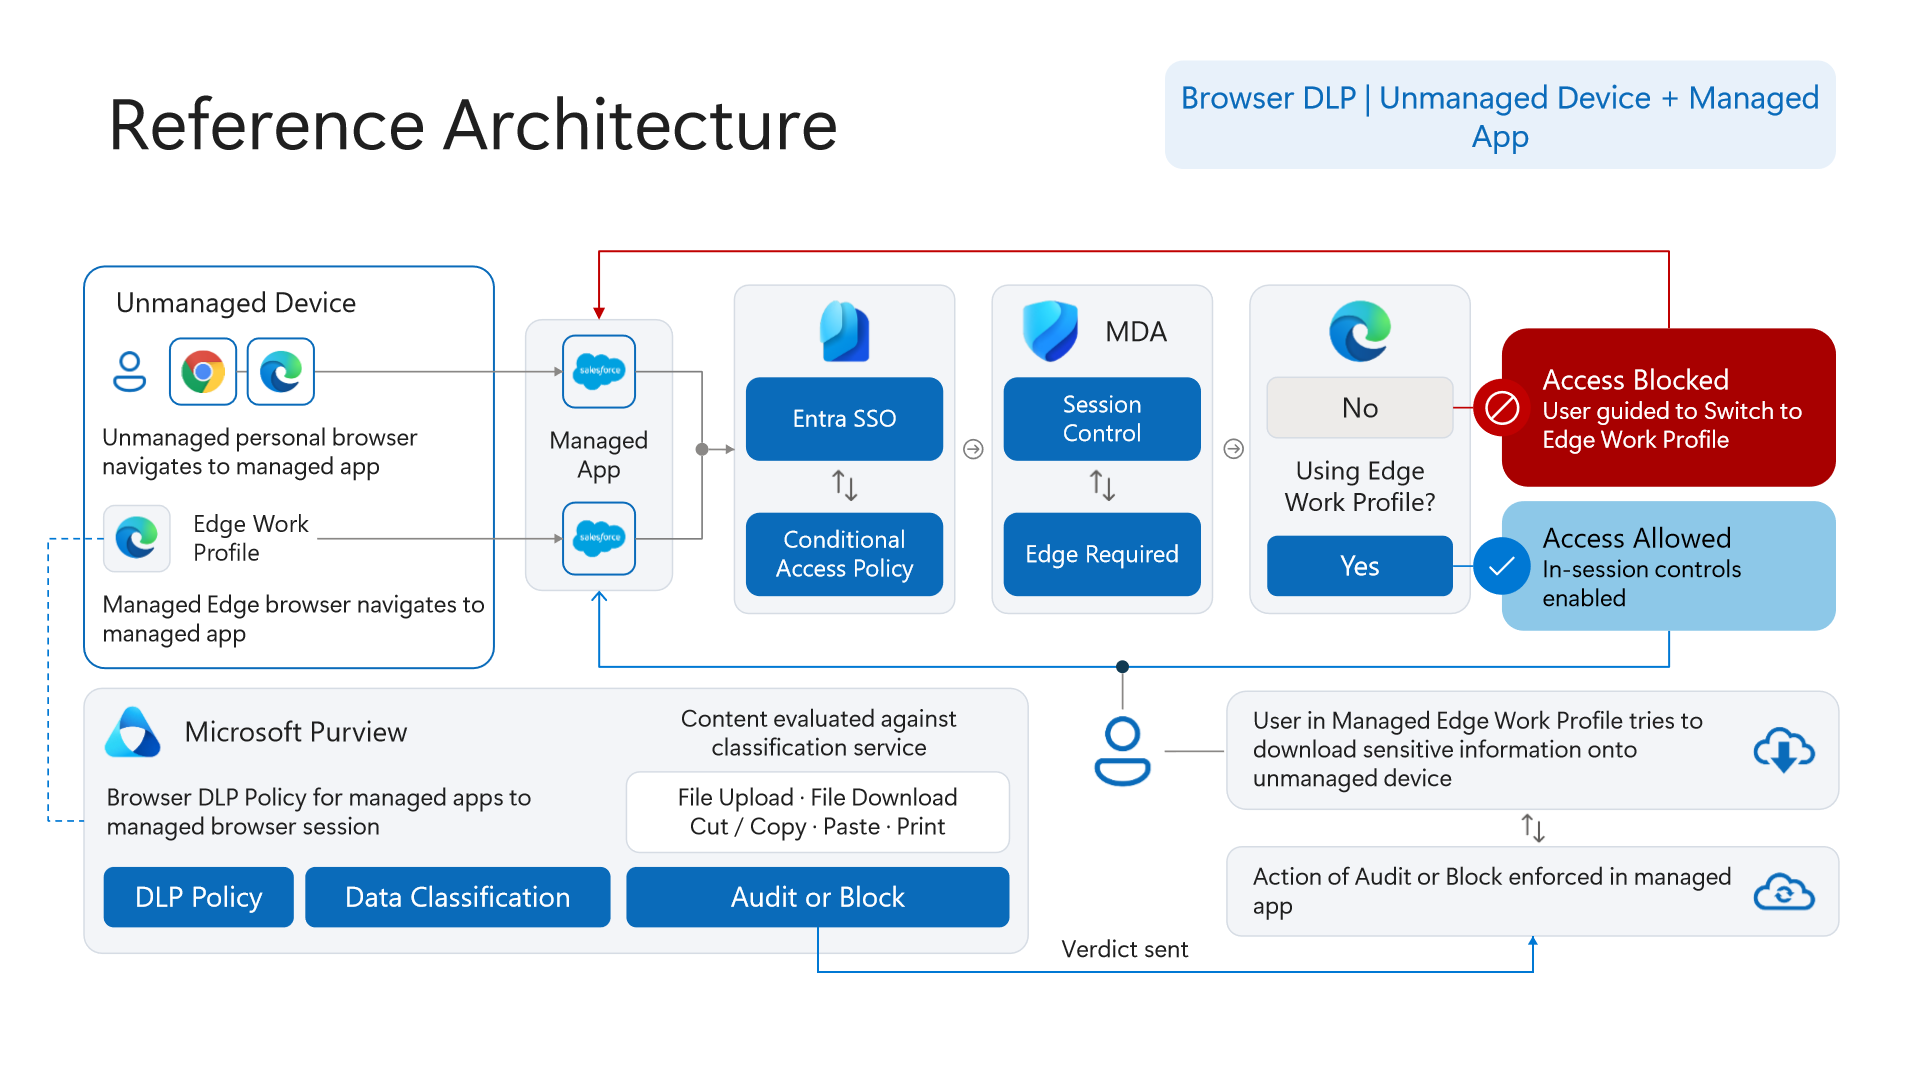
Edge Management Profileve `Inline Web Traffic Policy to Edge` kuralı kritik bir trafik ayrımı kurar:ChromeveyaFirefoxgibi yönetilmeyen tarayıcılar genel web gezintisine devam ederken (Allowed), yüksek riskli yönetilmeyen AI uygulamalarına erişimlerde engellenir. Kullanıcı kurumsalEdge for Businessprofiline yönlendirilir; burada tüketici sınıfı AI uygulamalarına (örneğin ChatGPT) erişim serbest bırakılsa bile hassas metin yapıştırma veya dosya yükleme anlık olarak engellenir ya da denetlenir. - Senaryo B — Yönetilmeyen Cihaz (BYOD) + Yönetilen Kurumsal Uygulama (Şema 9): Cihaz MDM kayıtlı olmadığında Endpoint DLP sensörü çalışmaz. Çözüm zinciri `Entra SSO` -> `Conditional Access` -> `MDA Session Control` -> `Edge Required` biçiminde kurulur. Kişisel tarayıcılar oturum açma anında durdurulup kullanıcıyı izole `Edge Work Profile` içine geçmeye zorlar. Kullanıcı bu iş profili içindeyken Purview Browser DLP dosya yükleme (
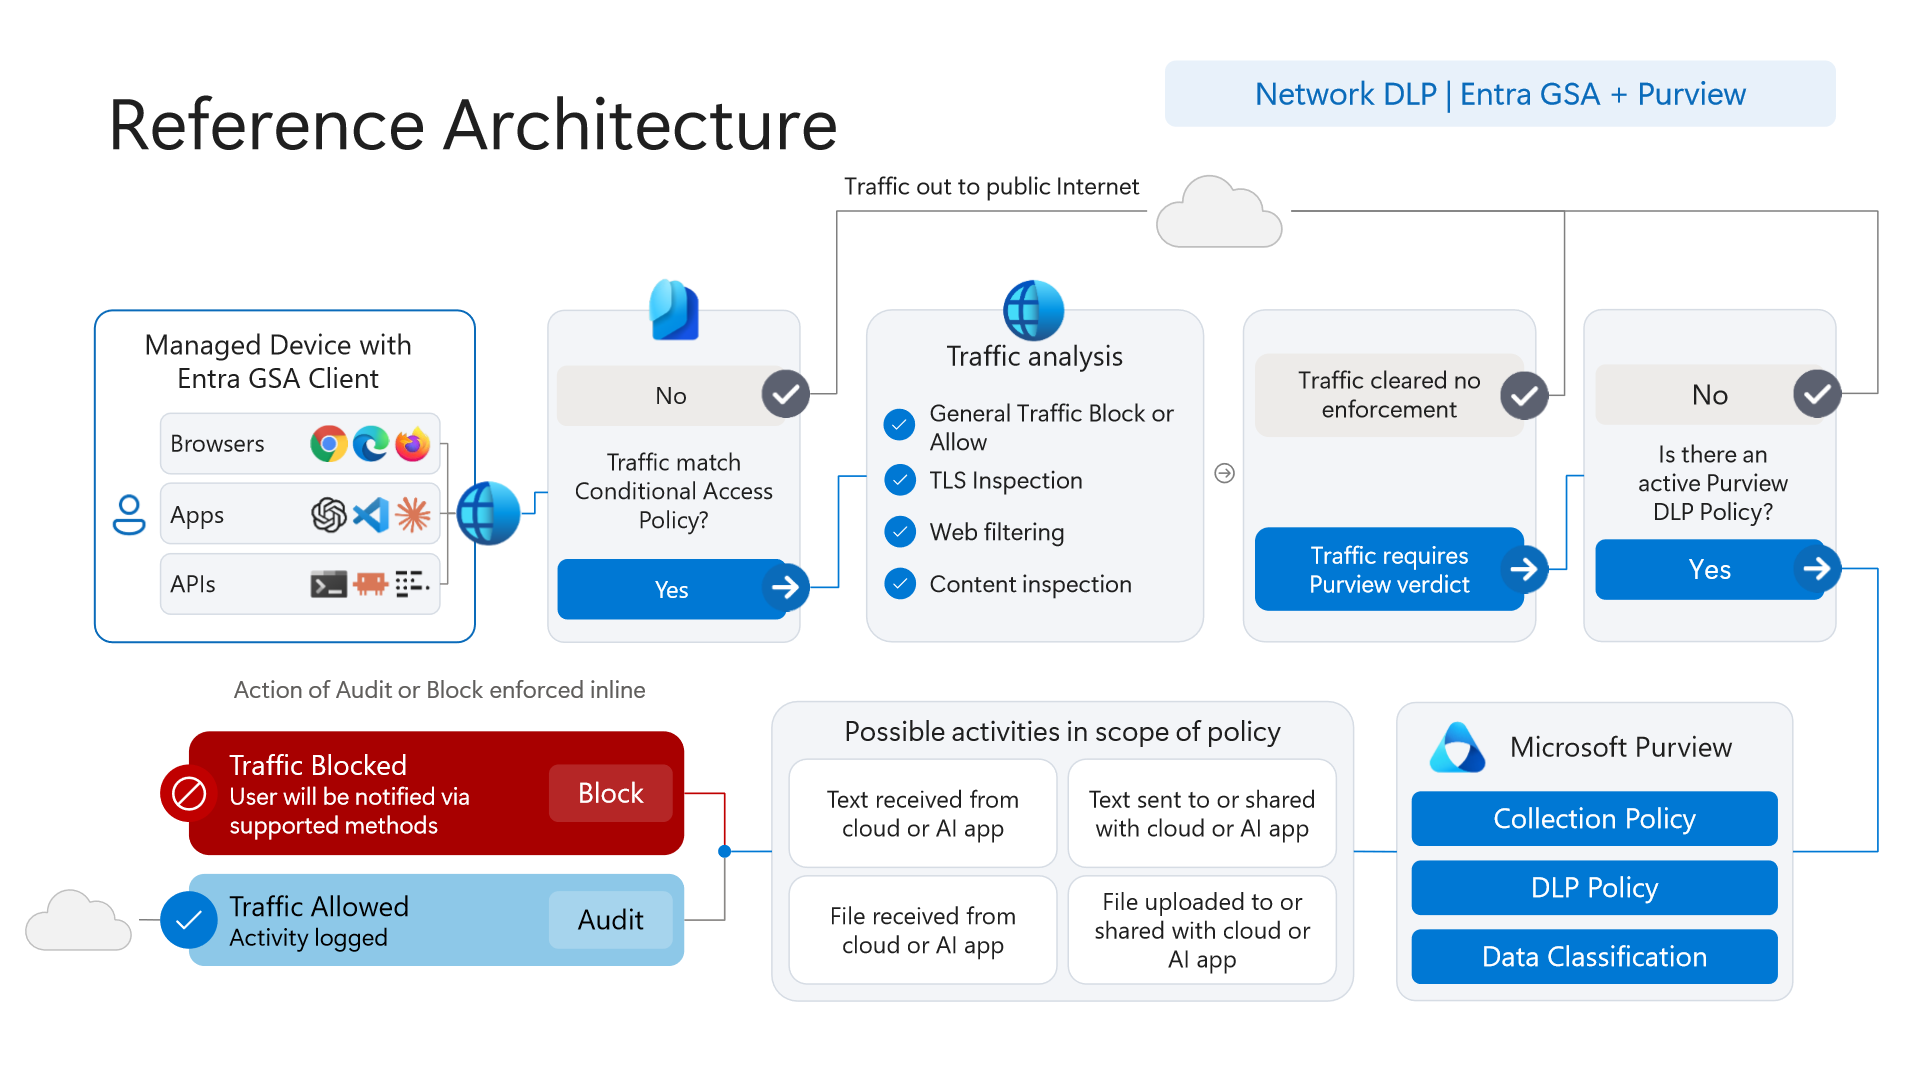
File Upload), indirme (File Download), kes/kopyala/yapıştır (Cut/Copy/Paste) ve yazdırma (Print) eylemlerini doğrudan oturum içinde (Verdict sent) engeller. - Senaryo C — Tarayıcı Dışı Trafik ve Çift Yönlü Network DLP (Şema 10): Bir geliştirici masaüstü AI istemcisi,
curlveya özel birAPIistemcisi kullandığında tarayıcı katmanı atlanır. İşte bu noktada cihazdaki `Entra Global Secure Access (GSA) Client` Conditional Access eşleşmesi üzerinden hemBrowsershem deAppsveAPIstrafiğini yakalar.TLS Inspection, Web filtering ve Content inspection motorları arka planda aktif `Collection Policy` ve `DLP Policy` kurallarını işletir. En ayırt edici mimari özellik denetimin çift yönlü olmasıdır: yalnızca dışarı giden (Text/File sent to cloud or AI app) değil, bulut veya AI servisinden geri dönen (`Text/File received from cloud or AI app`) metin ve dosyalar da hat üzerinde (inline) değerlendirilir.
4. Telemetri Huni Mimarisi: `Collection Policies` ve Insider Risk Management (`IRM`)
Microsoft Purview'da gözlemlediğimiz en yıkıcı sebep-sonuç kopukluğu, `Collection Policies` (Toplama Politikaları) ile `Insider Risk Management` (IRM) katmanları arasındaki sessiz öncelik ilişkisidir. Bir güvenlik ekibi IRM içinde tüm USB ve bulut yükleme göstergelerini açsa dahi tek bir Collection Policy tüm sinyalleri sıfırlayabilir.
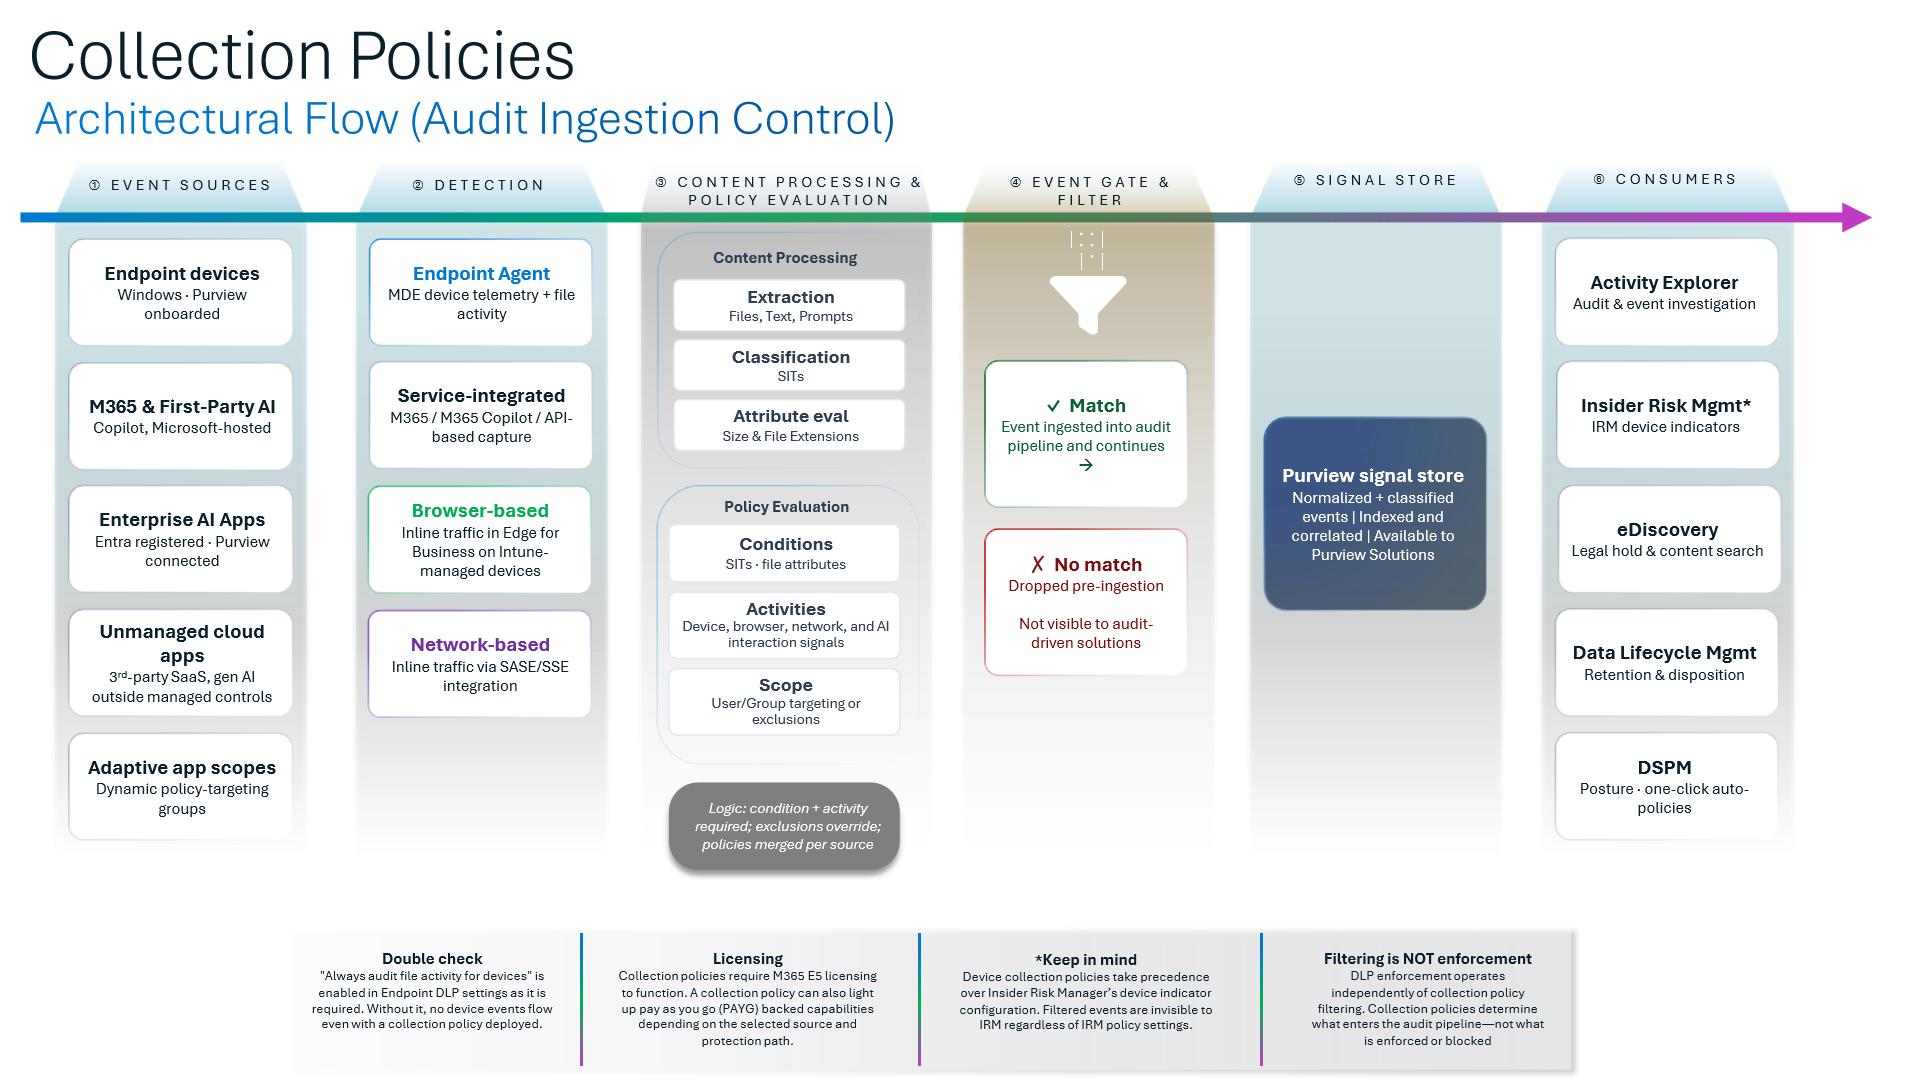
Collection Policies Ön Alım Kapısı (`Event Gate & Filter`) ve Üç Kritik Kural
On birinci şema, ham sinyalin Purview Signal Store'a ulaşmadan önce geçtiği altı aşamalı süzgeci (Event Sources -> Detection -> Content Processing & Policy Evaluation -> Event Gate & Filter -> Purview Signal Store -> Consumers) adım adım açıklar:
- Politika Birleştirme ve Zorunlu Çift Eşleşme: Her kaynak için politikalar birleştirilir (
merged per source); hem koşul (condition) hem de aktivite (activity) eşleşmelidir ve istisnalar (exclusions) her zaman diğer kuralları ezer. Eşleşmeyen sinyaller Stage 4 noktasında `Dropped pre-ingestion` kararıyla atılır ve alt tüketicilere (IRM,DSPM,Activity Explorer,Communication Compliance) hiç ulaşmaz. - Filtreleme Engelleme Değildir (`Filtering ≠ Enforcement`): Bir olayı Collection Policy ile telemetriden düşürmek, o olay üzerindeki DLP engelleme (
Block) kuralını devre dışı bırakmaz; yalnızca denetim ve görünürlük tüketicilerinin kör kalmasına yol açar. - Cihaz Toplama Politikalarının IRM Üzerindeki Önceliği: Mimaride açıkça vurgulandığı üzere cihaz toplama politikaları (`Device collection policies`), IRM içerisindeki cihaz gösterge ayarlarından üstündür. Bir Collection Policy belirli bir grup veya dosya aktivitesini
Purview Signal Storeöncesinde elerse, IRM politikasında ilgili gösterge açık olsa bile hiç veri gelmez. - Gizli Önkoşul Anahtarı (`Always audit file activity for devices`): Endpoint DLP ayarlarında `Always audit file activity for devices` seçeneği açık değilse, mükemmel yapılandırılmış bir Collection Policy dahi tek bir cihaz olayı toplayamaz! Lisans tarafında Collection Policies genel olarak M365 E5 ile çalışsa da seçilen yola bağlı olarak
PAYG(kullandıkça öde) ile de etkinleştirilebilir.
Insider Risk Management (`IRM`): Tetikleyici Kuralı ve Kör Noktalar
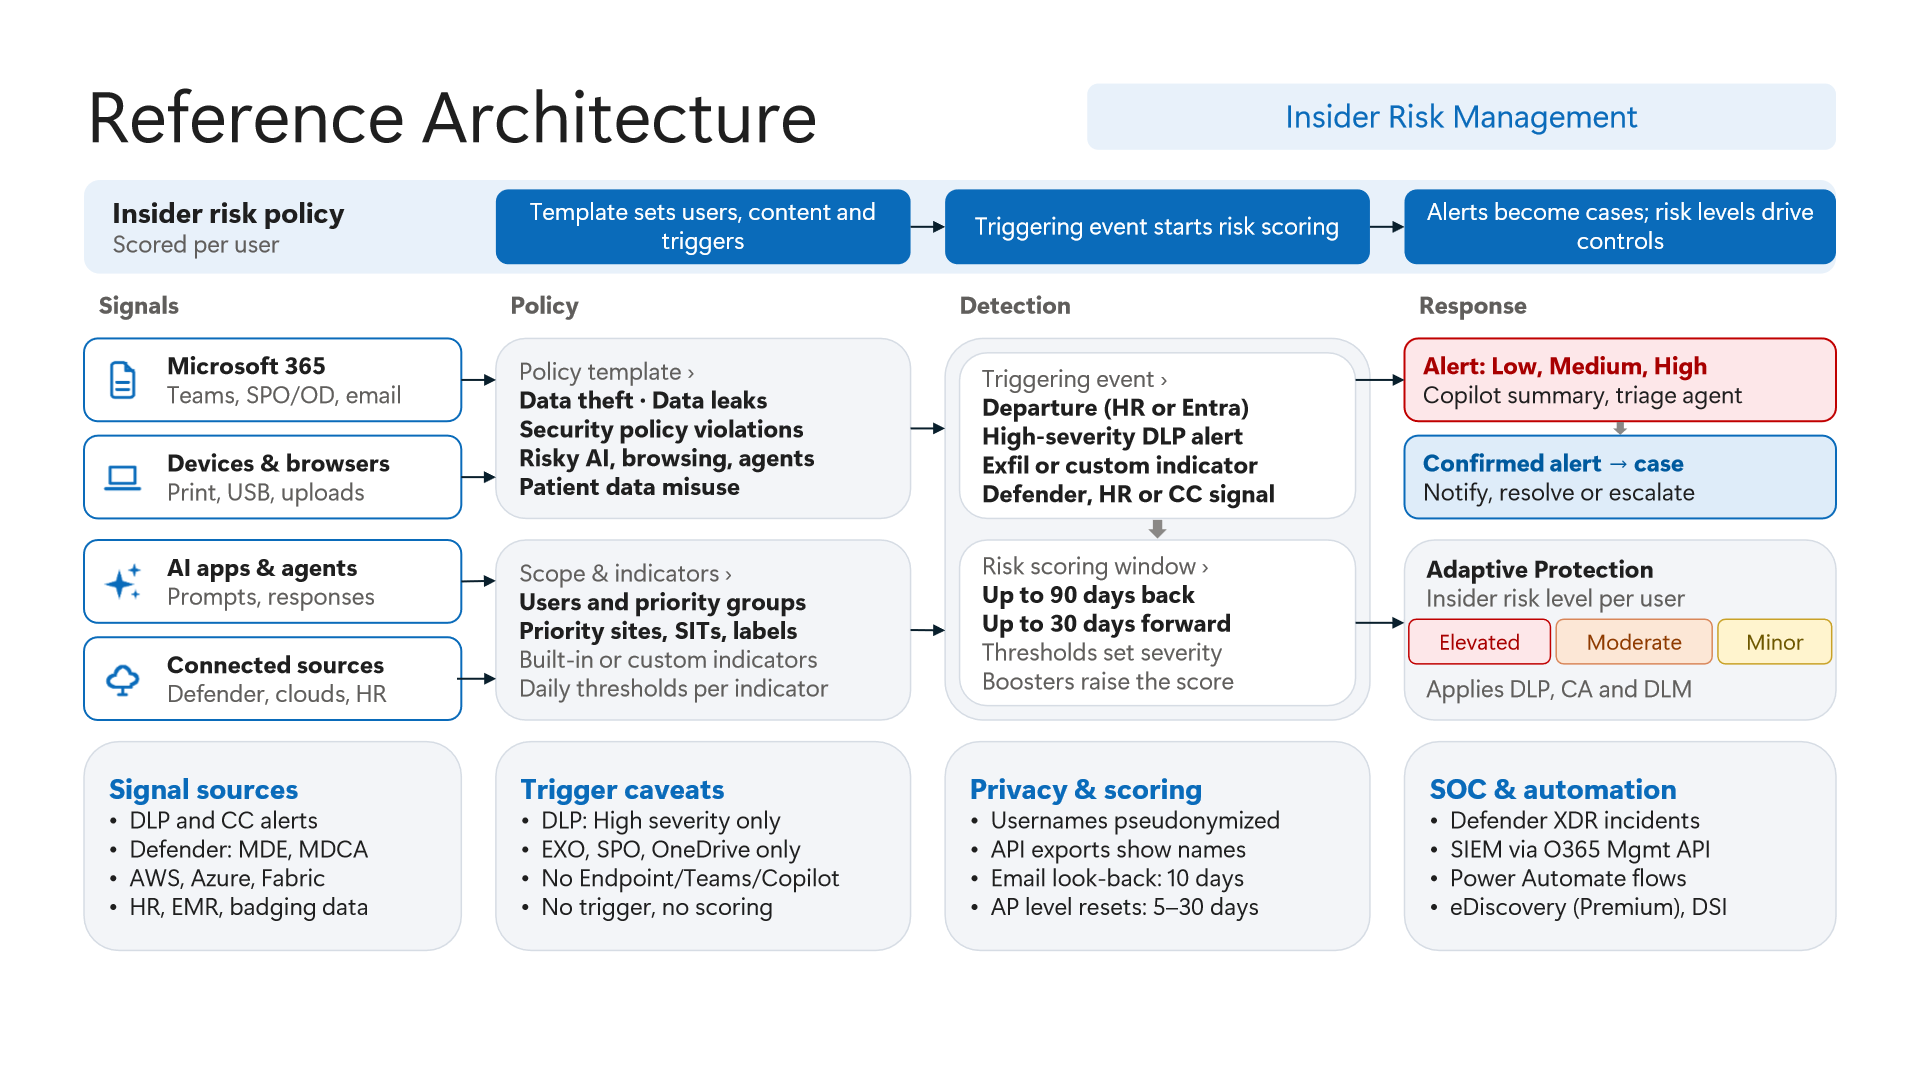
On ikinci şema, IRM'nin neden "tüm çalışanların aktivitesini pasif olarak puanlayan bir SIEM" olmadığını tek cümleyle özetler: `No trigger, no scoring` (Tetikleyici yoksa skorlama da yoktur).
- DLP Tetikleyici Sınırı (`High Severity` ve Sadece 3 İş Yükü): Güvenlik mimarlarının en sık düştüğü tuzak, Endpoint DLP veya Copilot uyarılarının bir kullanıcıyı otomatik olarak IRM incelemesine sokacağını sanmaktır. Şema 12 açıkça gösterir: IRM'deki DLP tetikleyicisi yalnızca `High severity` uyarıları dinler ve kapsamı yalnızca `EXO`, `SPO` ve `OneDrive` ile sınırlıdır; `Endpoint DLP`, `Teams` veya `Copilot` DLP ihlalleri tek başına IRM tetikleyicisi üretmez! Bu senaryolarda işten ayrılma
HR Connectorsinyali veyaM365 Defenderuyarısı gibi alternatif bir tetikleyici kurgulanmalıdır. - Zaman Penceresi ve `Adaptive Protection`: Tetikleyici ateşlendiğinde IRM kullanıcıyı `90 güne kadar geriye` (`up to 90 days back`) ve `30 gün ileriye` (`30 days forward`) tarayarak sızdırma dizisini skorlar (
Emailiçin geriye bakış10 günile sınırlıdır). Üretilen risk seviyesi (Elevated,Moderate,Minor) Adaptive Protection üzerinden DLP ve Conditional Access kurallarına dinamik sıkılaştırma olarak akar ve kullanıcı aktivitesine göre `5–30 gün` sonra sıfırlanır. - Gizlilik ve `API` İhracat Farkı: Varsayılan UI incelemesinde analist yanlılığını önlemek için kullanıcı adları anonimleştirilir (`pseudonymized`); ancak API üzerinden dışa aktarılan kayıtlarda açık kullanıcı adları görünür. SOAR/Sentinel entegrasyonu yapan ekiplerin bu RBAC sınırını veri koruma hukuku açısından ayrıca ele alması gerekir.
5. Microsoft 365 Copilot & Cowork Yönetişimi: Aşırı Paylaşım, Depolama ve Güncel DLP
Kurumsal üretken yapay zeka devreye alındığında Purview mimarisinin merkezine yeni bir kural yerleşir: Copilot ayrı bir admin yetkisiyle çalışmaz, istekte bulunan kullanıcının kendi güvenlik bağlamı (`user's security context`) içinde erişebildiği her şeyi okuyabilir. Bu nedenle Copilot güvenliği yalnızca model koruması değil; etiket mirası, paylaşım temizliği, denetim izi ve prompt/grounding DLP'sinin bileşimidir.
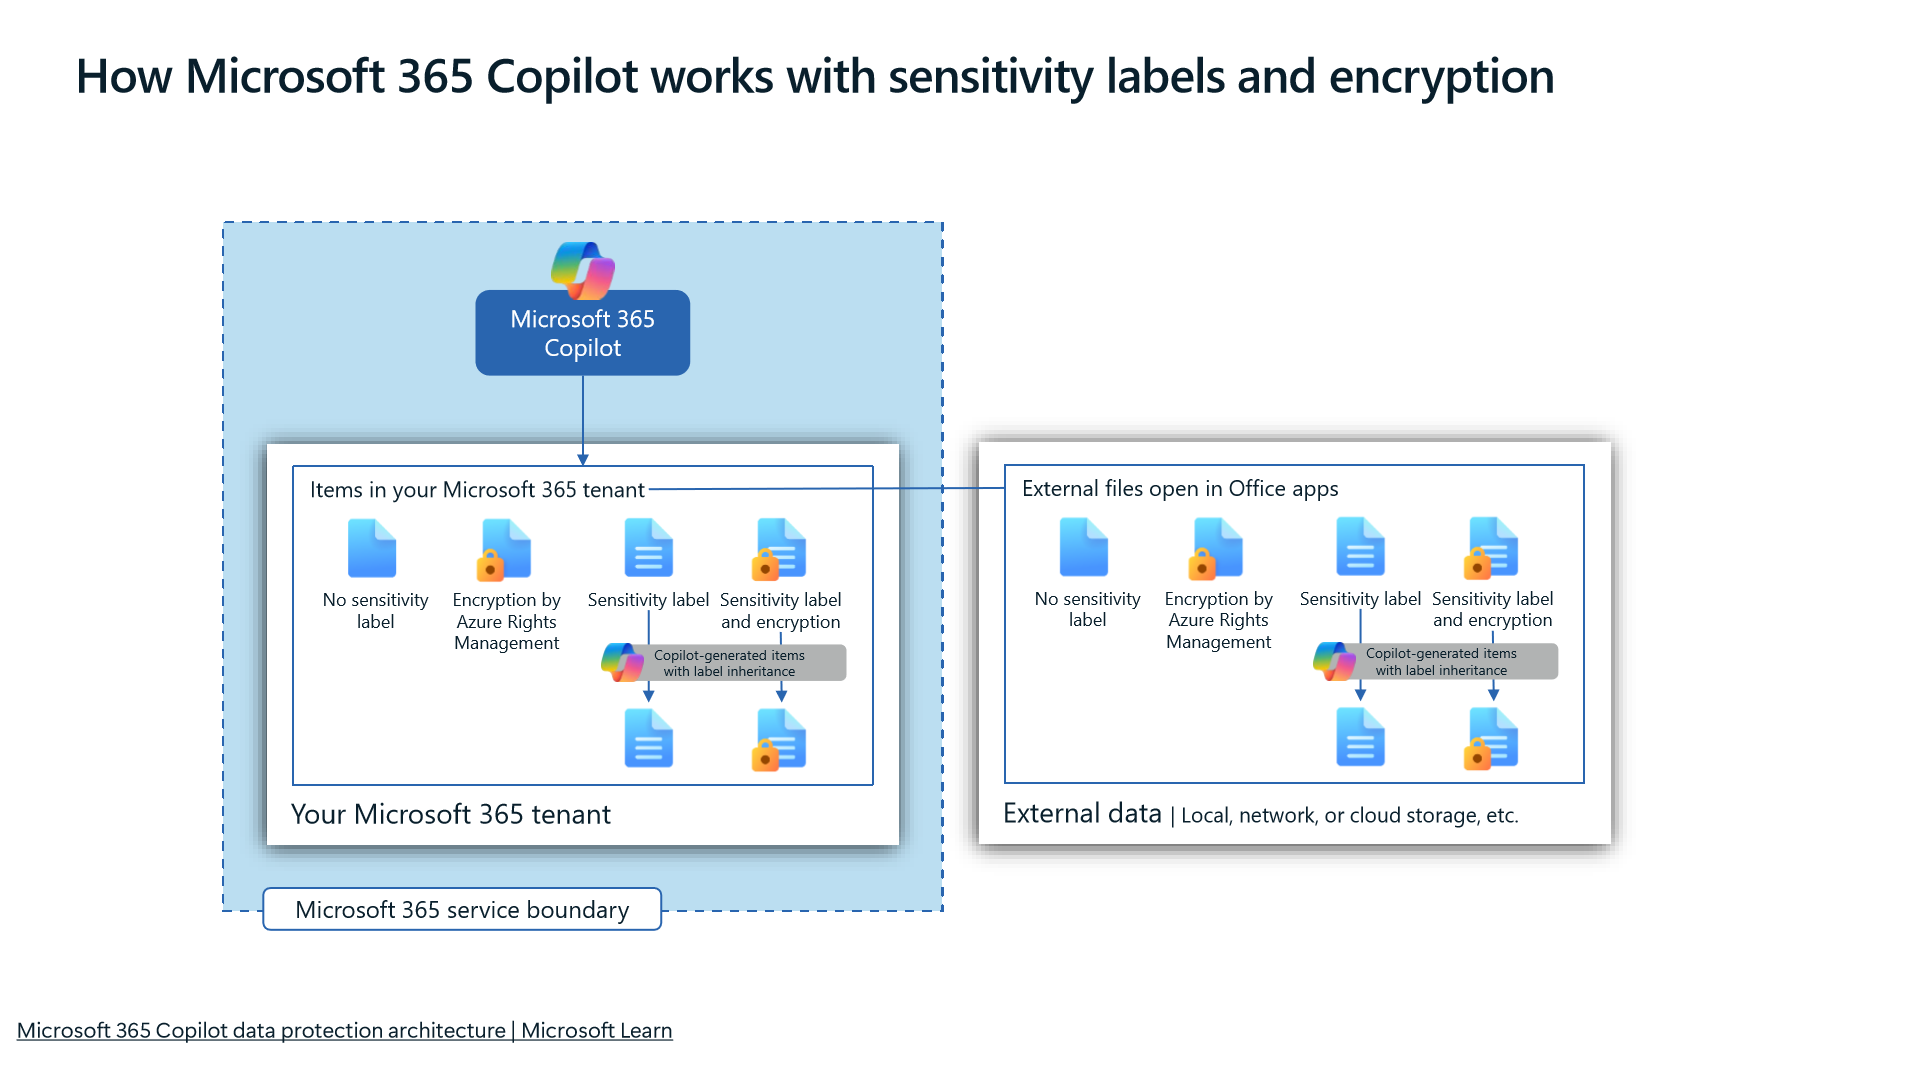
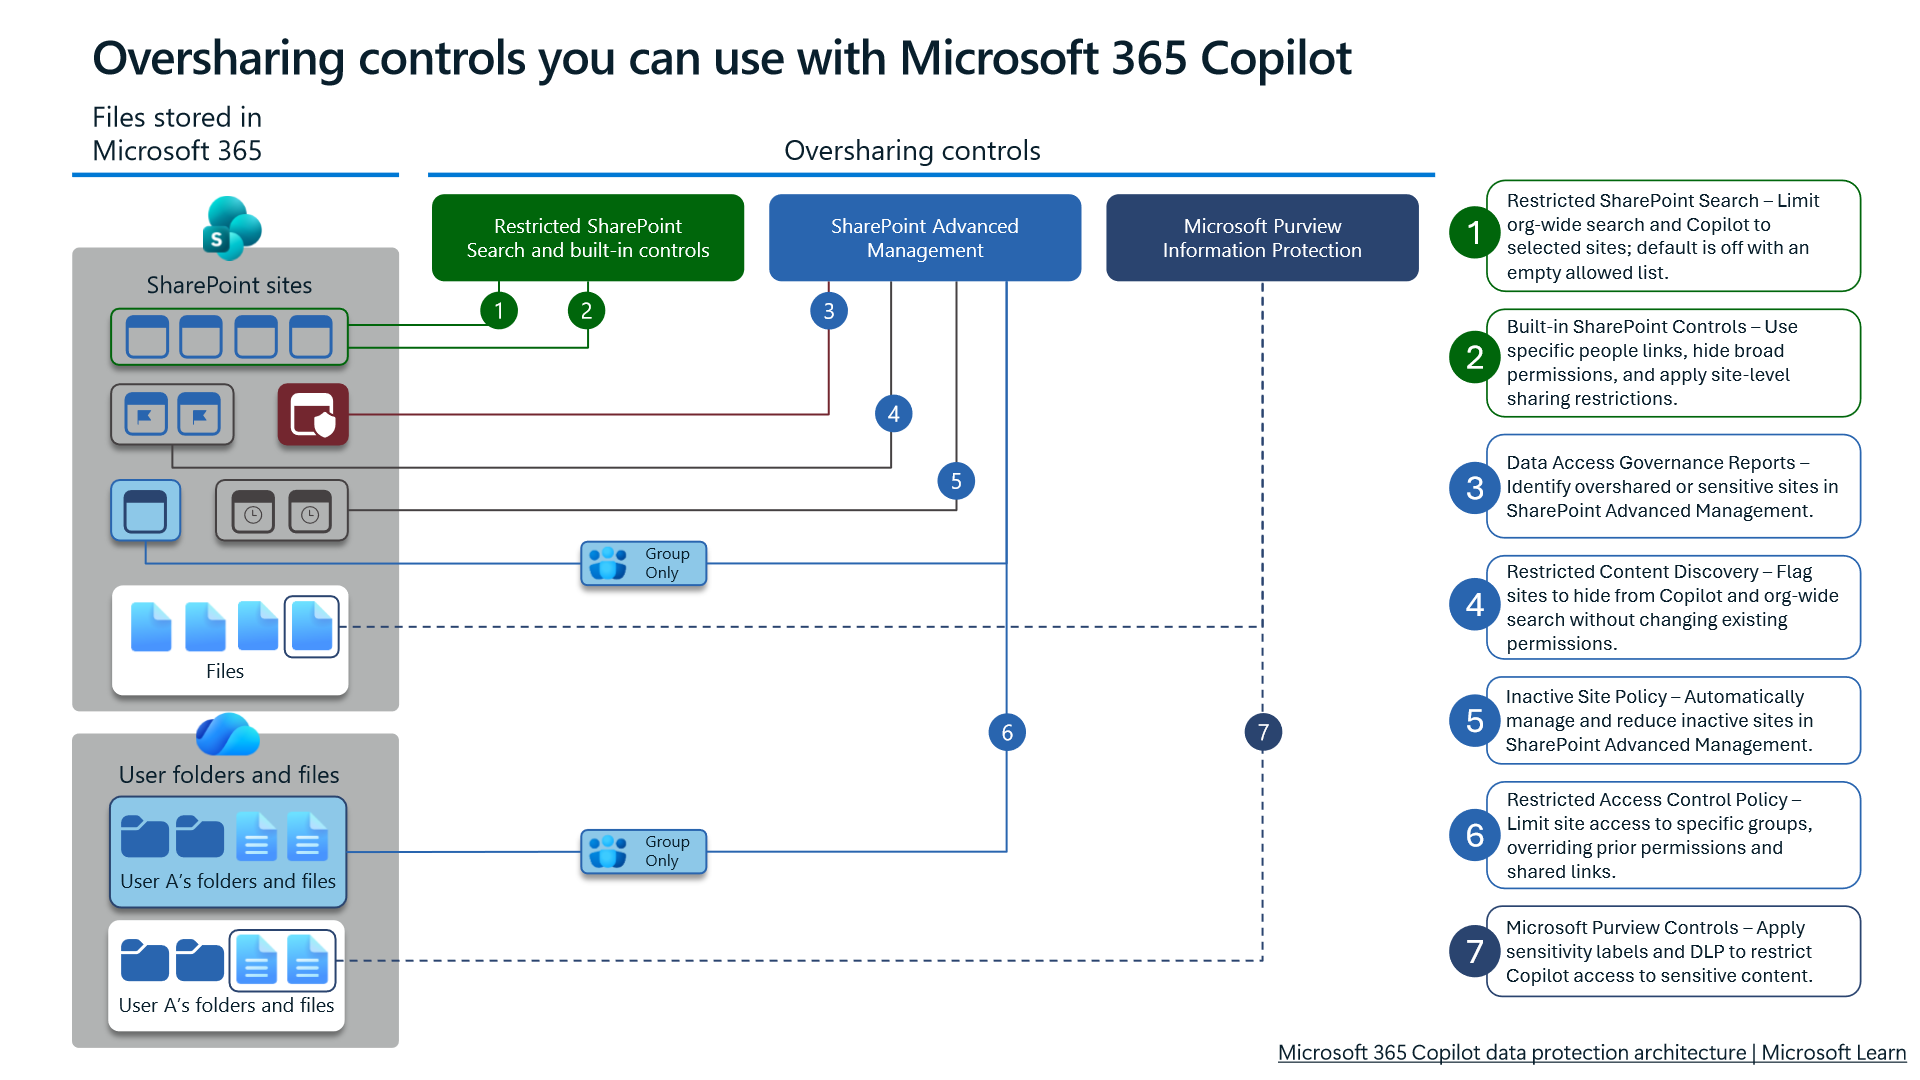
Etiket Mirası (`13`) ve 7 Katmanlı Aşırı Paylaşım (`Oversharing`) Kalkanı (`14`)
- Dış Dosyalarda Bile Etiket Mirası: On üçüncü şema, hem tenant içi M365 dosyalarının hem de Office uygulamalarında açılan harici dosyaların duyarlılık etiketlerini ve şifrelemesini `Copilot-generated items with label inheritance` kuralıyla yeni üretilen çıktılara doğrudan aktardığını doğrular.
- İzin Temizliği Yapmadan Copilot Grounding'ini Kesmek: On dördüncü şemadaki yedi kontrol katmanı (
Restricted SharePoint Searchizinli site listesi, yerleşik SharePoint kontrolleri,SAM Data Access Governanceraporları, `Restricted Content Discovery`,SAM Inactive Site Policy,SAM Restricted Access Control Policyve Purview etiket/DLP kuralları) aşamalı bir savunma derinliği kurar. ÖzellikleEveryone except external users(EEEU) yetkisiyle yıllardır geniş paylaşılmış kritik SharePoint sitelerinde kullanıcıların mevcut doğrudan bağlantılarını kırmadan siteleri org-geneli aramadan ve Copilot kapsamından çıkarmak için `Restricted Content Discovery` (`RCD`) kritik bir ara katmandır. Geniş SharePoint yönetişimi adımları için M365 Copilot Readiness: SharePoint Oversharing ve SAM Governance rehberimizdeki mimariyi inceleyebilirsiniz.
Copilot Verisinin Fiziksel Depolama Adresleri (`15`) ve Cowork DLP Kuralları (`16`)
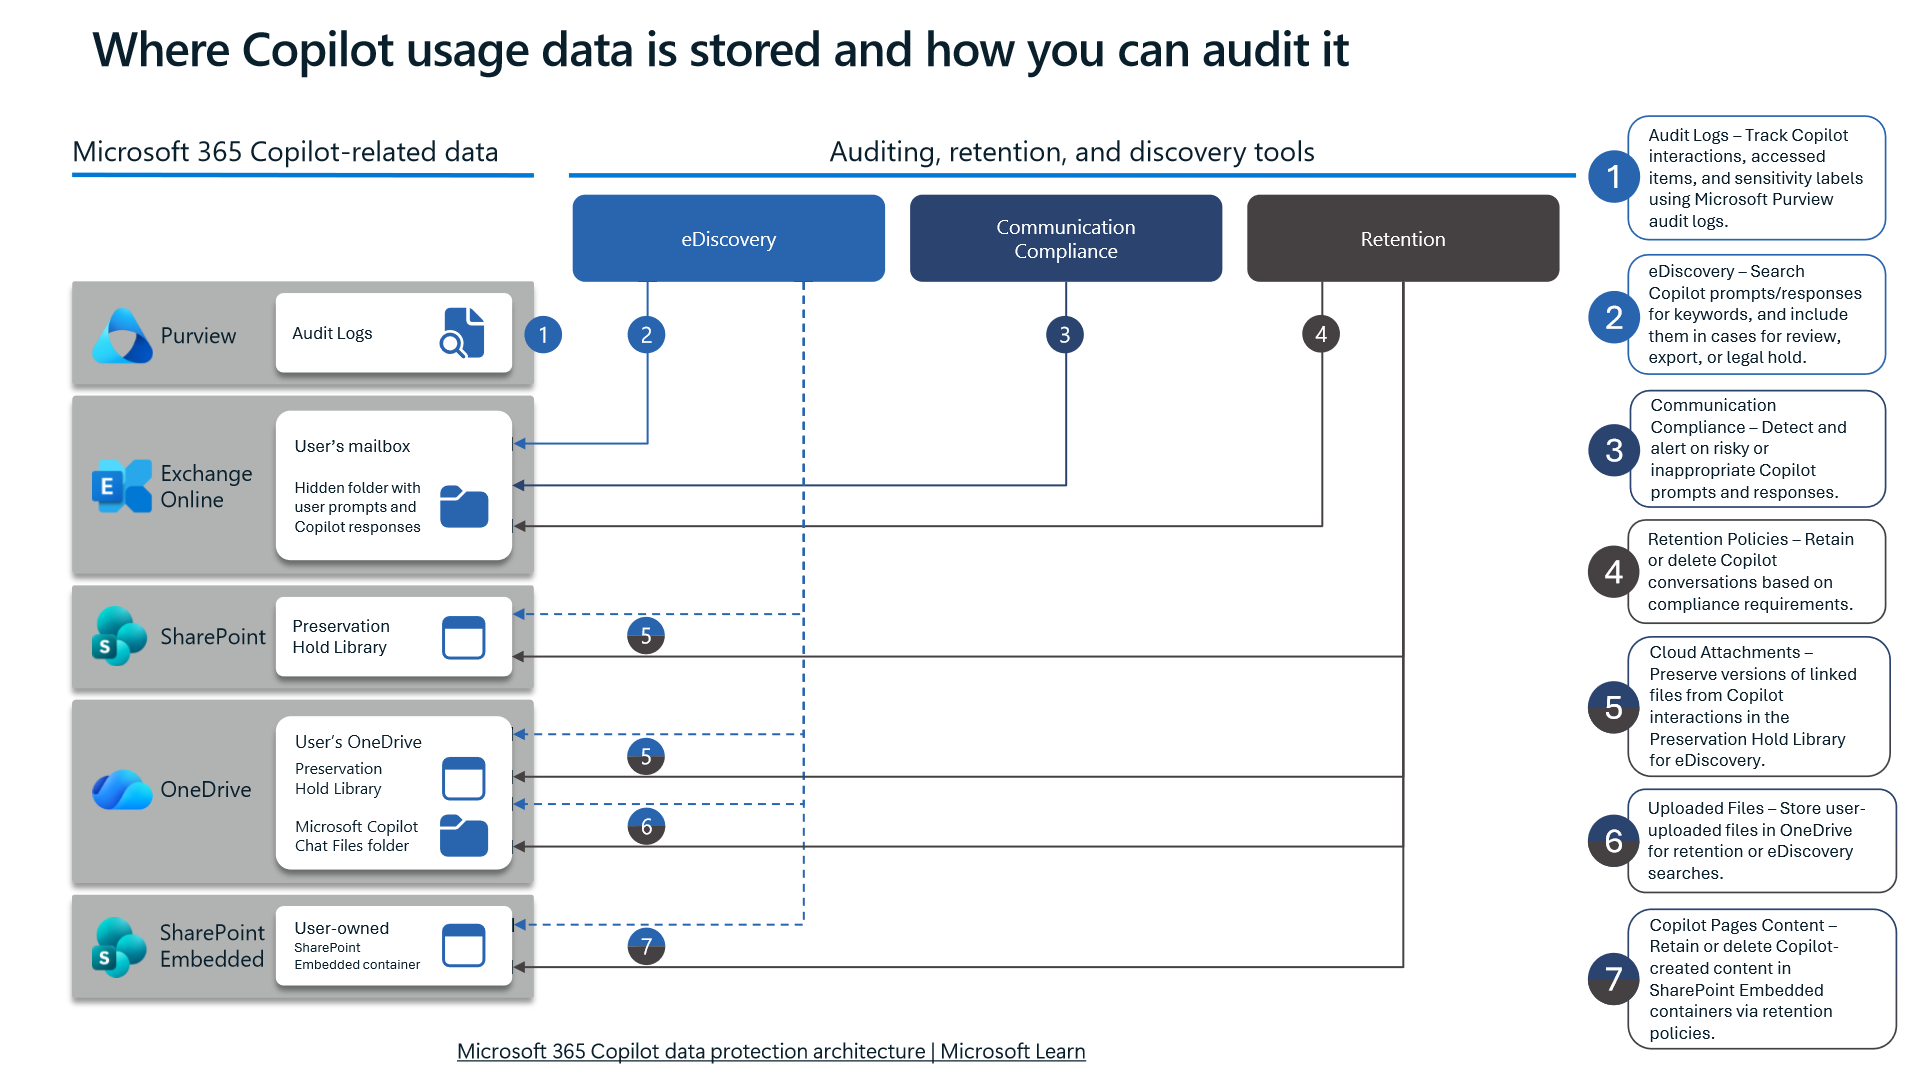
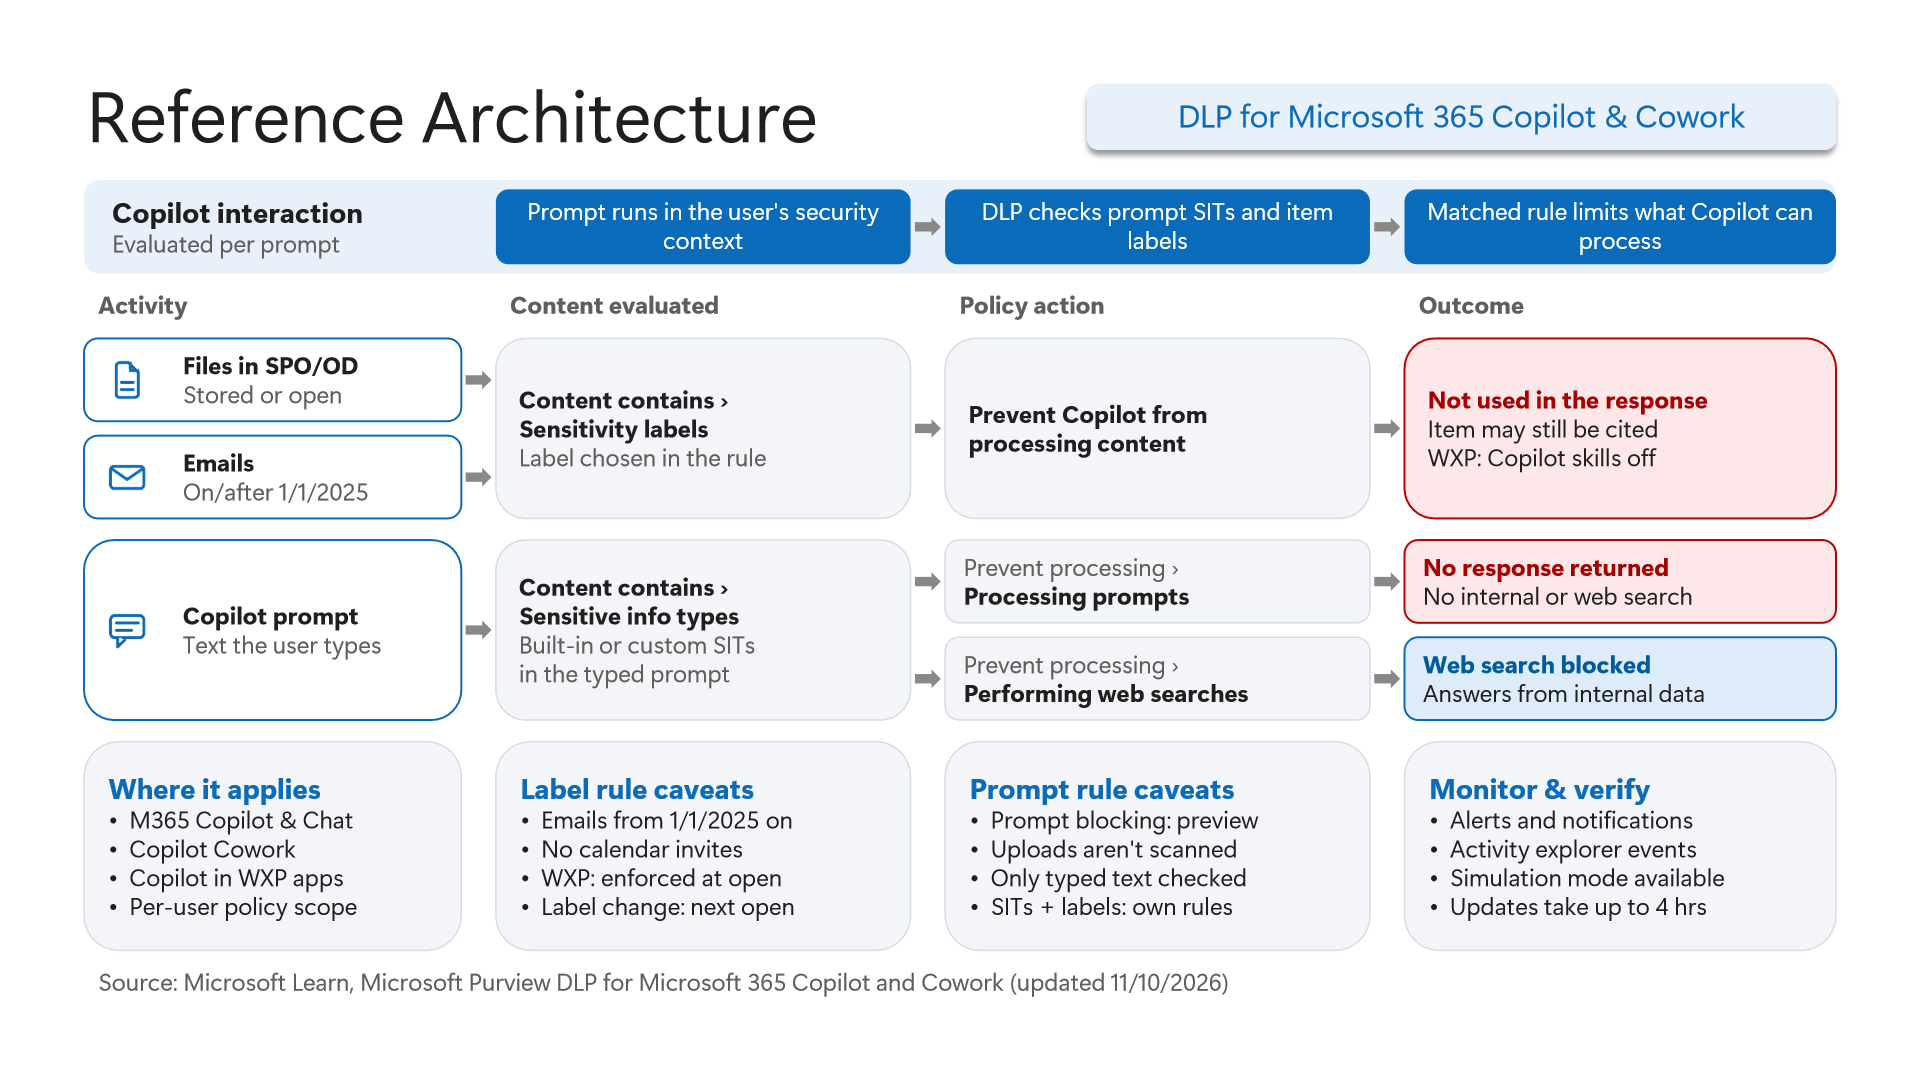
On beşinci ve on altıncı şemalar, denetim ekipleri ile mimarların en çok gözden kaçırdığı iki fiziksel gerçeği ortaya koyar:
- Copilot Etkileşiminin 4 Ayrı Depolama Yeri (Şema 15): Copilot'a yazılan prompt ve dönen yanıtlar SharePoint'te değil, kullanıcının Exchange Online posta kutusundaki gizli bir klasörde saklanır; bu nedenle denetim
eDiscovery,Communication Complianceve EXORetentionpolitikalarına bağlıdır. Buna karşın Copilot içinde bağlantı verilen bulut dosyaları `Preservation Hold Library` altında tutulur; sohbete doğrudan yüklenen dosyalar kullanıcının OneDrive alanındaki `Microsoft Copilot Chat Files` klasörüne düşer ve Copilot Pages içerikleri kullanıcıya ait bir `SharePoint Embedded container` içinde yaşar. - Copilot & Cowork DLP Kısıtları (`16` — Güncelleme 11/10/2026): Bu politika `M365 Copilot & Chat`, `Copilot Cowork` ve `Copilot in WXP apps` (Word, Excel, PowerPoint) yüzeylerini kullanıcı bazlı kapsamla (
Per-user policy scope) korur; politika değişikliklerinin yayılması `4 saate kadar` sürebilir ve canlıya almadan önceSimulation modedesteklenir. Ancak sebep-sonuç analizinde hayati öneme sahip beş sınırlama şemada açıkça işaretlenmiştir: - Etiket Kuralı Tarih ve Atıf Sınırı:
Prevent Copilot from processing contenteylemiSPO/ODdosyaları ile `1/1/2025` ve sonrası e-postaları kapsar (önceki eski e-postalar ve takvim davetleri hariçtir), WXP uygulamalarında Copilot becerilerini kapatır ve etiket değişikliği dosyanın bir sonraki açılışında geçerli olur. Buna rağmen kritik notu atlamamak gerekir: içerik yanıtta kullanılmasa dahi `Item may still be cited` — yani dosya/referans adı yanıtın kaynakça bölümünde görünebilir! - Prompt `SIT` Engelleme Ayrımı (`Preview`): Prompt metninde yer alan yerleşik veya özel
SITeşleşmelerindePrevent processing > Processing promptshem kurum içi hem web aramasını durdurup `No response returned` sonucunu üretirken,Prevent processing > Performing web searchesyalnızca dış internet aramasını (Web search blocked) kapatıp dahili verilerden yanıt vermeye devam eder. - Yüklenen Dosyalar ve Kural Birleştirme Sınırı: Prompt engelleme halen önizleme (
preview) aşamasındadır; yalnızca kullanıcının yazdığı prompt metni taranır, sohbete yüklenen dosyaların içeriği prompt kuralıyla taranmaz (`Uploads aren't scanned`) — yüklemeler için etiket veya Endpoint/Browser DLP kuralları şarttır. Ayrıca `SIT` ve `Sensitivity label` koşulları aynı kuralda birleştirilemez; ayrı kurallar (`SITs + labels: own rules`) olarak yazılmalıdır. Copilot prompt engelleme örüntülerinin ayrıntılı politika kurulumu için Microsoft 365 Copilot için Purview DLP Grounding ve Prompt Blocking yazımıza başvurabilirsiniz.
6. PowerShell ve KQL ile Mimari Doğrulama, Önkoşullar ve Sınırlamalar
Bu referans mimariyi kendi tenant'ınızda kağıt üzerinde değil canlı yapılandırma üzerinden doğrulamak için Security & Compliance PowerShell (Connect-IPPSSession) ve SharePoint Online Management Shell (Connect-SPOService) kullanarak salt okunur denetim yapabilirsiniz. Aşağıdaki PowerShell komutları mevcut etiket önceliklerini, DLP simülasyon modlarını, IRM politika tetikleyici yapılandırmasını ve SharePoint Restricted Content Discovery durumunu doğrudan raporlar.
Önkoşullar ve Yetki Gereksinimleri
- PowerShell Modülleri:
ExchangeOnlineManagement(Security & ComplianceConnect-IPPSSessioniçin) veMicrosoft.Online.SharePoint.PowerShell(Connect-SPOServiceiçin). - RBAC Rolleri:
Compliance Administrator,Information Protection Administrator,Insider Risk Management AdminveSharePoint Administrator. - Lisans Katmanları: Endpoint DLP, Insider Risk Management, Adaptive Protection, Collection Policies kapsamları ve DLP for Microsoft 365 Copilot & Cowork genellikle Microsoft 365 E5 / Purview Suite gerektirir (
Collection Policiesve belirliDSPMakışlarındaPAYGmodelleri ayrıca lisanslanabilir;Network DLPiçinEntra Suite/Entra GSAgereklidir;SAMpolitikaları SharePoint Advanced Management veya Copilot lisansıyla gelir).
# Önkoşul: ExchangeOnlineManagement ve Microsoft.Online.SharePoint.PowerShell modülleri yüklü olmalıdır.
# Çalıştırma Ayrımı ve Güvenlik Notu: Liste/denetim komutları salt okunurdur; değişiklik komutları (-WhatIf ile) yalnızca pilot onaylı ortamda test edilmelidir.
# Salt okunur mimari doğrulama (Security & Compliance PowerShell)
Connect-IPPSSession

# 1. Duyarlılık etiketlerini ve şifreleme (LabelActions) tanımlı etiketleri denetle
Get-Label | ForEach-Object {
    $actions = if ($_.LabelActions) { $_.LabelActions | ConvertFrom-Json } else { @() }
    [PSCustomObject]@{
        DisplayName       = $_.DisplayName
        Name              = $_.Name
        Disabled          = $_.Disabled
        ContentType       = $_.ContentType
        HasEncryptAction  = [bool]($actions | Where-Object { $_.Type -eq "encrypt" })
    }
} | Format-Table -AutoSize

# 2. Etiket politikalarını ve öncelik / kapsam dağılımını incele
Get-LabelPolicy | Select-Object Name, Enabled, Mode, Settings

# 3. DLP politikalarının modunu (Simulation/Test dahil) ve kural engelleme aksiyonlarını korele et
foreach ($policy in Get-DlpCompliancePolicy) {
    foreach ($rule in (Get-DlpComplianceRule -Policy $policy.Name)) {
        [PSCustomObject]@{
            PolicyName  = $policy.Name
            Mode        = $policy.Mode
            RuleName    = $rule.Name
            Disabled    = $rule.Disabled
            BlockAccess = $rule.BlockAccess
        }
    }
}

# 4. Insider Risk Management politikalarının etkinliğini ve şablon türünü listele
Get-InsiderRiskPolicy | Select-Object Name, IsEnabled, PolicyTemplate, CreatedDate

# 5. SharePoint Online üzerinde Restricted Content Discovery (-RestrictContentOrgWideSearch) kontrolü
Connect-SPOService -Url "https://<tenant>-admin.sharepoint.com"
Get-SPOSite -Limit All | Where-Object { $_.RestrictContentOrgWideSearch -eq $true } | Select-Object Url, Title, RestrictContentOrgWideSearch
Canlı operasyon tarafında, Exchange/SharePoint/Copilot katmanlarında tetiklenen DLP kurallarını (DlpRuleMatch) ve politika değişim etkilerini (BlockAccess vs. SpAccessControl) takip etmek için Microsoft Defender XDR Advanced Hunting üzerinde CloudAppEvents ve DeviceEvents tablolarını sorgulayabilirsiniz.
// Çalıştırma Ortamı ve Yetki: Salt okunur hunting sorgusu (Microsoft Defender XDR Advanced Hunting / Sentinel; Security Reader veya Compliance Data Analyst rolü)
// Veri Kaynağı: Microsoft Defender XDR Advanced Hunting - CloudAppEvents & DeviceEvents
CloudAppEvents
| where Timestamp > ago(7d)
| where ActionType == "DlpRuleMatch"
| extend ParsedData = parse_json(tostring(RawEventData))
| extend PolicyName = tostring(ParsedData.PolicyName),
         RuleName = tostring(ParsedData.RuleName),
         MatchedSits = tostring(ParsedData.SensitiveInfoTypeData),
         UserId = tostring(ParsedData.UserId),
         Workload = Application
| project Timestamp, UserId, Workload, PolicyName, RuleName, MatchedSits, ActionType
| sort by Timestamp desc// Çalıştırma Ortamı ve Yetki: Salt okunur hunting sorgusu (Microsoft Defender XDR Advanced Hunting / Sentinel; Security Reader veya Compliance Data Analyst rolü)
// Veri Kaynağı: Microsoft Defender XDR Advanced Hunting - DeviceEvents (Uç Nokta Dosya ve Yazdırma Telemetrisi)
DeviceEvents
| where Timestamp > ago(7d)
| where ActionType has_any ("Print", "Clipboard", "File")
| where InitiatingProcessFileName =~ "SenseCE.exe" or ActionType has "Dlp"
| project Timestamp, DeviceName, AccountName, ActionType, InitiatingProcessFileName, FileName, AdditionalFields
| sort by Timestamp descKritik Operasyonel Sınırlamalar ve Tasarım Kısıtları
- Policy Tip `Block` Görünmezliği: İstemci tarafında gönderim öncesi engellenen (
Block) e-postalar Exchange'e ulaşmadığındanCloudAppEventsveya Purview Alerts'te iz bırakmaz; kullanıcı eğitimi ve istemci ipucu kayıtları olmadan sessiz engelleme izlenemez. - Endpoint Pano/Tarayıcı İstisnaları:
15 karakteraltı yapıştırma,4 MBüzeri pano bloğu, sürükle-bırak eylemleri ve Chrome/FirefoxIncognitosekmeleri Endpoint DLP'nin doğası gereği kör noktalardır; bu boşlukları kapatmak için Intune tarayıcı kısıtlamaları veyaEntra GSAileNetwork DLPkatmanı devrede olmalıdır. - Collection Policy Baskınlığı:
Collection Policieskatmanında hatalı bir kapsam daraltması tüm altIRMgöstergelerini sıfırlar ve"Always audit file activity for devices"anahtarı kapalıysa Endpoint sinyalleri hiç üretilmez. - Copilot DLP Zaman ve Atıf Sınırı: Etiket dışlama kuralı
1/1/2025öncesi e-postalara ve takvim davetlerine uygulanmaz; ayrıca içerik yanıttan çıkarılsa bile kaynak dosya referansı atıf olarak görünebilir ve sohbete doğrudan yüklenen dosyalar yalnızca yazılan metni tarayan promptSITkurallarıyla denetlenemez.
Eleştirel Mimari Değerlendirme ve Geri Dönüş Planı
- Azaltılan ve Azaltılamayan Risk Sınırları: Çok katmanlı Purview kurgusu etiketleme ve veri kaybı önleme görünürlüğünü tek çatıya toplar; ancak gönderim öncesi istemci Policy Tip engellerindeki telemetri boşluklarını (
GIRve uyarı oluşmaz),15 karakteraltı /4 MBüstü pano yapıştırma sınırlarını ve yönetilmeyen BYOD cihazların yerel disk kopyalamalarını tek başına kapatamaz. - Yeni Bağımlılıklar ve Üretim Başarısızlık Koşulları: Politika motoru
SenseCE.exeuç nokta servisinin sağlığına,DCS/MCEsınıflandırma eşzamanlılığına veCollection Policieskapsam daraltma ayarlarına doğrudan bağımlıdır. İstemci tarafında geciken politika eşitlemesi veya yanlış yapılandırılanCollection PolicieskurallarıIRMgöstergelerini ve cihaz sinyallerini sessizce durdurabilir. - Geri Dönüş (Rollback) ve Pilot Doğrulama Planı: Üretimde yanlış pozitif iş kesintisi doğduğunda yeni etkinleştirilen politikalar
Set-DlpCompliancePolicy -Mode TestWithoutNotificationsveSet-AutoSensitivityLabelPolicy -Mode TestWithoutNotificationsile derhal gözlem moduna çekilmeli; canlıya geçiş öncesinde mutlaka dar bir pilot kullanıcı grubunda-WhatIfve simülasyon doğrulaması yapılmalıdır.
Microsoft Purview Referans Mimarisi 8 Bölümlük Seri Rehberi
- Bölüm 1 (Bu Makale): Uçtan Uca Mimari Analizi ve Sebep-Sonuç Zinciri
- Bölüm 2: Sınıflandırma Motorları (`MCE` vs. `DCS`), Etiket Önceliği ve Unified Catalog Yapılandırması
- Bölüm 3: SharePoint ve OneDrive DLP: 6 Senaryo, İlk Misafir Erişimi, `DLP Rule Undo` ve Temmuz 2025 `UDP`
- Bölüm 4: Endpoint DLP İç Mimarisi: `SenseCE.exe`, `File EAs` Önbelleği, `30s` JIT ve Pano/Tarayıcı Sınırları
- Bölüm 5: Exchange Online Transport (`DPS -> DCS -> ETR -> DLP`), İstemci Policy Tips ve `2M` Kısmi Tarama
- Bölüm 6: Browser DLP, BYOD `Edge Work Profile` ve `Entra GSA` ile Çift Yönlü Network DLP Yapılandırması
- Bölüm 7: `Collection Policies` Ön Alım Kapısı, `Insider Risk Management` Tetikleyici Sınırları ve Adaptive Protection
- Bölüm 8: Microsoft 365 Copilot & Cowork Yönetişimi: Etiket Mirası, 7 Katmanlı Oversharing, Depolama ve Güncel DLP
Doğrulanmış Birincil Kaynaklar & Açık Kaynak Depolar
Bu teknik rehber aşağıdaki resmi duyuru, Microsoft Learn belgeleri ve açık kaynak PowerShell / KQL depolarıyla doğrulanmıştır.
- SOURCEtechcommunity.microsoft.com/blog/microsoft-purview-blog/microsoft-pur
- SOURCElearn.microsoft.com/en-us/purview/information-protection
- SOURCElearn.microsoft.com/en-us/purview/dlp-learn-about-dlp
- SOURCElearn.microsoft.com/en-us/purview/endpoint-dlp-learn-about
- SOURCElearn.microsoft.com/en-us/purview/insider-risk-management
- SOURCElearn.microsoft.com/en-us/purview/dlp-microsoft365-copilot-lo
Çok Kanallı Yayın Özeti (X & LinkedIn Taslağı)
X (Twitter) ve LinkedIn paylaşım taslaklarını göster / gizle
Çok Kanallı Yayın Özeti (X & LinkedIn Taslağı)
X (Twitter) ve LinkedIn paylaşım taslaklarını göster / gizleMicrosoft Purview'da politikaların neden bazen sessizce atlandığını hiç düşündünüz mü? 16 resmi referans mimari şemasını MCE/DCS motorlarından Endpoint File EA önbelleğine, Collection Policies filtresinden Copilot Cowork DLP'ye kadar sebep-sonuç zinciriyle analiz ettim. #MicrosoftPurview #DLP #M365Copilot
Kurumsal Microsoft Purview projelerinde DLP, Insider Risk Management ve Microsoft 365 Copilot politikalarının beklendiği gibi çalışmamasının kök nedeni çoğu zaman eksik kural değil, bileşenler arasındaki mimari sebep-sonuç kopukluğudur. Microsoft Purview Referans Mimarisi paketindeki 16 akış şemasını temel alarak uçtan uca teknik analizimi yayınladım.