Microsoft Purview Referans Mimarisi [Bölüm 4/8]: Endpoint DLP İç Mimarisi — SenseCE.exe, File EAs Önbelleği, 30 Saniyelik JIT ve Pano / Bulut Yükleme Sınırları
Microsoft Purview Mimari Serisinin 4. bölümünde Endpoint DLP'nin SenseCE.exe süreç modeli, NTFS File EAs öznitelik önbelleği, 5dk-30dk-2sa politika senkronizasyonu, 30s JIT penceresi ve kopyala-yapıştır (4 MB, 2 saniye, 15 karakter) ile Gizli Sekme kör noktalarını kapatacak Intune sıkılaştırmaları anlatılıyor.
Endpoint DLP (EDLP), yalnızca dosya sunucusundan USB belleğe kopyalamayı durduran basit bir sürücü filtresi değildir; çekirdek ve kullanıcı modunda çalışan, NTFS genişletilmiş öznitelik önbelleğini kullanan ve tarayıcı bellek tamponlarına kadar uzanan çok bileşenli bir değerlendirme motorudur. Referans paketteki dördüncü ve beşinci şemalar, Endpoint DLP'nin neden olağanüstü performanslı çalışırken belirli sınır değerlerinde sessizce pas geçtiğini teknik verilerle açıklar.
1. `SenseCE.exe`, `File EAs` Önbelleği ve Politika Senkronizasyon Zinciri
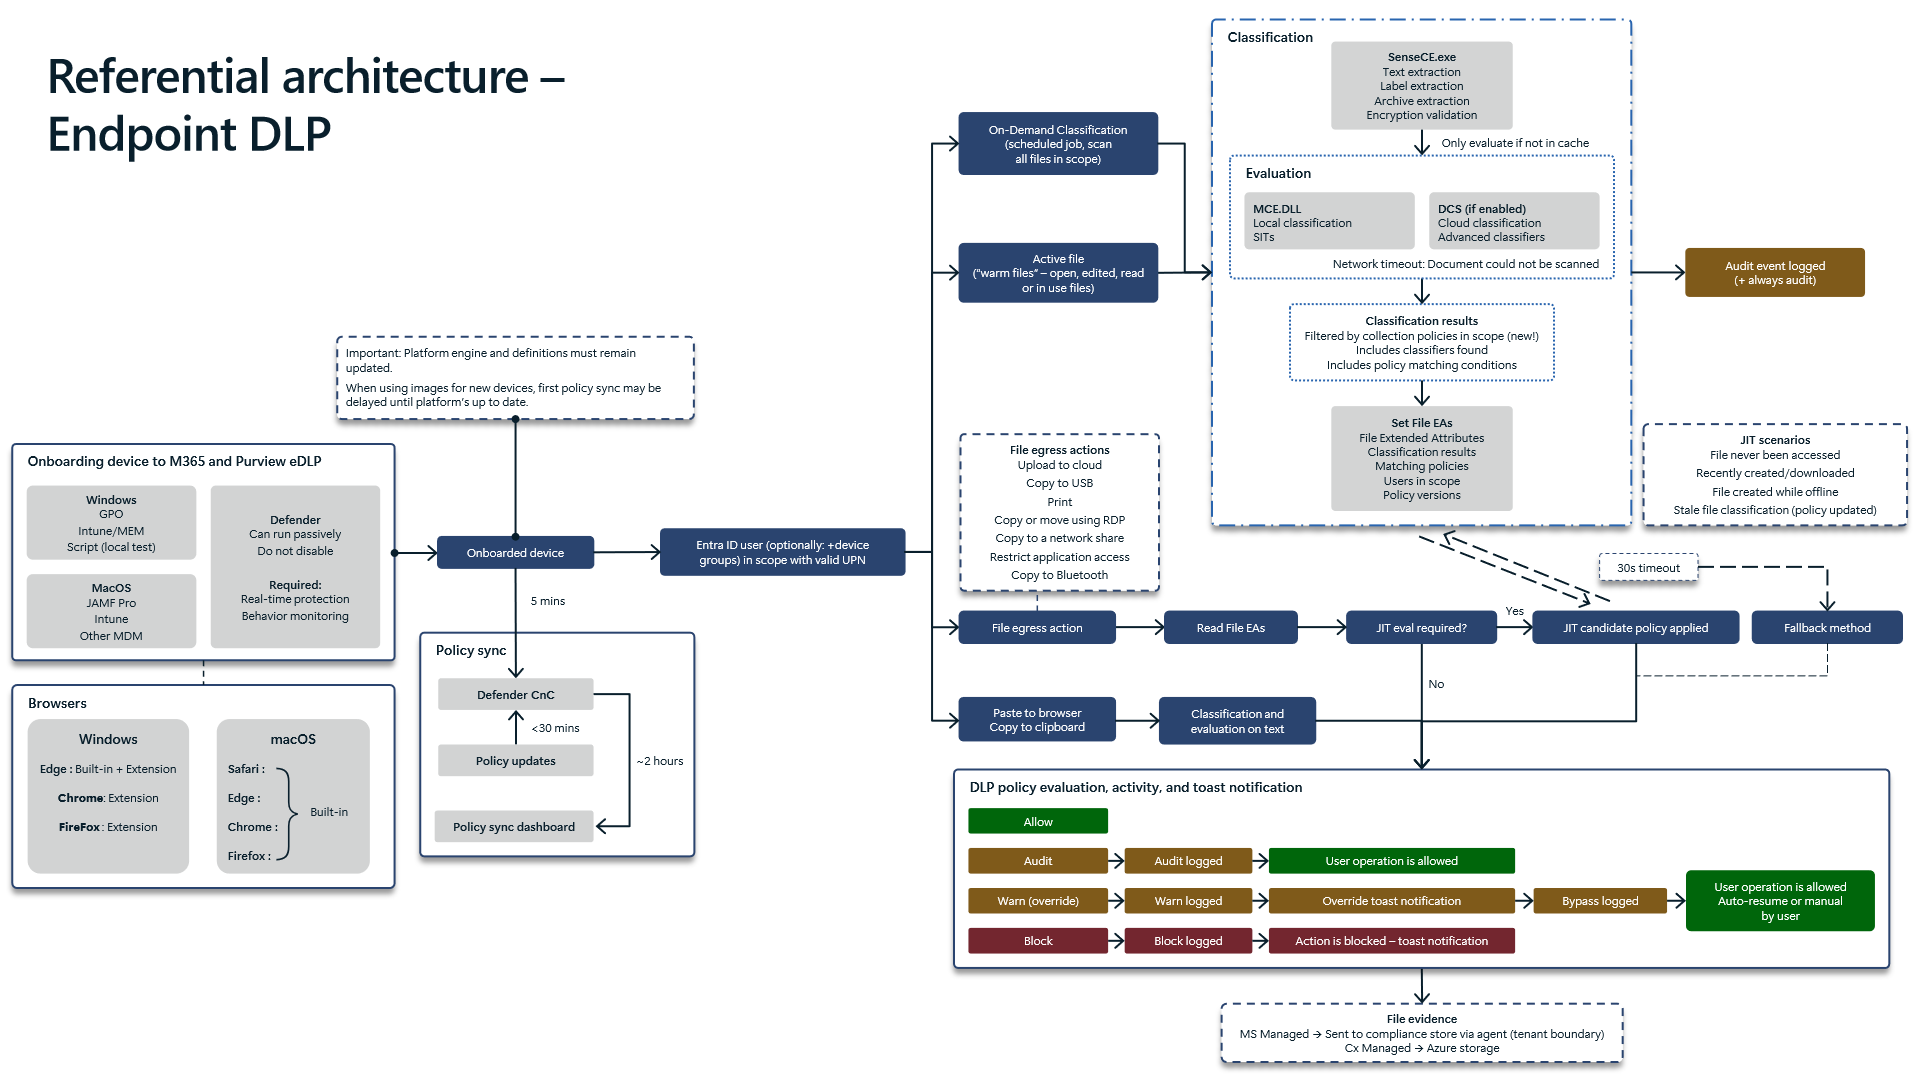
Dördüncü referans şema, Windows (macOS tarafında da eşdeğer ajan bileşenleriyle) cihazında bir dosya açıldığında çalışan uçtan uca karar motorunu gösterir:
- `SenseCE.exe` Tarafından İçerik Çıkarma: Kullanıcı yerel diskte bir dosyayı açtığında (
Open file handle),SenseCE.exesüreci dosya içindeki düz metni, mevcut duyarlılık etiketini ve sıkıştırılmış arşiv katmanlarını çıkartıp şifreleme durumunu doğrular. - `MCE.DLL` + `DCS` ve `Collection Policies` Etkisi: Temel
SITdeğerlendirmesi makinede `MCE.DLL` üzerinden anında tamamlanır; gelişmiş sınıflandırıcılar gerekiyorsa bulut `DCS` servisi devreye girer. Mimari şemanın vurguladığı kritik yenilik: artık cihazda nelerin sınıflandırılacağı doğrudan aktif `Collection Policies` kapsamına göre filtrelenir. EğerDCSerişilemezse cihaz tanımlıFallback methodkararını işler ve"Document could not be scanned"kaydını (+ always audit) üretir. - NTFS `File EAs` (`Extended Attributes`) Önbellek Yazımı: Değerlendirme bitince sonuçlar (
Classification results,Matching policies,Users in scope,Policy versions) doğrudan dosyanın `File EAs` özniteliğine yazılır. Aynı içerik değişmeden tekrar dışa aktarılmaya çalışıldığında sistem dosyayı yeniden taramak yerine doğrudan önbellekten karar vererek CPU/disk yükünü düşürür. - Politika Yayılım Süreleri (`5 dk` -> `< 30 dk` -> `~2 saat`) ve Altın İmaj Uyarısı: Cihaz Defender for Endpoint / Purview kapsamına alındığında onboarding (
~5 dakika), `Defender CnC` üzerinden politika teslimi (< 30 dakika) ve Purview `Policy sync dashboard` görünürlüğü (~2 saat) aşamalarından geçer. Şema 4'te altı çizilen operasyonel uyarı: önceden imajlanmış (`imaged devices`) bilgisayarlarda Defender Platform Engine ve güvenlik tanımları güncel değilse ilk politika senkronizasyonu ciddi biçimde gecikir. Çözüm olarak kurumsal Autopilot / MDT görev dizilerine ilk açılıştaMpCmdRun.exe -SignatureUpdateve Defender platform güncelleme adımı ekleyin. - İşletim Sistemi Tarayıcı Farkı: Windows uç noktalarında Edge (
Built-in + Extension) ile Chrome/Firefox tarayıcı uzantıları zorunlu iken, macOS üzerinde Safari, Edge, Chrome ve Firefox yerleşik (`Built-in`) koruma ile desteklenir.
2. `30 Saniyelik JIT` (Just-In-Time) Koruma Penceresi Nasıl Tetiklenir?
Bir kullanıcı daha önce hiç açılmamış bir dosyayı (File EAs henüz yok), internetten yeni indirdiği bir paketi, çevrimdışı ürettiği belgeyi veya politika versiyonu değiştiği için File EAs önbelleği bayatlamış (stale) bir dosyayı USB'ye veya tarayıcıya sürüklerse Endpoint DLP `Just-In-Time (JIT)` mekanizmasını devreye alır:
- En Kısıtlayıcı Aday Politika Kilidi: Tarama henüz bitmemişken sistem
30 saniyelikJIT penceresi boyunca cihaz kullanıcısına veya dosya özelliklerine uyan en kısıtlayıcı aday JIT politikasını geçici olarak uygular. - `JIT` Zaman Aşımı ve Fallback Yapılandırması: Büyük arşivlerde veya ağ kesintisinde
30 saniyedolarsa Purview, DLP kuralındaki `Fallback method` seçimine göre (Engelleveyaİzin ver + Denetle) nihai kararı verir. Yüksek riskli Finans/Ar-Ge departmanlarındaUnscannable / Timeoutfallback ayarını yalnızca denetim (Audit) yerine `Block with override` veya `Block` olarak sıkılaştırmak önerilir.
3. Pano Kopyalama, Tarayıcıya Yapıştırma ve Buluta Yükleme Sınırları
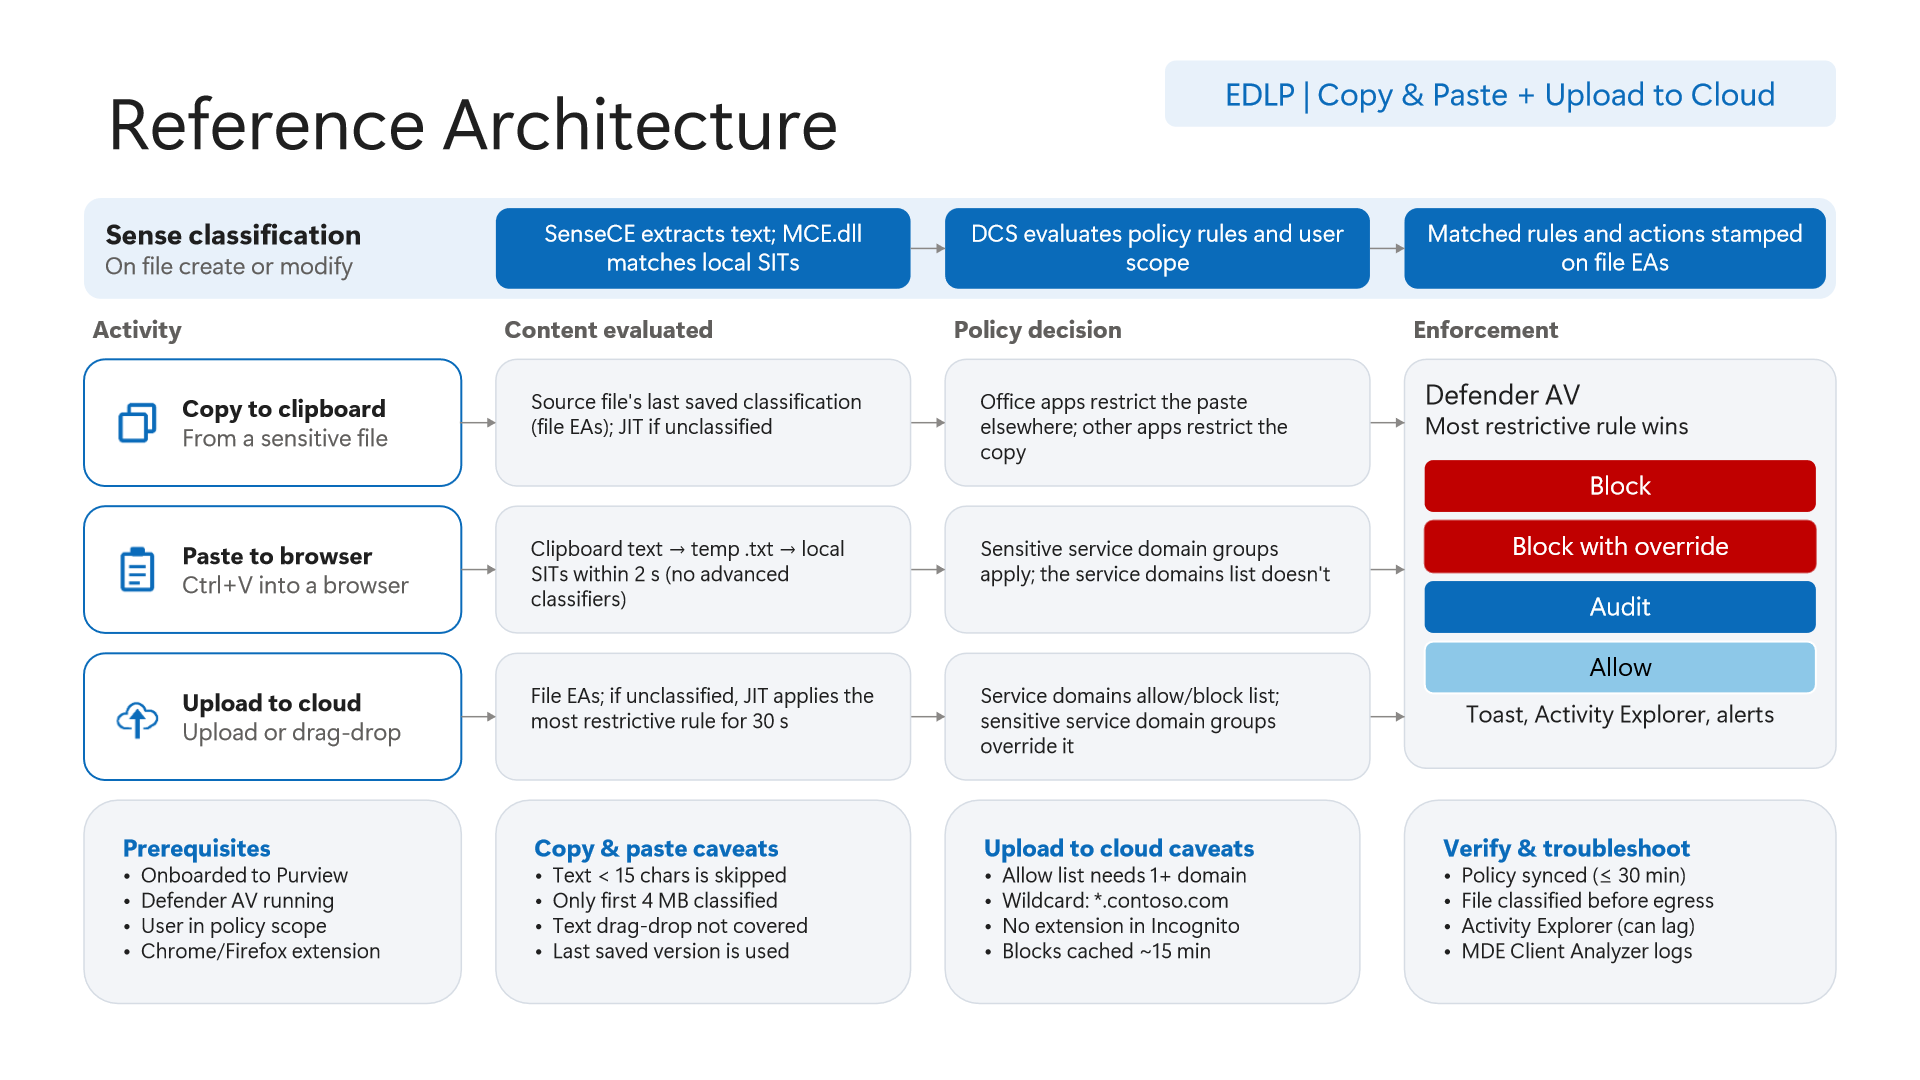
Beşinci şema, saha testlerinde veri sızdırma senaryolarının en çok faydalandığı somut sayısal sınırları gözler önüne serer:
- `Copy to clipboard` Son Kaydedilmiş `File EAs` Bağımlılığı: Kullanıcı açık bir belgeden panoya kopyalama yaptığında Purview bellekteki kaydedilmemiş taslağı değil, dosyanın diske son kaydedildiği andaki `File EAs` sonucunu okur. Üstelik Office uygulamaları yapıştırmayı hedef uygulamada engellerken diğer uygulamalar kopyalamanın kendisini kaynakta engeller.
- Tarayıcıya Yapıştırmada 4 Hard Limit (`2 saniye`, `15 karakter`, `4 MB`, `Drag-Drop`): Pano içeriği tarayıcıya yapıştırılırken geçici bir
.txtdosyasına dökülüp `2 saniye` içinde yalnızca yerel `SIT`'lerle taranır (`Advanced Classifiers` burada çalışmaz!). Kritik sınırlar şunlardır: `15 karakterden kısa` metinler atlanır (kısa parolalar veya kısa SQL anahtarları pano engeline takılmaz), panonun yalnızca ilk `4 MB`'ı sınıflandırılır, fare ile metin sürükle-bırak (`text drag-drop`) eylemi kapsanmaz, ve standart `Service domains list` yapıştırma eylemine UYGULANMAZ — yapıştırma engeli için mutlaka `Sensitive service domain groups` tanımlamanız gerekir! - Buluta Yükleme Önbelleği ve `Incognito` Kör Noktası: İzin verilen alan adları listesi (
Allow list) en az bir domain (*.contoso.com) gerektirir, engel kararları yaklaşık `15 dakika` önbelleğe alınır veSensitive service domain groupsstandart servis domain listelerini her zaman ezer (override). En kritik boşluk ise şemada açıkça işaretlenmiştir: Chrome ve Firefox uzantıları Gizli Sekme (`Incognito`) penceresinde çalışmaz!
Gizli Sekme (`Incognito / InPrivate`) Kör Noktasını Kapatacak Intune Yapılandırması
Tarayıcı eklenti atlatmasını kapatmak için Microsoft Intune Settings Catalog ve ADMX profilleri üzerinden üç ana tarayıcıda gizli modu sertleştirmelisiniz:
- Microsoft Edge (`InPrivateModeAvailability`): Intune
Settings Catalog -> Microsoft Edge -> Configure InPrivate mode availabilityayarını `InPrivate mode disabled` (`1`) yapın. - Google Chrome (`IncognitoModeAvailability`): Chrome ADMX şablonunu Intune'a aktarıp
Incognito mode availabilitydeğerini `Disabled` (`1`) (./Device/Vendor/MSFT/Policy/Config/Chrome~Policy~googlechrome/IncognitoModeAvailability) olarak zorlayın ve Purview uzantısını gizli modda izne zorlamak yerine gizli sekmeyi tamamen kapatın. - Mozilla Firefox (`DisablePrivateBrowsing`): Firefox ADMX veya Win32 paketiyle dağıtılan
policies.jsoniçinde `"DisablePrivateBrowsing": true` ayarını aktif edin (Browser DLPkatmanını da devreye almak için Bölüm 6 mimarisiyle birleştirin).
4. PowerShell ve Defender XDR KQL ile Doğrulama
Endpoint cihazında SenseCE.exe servisinin çalıştığını, altın imaj kaynaklı Defender sürüm gecikmesi olmadığını ve Endpoint DLP politikalarının hedef kapsamını aşağıdaki doğrulanmış PowerShell komutlarıyla kontrol edebilirsiniz.
# Önkoşul: Yerel yönetici oturumu (cihaz denetimi) + ExchangeOnlineManagement modülü (politika denetimi)
# Çalıştırma Ayrımı ve Güvenlik Notu: Liste/denetim komutları salt okunurdur; değişiklik komutları (-WhatIf ile) yalnızca pilot onaylı ortamda test edilmelidir.

# 1. Cihaz üzerinde Endpoint DLP içerik çıkarma süreci (SenseCE) ve Defender platform güncelliğini doğrula
Get-Process -Name "SenseCE" -ErrorAction SilentlyContinue | Select-Object Name, Id, StartTime
Get-MpComputerStatus | Select-Object AMProductVersion, AMEngineVersion, AntispywareSignatureVersion, AntispywareSignatureLastUpdated

# 2. Cihazdaki Edge InPrivate kısıtlama politikasını (InPrivateModeAvailability = 1) kayıt defterinden kontrol et
Get-ItemProperty -Path "HKLM:\SOFTWARE\Policies\Microsoft\Edge" -Name "InPrivateModeAvailability" -ErrorAction SilentlyContinue

# 3. Security & Compliance PowerShell üzerinde Endpoint DLP lokasyonu içeren politikaları denetle
Connect-IPPSSession
Get-DlpCompliancePolicy | Where-Object { $_.EndpointDlpLocation } | Select-Object Name, Mode, EndpointDlpLocation

# 4. Örnek: Endpoint DLP kuralını üretim öncesinde Audit/Notify modundan koruma simülasyonuna alma testi (-WhatIf)
Set-DlpCompliancePolicy -Identity "EDLP-USB-And-Clipboard-Block" -Mode TestWithNotifications -WhatIf
Defender XDR Advanced Hunting içinde DeviceEvents ve DeviceFileEvents tablolarını sorgulayarak SenseCE.exe işlemlerini, yazdırma/pano sinyallerini ve çıkarılabilir medya kopyalamalarını izleyebilirsiniz.
// Çalıştırma Ortamı ve Yetki: Salt okunur hunting sorgusu (Microsoft Defender XDR Advanced Hunting / Sentinel; Security Reader veya Compliance Data Analyst rolü)
// Veri Kaynağı: Microsoft Defender XDR Advanced Hunting - DeviceEvents
DeviceEvents
| where Timestamp > ago(7d)
| where ActionType has_any ("Print", "Clipboard", "File", "RemovableStorage", "Dlp")
| where InitiatingProcessFileName =~ "SenseCE.exe" or ActionType startswith "Dlp"
| extend Fields = parse_json(AdditionalFields)
| project Timestamp, DeviceName, AccountName, ActionType, InitiatingProcessFileName, FileName, FolderPath, Fields
| sort by Timestamp desc
5. Lisanslama, RBAC ve Kritik Sınırlamalar
- Lisanslama: Endpoint DLP,
File EAsönbelleği,JITkoruma penceresi, pano/tarayıcı kontrolleri veCollection Policiesentegrasyonu için Microsoft 365 E5 / Microsoft Purview Suite (ve Microsoft Defender for Endpoint / Defender portal onboarding) gerekir. - RBAC: Endpoint DLP ayarları ve kural yönetimi için
Compliance AdministratorveyaInformation Protection Administrator, cihaz imaj sertleştirmesi içinIntune Administratorrolü atanmalıdır. - Sınırlamalar: Pano yapıştırma (
Paste to browser) taraması `2 saniye`, `4 MB`, `15+ karakter`, `local SITs only` sınırlarına vetext drag-dropdışlamasına tabidir; standartService domains listyapıştırma eylemlerini kapsamaz veIncognitouzantı atlatması Intune politikasıyla kapatılmalıdır.
Eleştirel Mimari Değerlendirme ve Geri Dönüş Planı
- Azaltılan ve Azaltılamayan Risk Sınırları:
SenseCE.exe,File EAsve30sJIT koruması yönetilen Windows uç noktalarında USB ve tarayıcı dosya yüklemelerini denetler; buna karşın henüz diske kaydedilmemiş bellek tamponlarını,15 karakteraltı /4 MBüstü pano kopyalamalarını, fare ile sürükle-bırak aktarımlarını ve MDM ile kapatılmamış Chrome/FirefoxIncognitopencerelerini tek başına engelleyemez. - Yeni Bağımlılıklar ve Üretim Başarısızlık Koşulları: Mimari Defender platform sürümünün güncelliğine, NTFS Genişletilmiş Öznitelik (
File EAs) önbellek tutarlılığına ve Intune tarayıcı ilkelerine bağımlıdır. Yavaş disk I/O altında30sJIT zaman aşımı veya altın imajlarda eski kalan Defender motoru politikaların sessizce atlanmasına yol açar. - Geri Dönüş (Rollback) ve Pilot Doğrulama Planı: Uç noktalarda hatalı yapıştırma veya uygulama engeli oluştuğunda
EndpointDlpLocationpolitikalarıSet-DlpCompliancePolicy -Mode TestWithNotificationsile denetim moduna alınmalı, ilgili uygulama/dizin Endpoint DLP istisnalarına eklenmeli ve Intune tarayıcı profili kademeli pilot grupla yaygınlaştırılmalıdır.
Microsoft Purview Referans Mimarisi 8 Bölümlük Seri Rehberi
- Bölüm 1: Uçtan Uca Mimari Analizi ve Sebep-Sonuç Zinciri
- Bölüm 2: Sınıflandırma Motorları (`MCE` vs. `DCS`), Etiket Önceliği ve Unified Catalog
- Bölüm 3: SharePoint ve OneDrive DLP: 6 Senaryo, İlk Misafir Erişimi, `DLP Rule Undo` ve `UDP`
- Bölüm 4 (Bu Makale): Endpoint DLP:
SenseCE.exe,File EAs, 30s JIT ve Pano/Tarayıcı Sınırları - Bölüm 5: Exchange Transport (`DPS -> DCS -> ETR -> DLP`), Policy Tips ve `2M` Kısmi Tarama
- Bölüm 6: Browser DLP, BYOD `Edge Work Profile` ve `Entra GSA` Network DLP Yapılandırması
- Bölüm 7: `Collection Policies` Ön Alım Kapısı, `Insider Risk Management` ve Adaptive Protection
- Bölüm 8: Microsoft 365 Copilot & Cowork DLP, 7 Katmanlı Oversharing Kalkanı ve Depolama
Doğrulanmış Birincil Kaynaklar & Açık Kaynak Depolar
Bu teknik rehber aşağıdaki resmi duyuru, Microsoft Learn belgeleri ve açık kaynak PowerShell / KQL depolarıyla doğrulanmıştır.
- SOURCEtechcommunity.microsoft.com/blog/microsoft-purview-blog/microsoft-pur
- SOURCElearn.microsoft.com/en-us/purview/endpoint-dlp-learn-about
- SOURCElearn.microsoft.com/en-us/purview/endpoint-dlp-getting-starte
- SOURCElearn.microsoft.com/en-us/deployedge/microsoft-edge-policies
- SOURCElearn.microsoft.com/en-us/powershell/module/defender/get-mpco
Çok Kanallı Yayın Özeti (X & LinkedIn Taslağı)
X (Twitter) ve LinkedIn paylaşım taslaklarını göster / gizle
Çok Kanallı Yayın Özeti (X & LinkedIn Taslağı)
X (Twitter) ve LinkedIn paylaşım taslaklarını göster / gizleEndpoint DLP neden bazen yapıştırmada 15 karakter altını görmez, neden sürükle-bırakı atlar ve Gizli Sekme açığı Intune ile nasıl kapatılır? SenseCE.exe + File EAs önbelleği ve 30s JIT analizi: Purview Mimari Serisi [Bölüm 4/8]. #MicrosoftPurview #EndpointDLP #Intune
Microsoft Purview Referans Mimarisi 8 Bölümlük Serimizin 4. bölümünde Endpoint DLP'nin makine içi mühendislik detaylarına girdik: SenseCE.exe değerlendirme akışı, NTFS File EAs önbellek mekaniği, 30 saniyelik Just-In-Time (JIT) koruma, pano/bulut sınır değerleri ve Chrome/Edge/Firefox gizli mod sıkılaştırması.