Microsoft Purview Referans Mimarisi [Bölüm 8/8]: Microsoft 365 Copilot & Cowork Yönetişimi — Etiket Mirası, 7 Katmanlı Oversharing Kalkanı, Depolama ve Güncel DLP
Microsoft Purview Mimari Serisinin final bölümü (8/8), M365 Copilot ve Copilot Cowork katmanlarını dört şema üzerinden çözümler: M365/harici dosya etiket mirası, 7 katmanlı aşırı paylaşım önleme (Restricted Content Discovery, SAM RAC), 4 ayrı Copilot fiziksel depolama alanı ve 11/10/2026 güncelli Copilot & Cowork DLP kısıtları.
Microsoft 365 Copilot ve Copilot Cowork devreye alındığında mimarinin değişmeyen tek yasası şudur: yapay zeka kullanıcının kendi yetki sınırını aşmaz, istekte bulunan kullanıcının güvenlik bağlamı (`user's security context`) içinde erişebildiği tüm verileri okuyup sentezler. Bu nedenle şirket içinde yıllardır birikmiş aşırı paylaşım (Oversharing) açıkları, yanlış etiketlenmiş e-posta ekleri veya eksik denetim izi politikaları Copilot ile birlikte saniyeler içinde görünür hale gelir. Referans paketteki son dört şema (13 – 16), yapay zeka çağında veri yönetişiminin tam mimarisini çizer.
1. Etiket ve Şifreleme Mirası (`Şema 13`): Harici Dosyalar Dahil Tam Taşıma
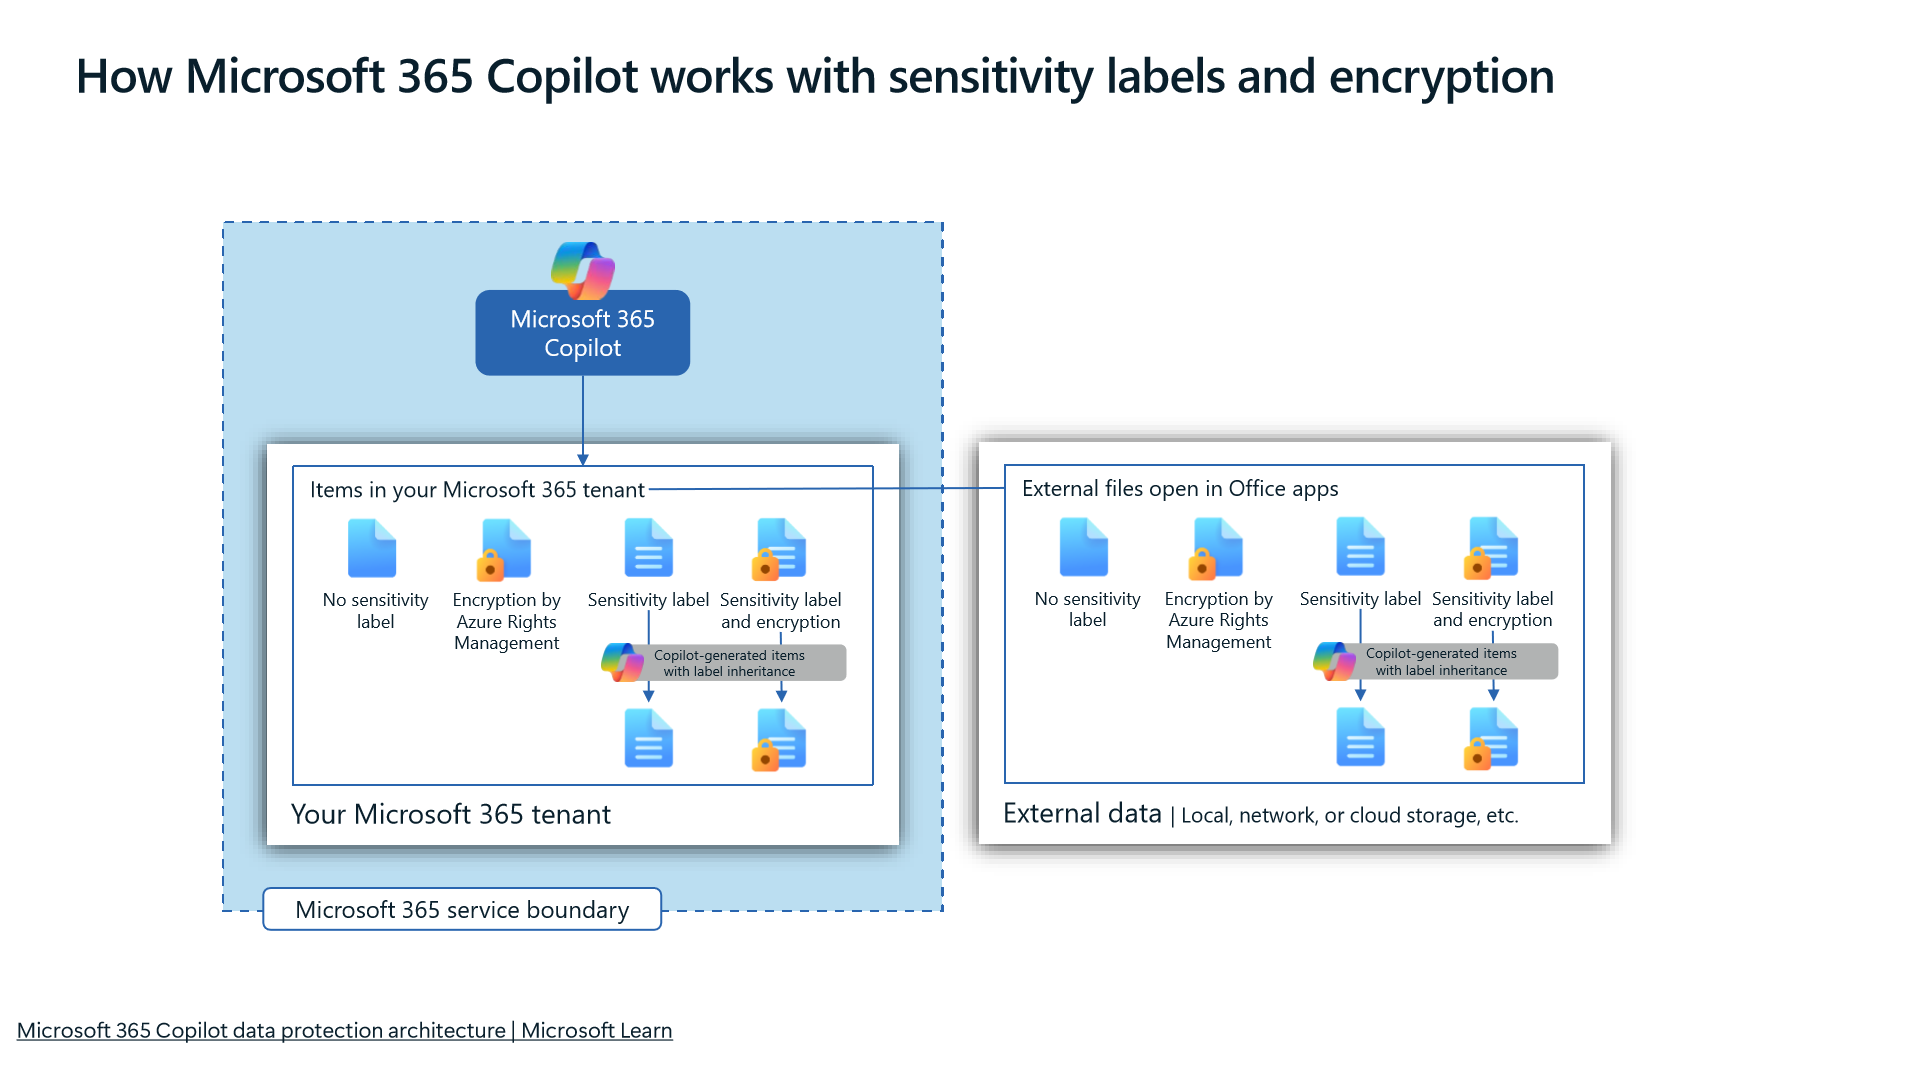
On üçüncü şema, Copilot'un duyarlılık etiketlerini yalnızca okumakla kalmayıp nasıl ileriye miras bıraktığını doğrular:
- Yetki Doğrulama ve Etiket Aktarımı: Hem kurumsal Microsoft 365 tenant içindeki dosyalar hem de Office uygulamalarında açılan harici dosyalar (
External files) Copilot tarafından özetlendiğinde veya yeni bir taslağa dönüştürüldüğünde, en kısıtlayıcı duyarlılık etiketi ve şifreleme ayarları `Copilot-generated items with label inheritance` kuralıyla çıktı dosyasına otomatik aktarılır. - Şifreli İçerikte Kullanıcı Hakkı Koşulu: Eğer kaynak dosya RMS ile şifrelenmişse, Copilot ancak kullanıcının o dosya üzerinde `EXTRACT` (çıkarma) ve görüntüleme hakkı bulunduğu durumlarda içeriği işleyebilir; şifre çözme yetkisi olmayan kullanıcıların prompt yanıtlarına bu veriler dahil edilmez.
2. 7 Katmanlı Aşırı Paylaşım (`Oversharing`) Kalkanını Yapılandırma (`Şema 14`)
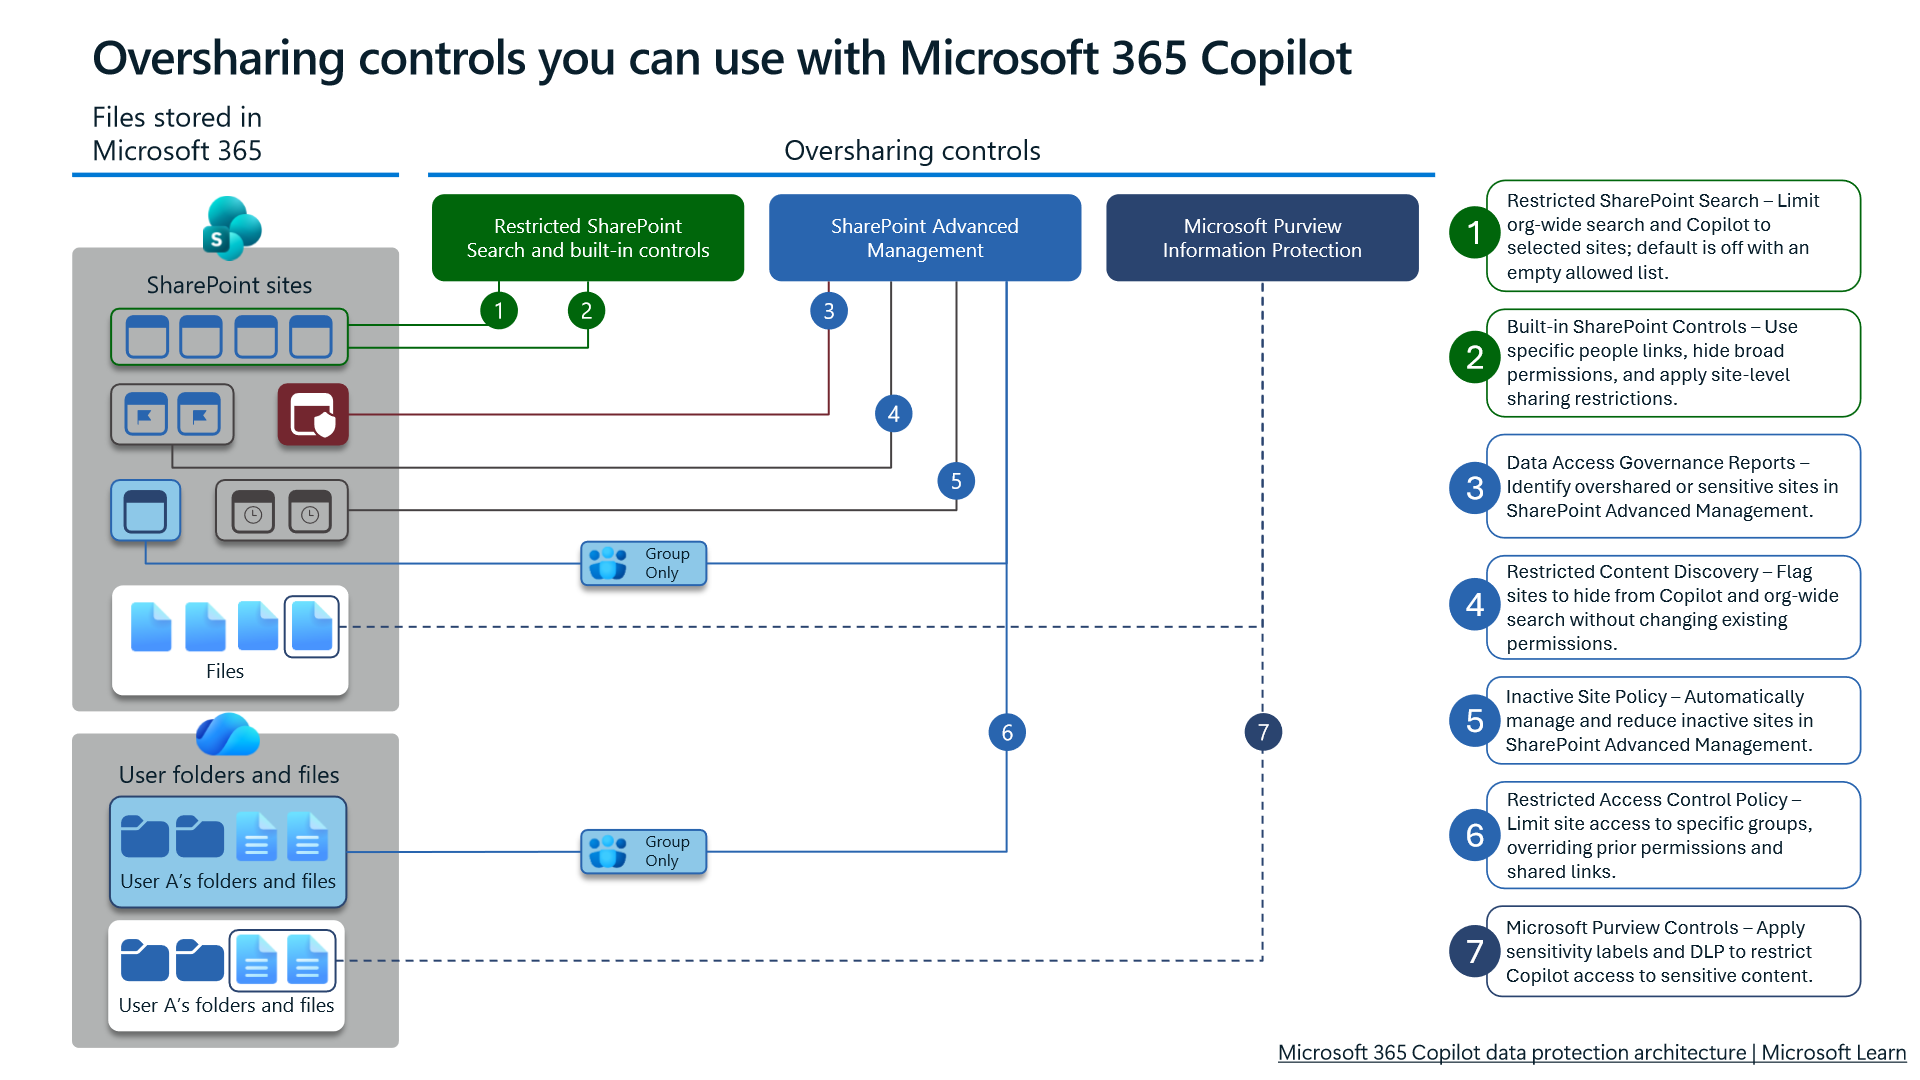
On dördüncü şema, tek bir "sihirli düğme" yerine yedi aşamalı kademeli bir savunma yığını önerir (1 -> 7). Bu kontrollerin sırası ve yapılandırma amacı aşağıdadır:
- Katman 1 — `Restricted SharePoint Search` (`RSS`): Copilot dağıtımının ilk haftalarında acil fren olarak kullanılır (
Varsayılan: kapalı / boş izin listesi).Set-SPOTenantRestrictedSearchMode -Mode Enabledile yalnızca onaylı belirli siteler Copilot ve org-geneli arama havuzuna dahil edilir. - Katman 2 — Yerleşik SharePoint Kontrolleri: Site sahipleri ve yöneticiler düzeyinde "Everyone except external users (
EEEU)" grubunun kaldırılması, varsayılan paylaşım bağlantısının daraltılması (Specific people) ve dış erişim kısıtları uygulanır. - Katman 3 — `SAM Data Access Governance (DAG)` Raporları: En çok
EEEU/Anyonebağlantısı barındıran veya hızlı paylaşım artışı gösteren sitelerSharePoint Admin Centeraltındaki DAG raporlarıyla tespit edilir. - Katman 4 — `Restricted Content Discovery` (`RCD`): Kullanıcıların mevcut dosya izinlerini veya doğrudan linklerini bozmadan yüksek hassasiyetli siteleri Copilot ve kurum geneli aramadan anında gizlemek için
Set-SPOSite -Identity <SiteURL> -RestrictContentOrgWideSearch $trueuygulanır. - Katman 5 — `SAM Inactive Site Policy`: Aylarca hiç etkinlik görmemiş terk edilmiş siteleri otomatik arşivleme veya sahiplerine onay sorma döngüsüne alır.
- Katman 6 — `SAM Restricted Access Control (RAC) Policy`: Kritik sitelere erişimi (doğrudan bağlantı paylaşılsa dahi) yalnızca belirtilen Entra ID güvenlik/M365 gruplarıyla (
Set-SPOSite -RestrictedAccessControl $true -AddRestrictedAccessControlGroups "<Group-GUID>") sınırlar; böylece yanlışlıklaEEEUverilen bir dosyayı grup dışındaki çalışanlar ve Copilot okuyamaz. - Katman 7 — Microsoft Purview Etiketleri ve DLP: En ince ayrıntıda belge ve prompt düzeyindeki engellemeyi sağlar. Detaylı SAM yönetişimi için Microsoft 365 Copilot Readiness: SharePoint Oversharing ve SAM Governance rehberimizi inceleyebilirsiniz.
3. Copilot Verisi Fiziksel Olarak Nerede Yaşıyor ve Nasıl Denetlenir? (`Şema 15`)
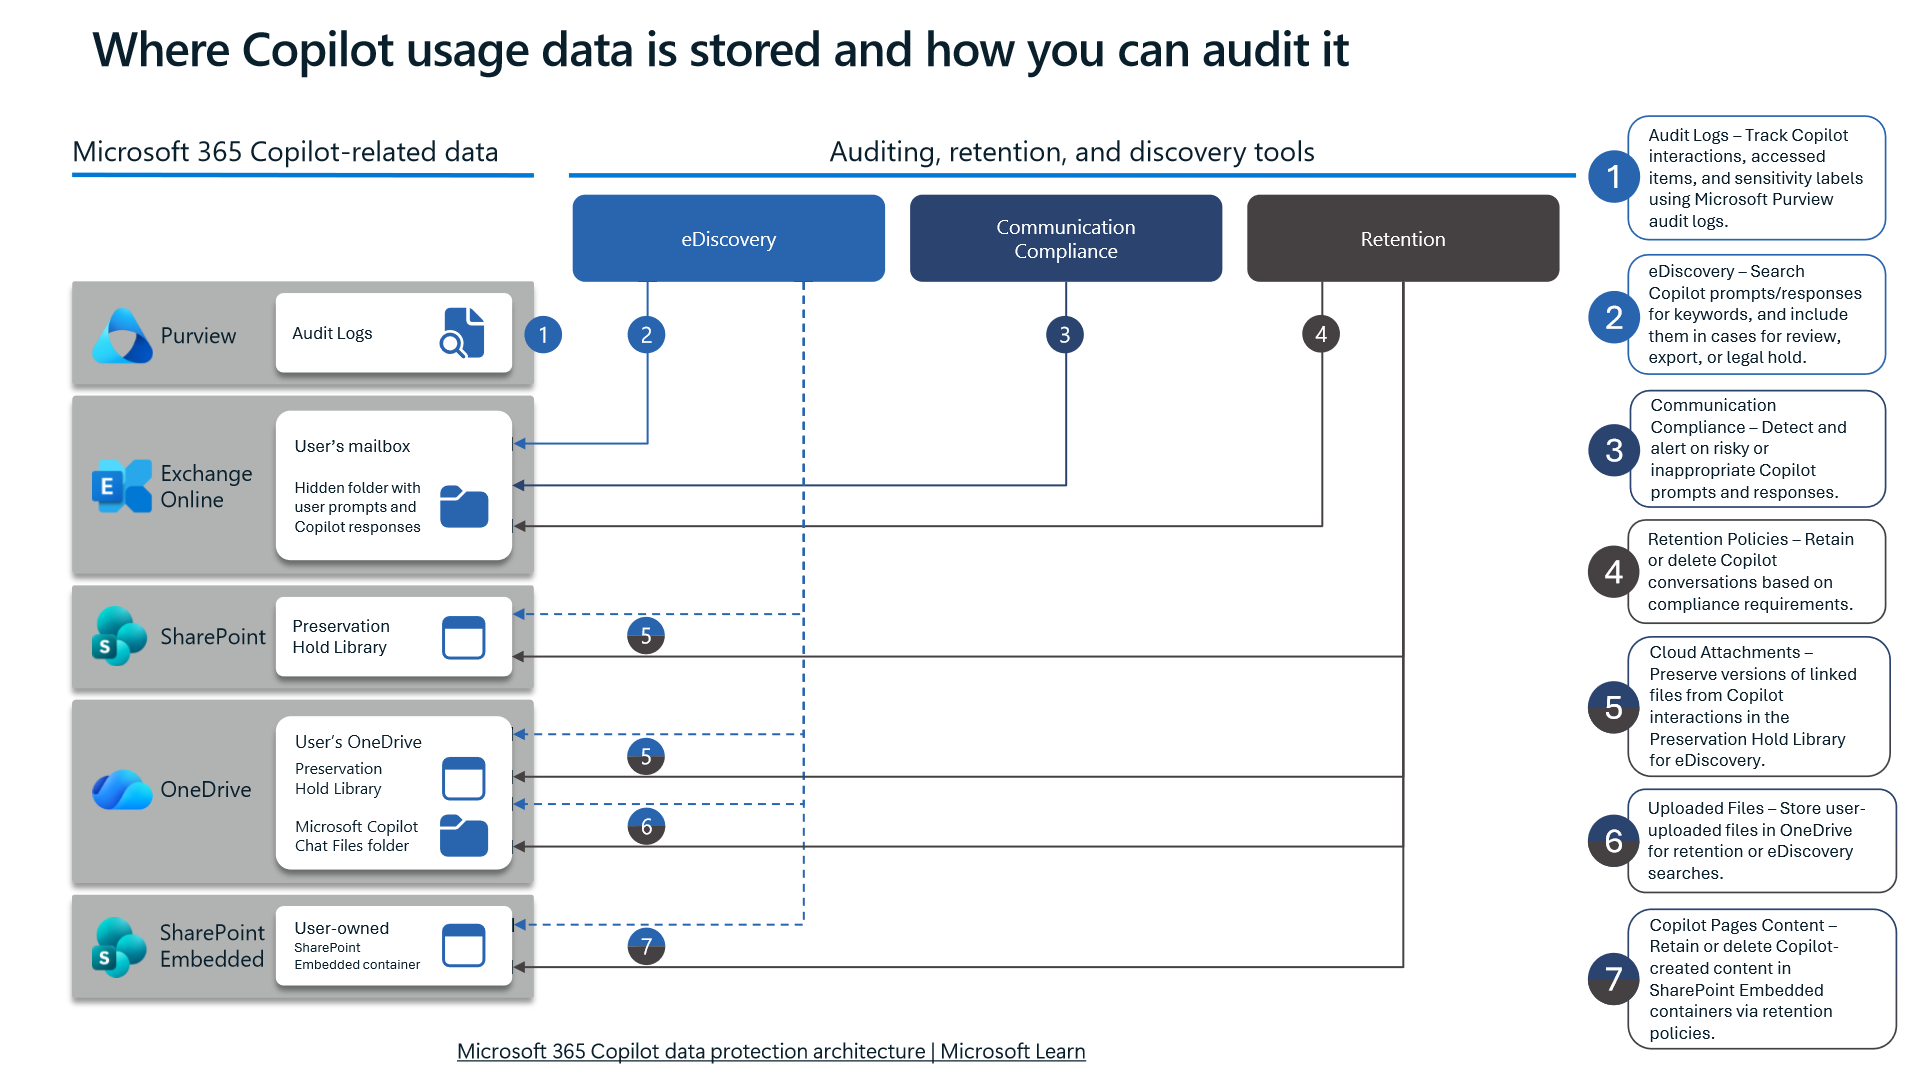
On beşinci şema, hukuk ve uyum (eDiscovery / Retention) ekiplerinin mutlaka bilmesi gereken dört farklı fiziksel depolama adresini ortaya koyar:
- Copilot Prompt ve Yanıtları -> Exchange Online Gizli Posta Kutusu Klasörü: Kullanıcının yazdığı tüm prompt metinleri ile Copilot yanıtları SharePoint'te değil, kullanıcının Exchange Online posta kutusundaki gizli bir alt klasörde (`SubstrateHolds` / gizli etkileşim alanı) tutulur. Dolayısıyla saklama (
Retention Policy), `eDiscovery` ve `Communication Compliance` politikalarınız Exchange Online posta kutularını hedeflemiyorsa Copilot yazışmaları denetim dışı kalır! - Bağlantılı Bulut Ekleri -> `Preservation Hold Library`: Sohbette referans/bağlantı olarak gösterilen bulut dosyalarının saklama kopyaları SharePoint/OneDrive `Preservation Hold Library` yapısında korunur.
- Sohbete Doğrudan Yüklenen Dosyalar -> OneDrive `Microsoft Copilot Chat Files`: Kullanıcının bilgisayardan doğrudan Copilot penceresine sürükleyip yüklediği dosyalar kendi OneDrive alanı içindeki `Microsoft Copilot Chat Files` klasörüne yazılır.
- Copilot Pages -> `SharePoint Embedded Container`: Ortak çalışma notları olan Copilot Pages içerikleri ise kullanıcıya ait bir `SharePoint Embedded container` içinde barındırılır.
4. `DLP for Microsoft 365 Copilot & Cowork` Mimari Kısıtları (`Şema 16` — Güncelleme 11/10/2026)
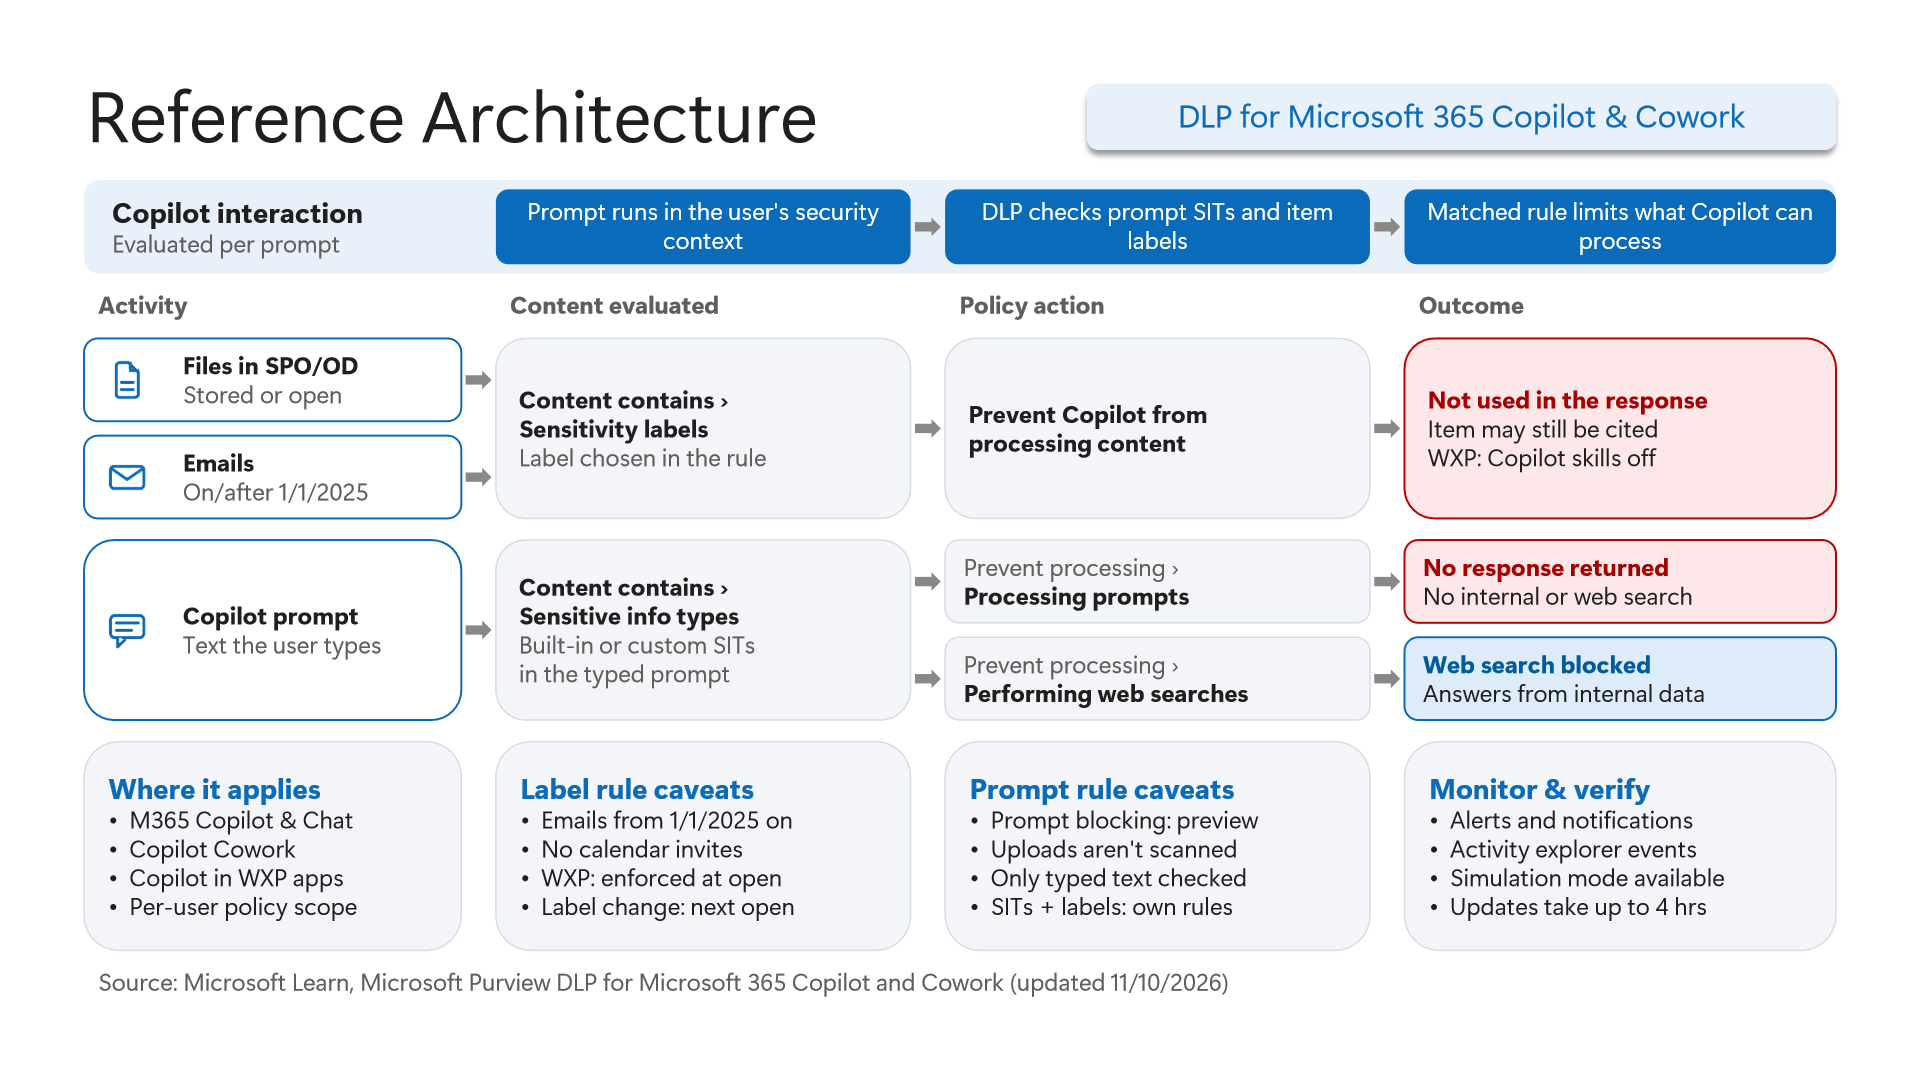
On altıncı şema, en güncel (updated 11/10/2026) DLP for Microsoft 365 Copilot & Cowork davranışını gösterir. Politika `M365 Copilot & Chat`, `Copilot Cowork` ve `Copilot in WXP apps` (Word, Excel, PowerPoint) yüzeylerini kullanıcı bazlı kapsam (`Per-user policy scope`) ile korur; değişikliklerin yayılması `4 saate kadar` sürebilir ve üretime almadan önce `Simulation mode` desteklenir. Ancak tasarımı doğrudan belirleyen şu teknik kısıtlar gözden kaçırılmamalıdır:
- Etiket Kuralı Tarih İstisnası ve `Item May Still Be Cited` Gerçeği:
Content contains > Sensitivity labelskoşuluyla `Prevent Copilot from processing content` eylemi seçildiğinde içerik Copilot yanıtında kullanılmaz (Not used in the response) ve WXP uygulamalarında Copilot becerileri kapatılır (WXP: Copilot skills off; dosya açılışında uygulanır, etiket değişikliği bir sonraki açılışta geçerli olur). Ancak iki kritik istisna vardır: e-posta kapsamı yalnızca `1/1/2025` ve sonrası e-postaları kapsar (önceki e-postalar ve tüm takvim davetleri hariçtir); ayrıca metin işlenmese dahi `Item may still be cited` (dosya/öğe referans olarak alıntılanabilir!). - Prompt `SIT` Engelleme Ayrımı (`Preview`): Kullanıcının yazdığı promptta yerleşik veya özel
SITtespit edildiğinde iki ayrı politika aksiyonu seçilebilir: `Prevent processing > Processing prompts` hem dahili hem web aramasını durdurup `No response returned` verir; `Prevent processing > Performing web searches` ise yalnız dış web aramasını kapatıp (Web search blocked) dahili veriden yanıt üretmeyi sürdürür. - Sohbete Yüklenen Dosyalar Prompt Kuralıyla Taranmaz: Prompt engelleme halen önizleme (
preview) özelliğidir; `Uploads aren't scanned` — kural yalnızca kullanıcının klavyeyle yazdığı prompt metnini (`Only typed text checked`) kontrol eder! Sohbete yüklenen hassas PDF/Word dosyalarını korumak için mutlaka duyarlılık etiketi kuralı + Endpoint/Browser DLP katmanını birlikte çalıştırmanız gerekir. - `SIT` ve Etiket Kuralları Aynı Kuralda Birleşmez: Teknik kısıt gereği `SITs + labels: own rules` kuralı geçerlidir — yani hassas bilgi tipi koşulları ile duyarlılık etiketi koşulları ayrı DLP kuralları olarak yazılmalıdır. Prompt engelleme ayarlama adımları için Microsoft Purview DLP for Microsoft 365 Copilot: Grounding Dışlama ve Prompt Engelleme makalemizi de okuyabilirsiniz.
5. PowerShell ve Defender XDR KQL ile Doğrulama
SharePoint üzerinde Restricted SharePoint Search, Restricted Content Discovery ve Restricted Access Control yapılandırmalarını, Purview Copilot DLP kurallarını ve eDiscovery saklama kapsamını aşağıdaki komutlarla denetleyebilirsiniz.
# Önkoşul: Microsoft.Online.SharePoint.PowerShell ve ExchangeOnlineManagement modülleri yüklü olmalıdır.
# Çalıştırma Ayrımı ve Güvenlik Notu: Liste/denetim komutları salt okunurdur; değişiklik komutları (-WhatIf ile) yalnızca pilot onaylı ortamda test edilmelidir.
# 1. SharePoint Online üzerinde 7 katmanlı Copilot Oversharing ayarlarını (RSS, RCD, RAC) denetle
Connect-SPOService -Url "https://<tenant>-admin.sharepoint.com"
Get-SPOTenantRestrictedSearchMode
Get-SPOSite -Limit All | Where-Object {
    $_.RestrictContentOrgWideSearch -eq $true -or $_.RestrictedAccessControl -eq $true
} | Select-Object Url, Title, RestrictContentOrgWideSearch, RestrictedAccessControl, RestrictedAccessControlGroups

# 2. Security & Compliance PowerShell üzerinden Copilot DLP politikalarını ve eDiscovery aramalarını kontrol et
Connect-IPPSSession
Get-DlpCompliancePolicy | Select-Object Name, Mode, CreationTimeUtc
Get-DlpComplianceRule | Where-Object { -not $_.Disabled } | Select-Object Name, ParentPolicyName, BlockAccess, NotifyUser

# 3. Örnek: Copilot odaklı yeni bir DLP politikasını üretim öncesi TestWithNotifications modunda test et (-WhatIf)
Set-DlpCompliancePolicy -Identity "Copilot-Cowork-Label-And-Prompt-DLP" -Mode TestWithNotifications -WhatIf

# 4. Copilot gizli posta kutusu etkileşimleri için aktif Compliance Search tanımlamalarını listele
Get-ComplianceSearch | Select-Object Name, Status, ContentMatchQuery, ExchangeLocation | Format-Table -AutoSize
Defender XDR Advanced Hunting üzerinde CloudAppEvents ile Copilot DLP eşleşmelerini ve kullanıcının OneDrive `Microsoft Copilot Chat Files` klasörüne hassas dosya yükleme hareketlerini izleyebilirsiniz.
// Çalıştırma Ortamı ve Yetki: Salt okunur hunting sorgusu (Microsoft Defender XDR Advanced Hunting / Sentinel; Security Reader veya Compliance Data Analyst rolü)
// Veri Kaynağı: Microsoft Defender XDR Advanced Hunting - CloudAppEvents
CloudAppEvents
| where Timestamp > ago(14d)
| where ActionType == "DlpRuleMatch" or ObjectName has "Microsoft Copilot Chat Files" or Application has "Copilot"
| extend Raw = parse_json(tostring(RawEventData))
| extend PolicyName = tostring(Raw.PolicyName),
         RuleName = tostring(Raw.RuleName),
         ObjectId = tostring(Raw.ObjectId),
         UserId = tostring(Raw.UserId)
| project Timestamp, Application, ActionType, UserId, PolicyName, RuleName, ObjectName, ObjectId
| sort by Timestamp desc
6. Lisanslama, RBAC ve Kritik Sınırlamalar
- Lisanslama: DLP for Microsoft 365 Copilot & Cowork, etiket mirası ve otomatik etiketleme Microsoft 365 E5 / Microsoft Purview Suite ile Microsoft 365 Copilot lisanslaması gerektirir (Prompt
SITve bazı AI yönetimi akışlarında ilgili Copilot/Purview ek bileşenleri veyaPAYGgeçerlidir).SAMkontrolleri (RCD,RAC,DAG,Inactive Site Policy) SharePoint Advanced Management veya uygun Copilot tenant yetkileriyle sunulur. - RBAC: Copilot DLP politikaları ve
eDiscoveryaramaları içinCompliance Administrator/eDiscovery Manager,RSS/RCD/RACsiteleri içinSharePoint Administratorrolleri gereklidir. - Sınırlamalar: Politika yayılımı `4 saate kadar` sürebilir, etiket engellemesi
1/1/2025öncesi e-postaları ve takvim davetlerini hariç tutar, engellenen öğeler kaynak atfı (cited) olarak görünebilir, prompt kuralları `preview` aşamasında olup yalnızca yazılan metni tarar (yüklenen dosyaları değil) veSITile etiket koşulları aynı kuralda birleştirilemez.
Eleştirel Mimari Değerlendirme ve Geri Dönüş Planı
- Azaltılan ve Azaltılamayan Risk Sınırları: Copilot DLP kuralları, 7 katmanlı aşırı paylaşım (
Oversharing) kontrolleri ve etiket mirası yapay zeka yanıt sızıntısını azaltır; ancak4 saate kadarpolitika yayılım penceresini,1/1/2025öncesi e-posta ve takvim davetlerinin etiket dışı kalmasını, engellenen öğelerin kaynak atfı (cited) olarak listelenebilmesini vepreviewprompt kurallarının sohbete yüklenen dosyaları taramamasını tek başına engelleyemez. - Yeni Bağımlılıklar ve Üretim Başarısızlık Koşulları: Mimari
Restricted SharePoint Search(RSS),RCD,RACsite sınırlarına veSITile etiket koşullarının ayrı DLP kurallarında tutulmasına bağımlıdır. İki koşul tipinin tek kuralda birleştirilmesi veyaSAMsite sınırlarının eksik uygulanması kurumsal verilerin Copilot indeksine sızmasına yol açar. - Geri Dönüş (Rollback) ve Pilot Doğrulama Planı: Copilot üretkenliğini kesen yanlış engellemelerde Copilot DLP kuralları
Set-DlpCompliancePolicy -Mode TestWithNotificationsile simülasyona alınmalı, buna karşın temel veri sınırı olarak SharePointRCD/RACerişim kalkanları korunmalı ve kural güncellemeleri önce pilot lisans grubunda test edilmelidir.
Microsoft Purview Referans Mimarisi 8 Bölümlük Seri Rehberi
- Bölüm 1: Uçtan Uca Mimari Analizi ve Sebep-Sonuç Zinciri
- Bölüm 2: Sınıflandırma Motorları (`MCE` vs. `DCS`), Etiket Önceliği ve Unified Catalog
- Bölüm 3: SharePoint ve OneDrive DLP: 6 Senaryo, İlk Misafir Erişimi, `DLP Rule Undo` ve `UDP`
- Bölüm 4: Endpoint DLP: `SenseCE.exe`, `File EAs`, 30s JIT ve Pano/Tarayıcı Sınırları
- Bölüm 5: Exchange Transport (`DPS -> DCS -> ETR -> DLP`), Policy Tips ve `2M` Kısmi Tarama
- Bölüm 6: Browser DLP, BYOD `Edge Work Profile` ve `Entra GSA` Network DLP Yapılandırması
- Bölüm 7: `Collection Policies` Ön Alım Kapısı, `Insider Risk Management` ve Adaptive Protection
- Bölüm 8 (Bu Makale): Microsoft 365 Copilot & Cowork DLP, 7 Katmanlı Oversharing Kalkanı ve Depolama
Doğrulanmış Birincil Kaynaklar & Açık Kaynak Depolar
Bu teknik rehber aşağıdaki resmi duyuru, Microsoft Learn belgeleri ve açık kaynak PowerShell / KQL depolarıyla doğrulanmıştır.
- SOURCEtechcommunity.microsoft.com/blog/microsoft-purview-blog/microsoft-pur
- SOURCElearn.microsoft.com/en-us/purview/dlp-microsoft365-copilot-lo
- SOURCElearn.microsoft.com/en-us/purview/ai-microsoft-purview
- SOURCElearn.microsoft.com/en-us/sharepoint/restricted-sharepoint-se
- SOURCElearn.microsoft.com/en-us/sharepoint/restricted-access-contro
Çok Kanallı Yayın Özeti (X & LinkedIn Taslağı)
X (Twitter) ve LinkedIn paylaşım taslaklarını göster / gizle
Çok Kanallı Yayın Özeti (X & LinkedIn Taslağı)
X (Twitter) ve LinkedIn paylaşım taslaklarını göster / gizleMicrosoft 365 Copilot DLP kullanırken neden 1/1/2025 öncesi e-postalar ve takvim davetleri hariç kalır, sohbete yüklenen dosyalar neden prompt kuralıyla taranmaz ve engellenen dosya neden hala atıf (cited) alabilir? Purview Mimari Serisi [Bölüm 8/8 - Final] yayında. #M365Copilot #MicrosoftPurview
Microsoft Purview Referans Mimarisi 8 Bölümlük Serimizin final bölümünde Microsoft 365 Copilot ve Copilot Cowork mimarisini tamamladık: etiket/şifreleme mirası, 7 katmanlı SharePoint/SAM oversharing kalkanı, 4 fiziksel Copilot depolama adresi ve güncel Copilot DLP kısıtlarının tam yapılandırma rehberi.