Microsoft Purview Referans Mimarisi [Bölüm 6/8]: Browser DLP, BYOD Edge Work Profile ve Entra GSA ile Çift Yönlü Network DLP Yapılandırması
Microsoft Purview Mimari Serisinin 6. bölümünde üç çıkış topolojisi yapılandırma düzeyinde inceleniyor: Intune Edge Management Profile + Inline Web Traffic Policy ile yönetilmeyen AI trafiğini Edge'e zorlama, BYOD cihazlarda Entra Conditional Access + MDA Session Control ile Edge Work Profile izolasyonu ve Entra Global Secure Access TLS Inspection üzerinden çift yönlü Network DLP.
Geleneksel şirket ağı kavramı ortadan kalktığında veri koruması iki zor soruyla yüzleşir: Şirket bilgisayarındaki çalışan Chrome veya Firefox üzerinden yönetilmeyen yapay zeka uygulamalarına girdiğinde ne olur ve şirket dışı BYOD cihazdan kurumsal M365 verisine erişen bir kullanıcının kopyala-yapıştır/yükleme eylemleri ajan kurmadan nasıl durdurulur? Üstelik tarayıcı dışındaki yerel masaüstü uygulamaları veya curl / API çağrıları nasıl denetlenir? Sekiz, dokuz ve onuncu referans mimari şemaları bu üç topolojiyi katmanlı biçimde çözer.
1. Desen A: Yönetilen Cihaz + Yönetilmeyen AI (`Intune` + `Edge Inline Policy`)
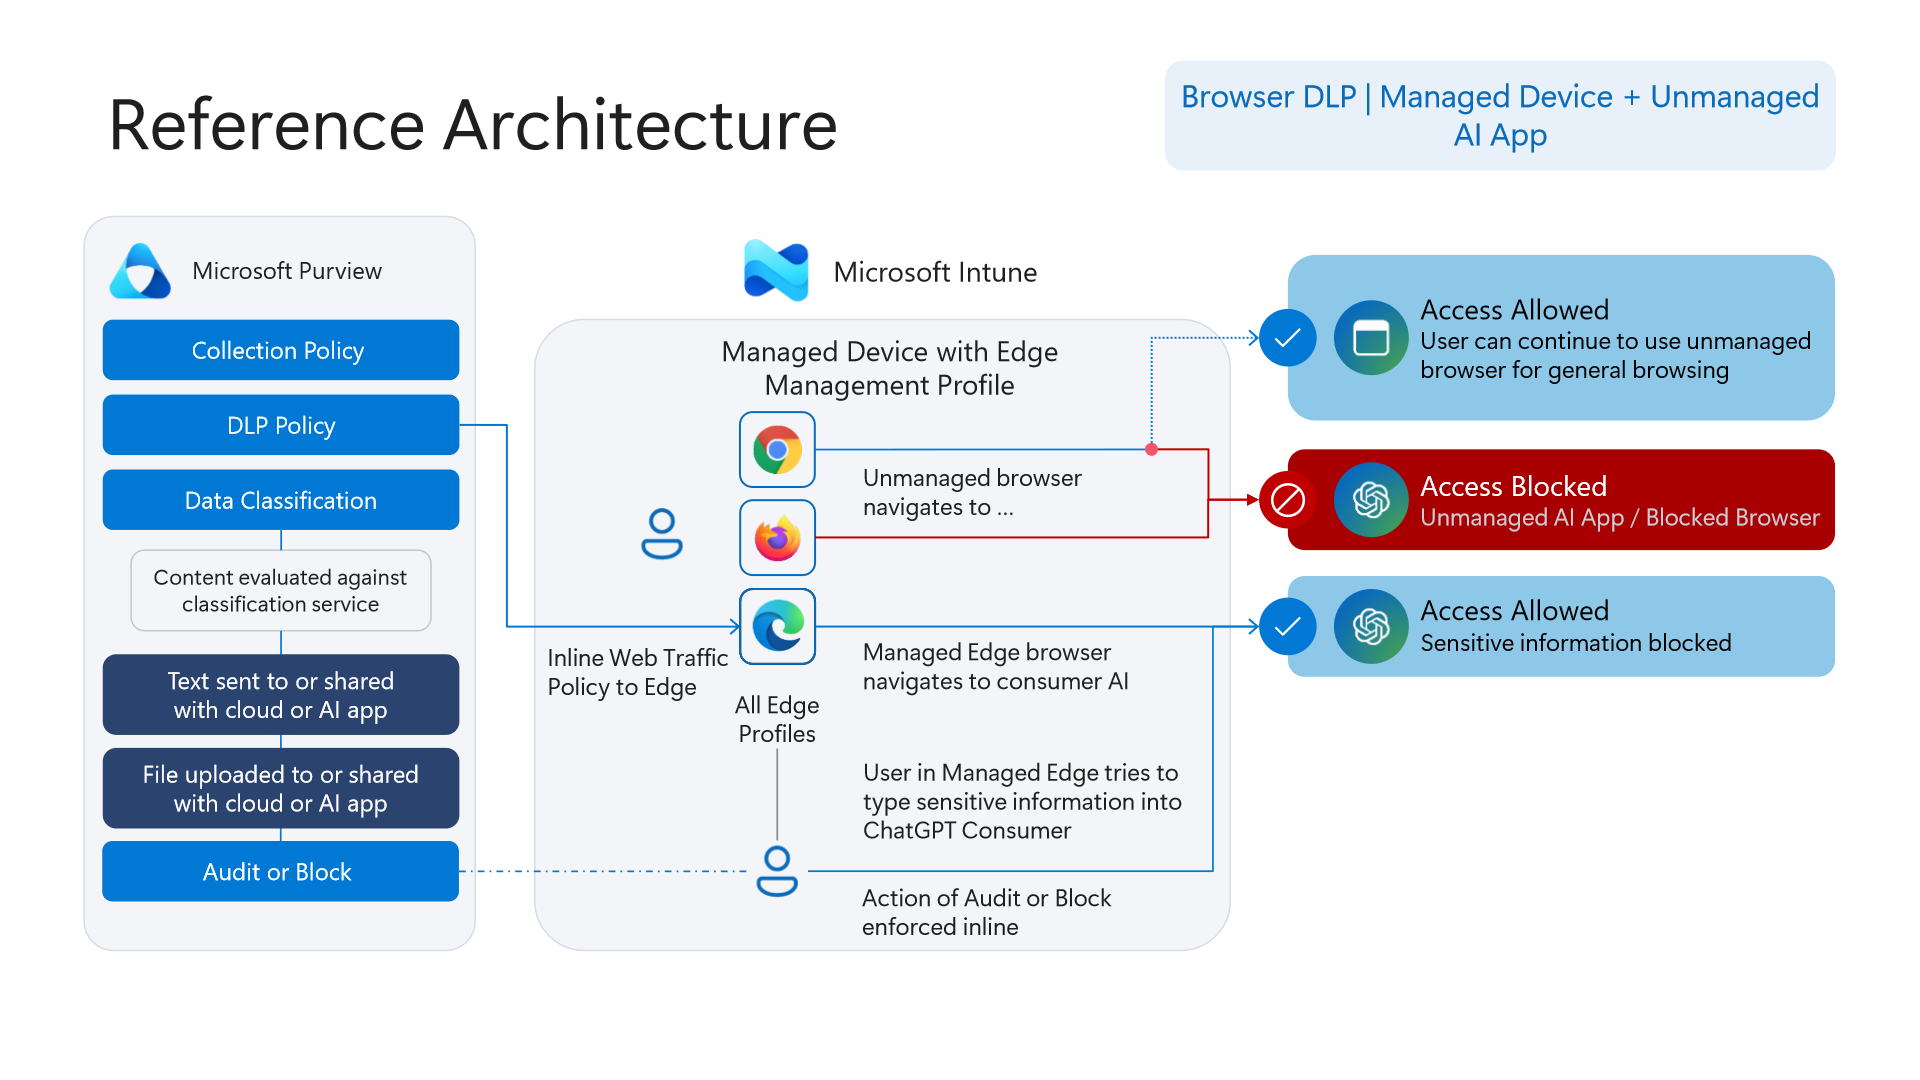
Sekizinci şema, tam yasaklama (All AI Blocked) yerine kontrollü yapay zeka kullanımı hedefleyen kurumların neden tarayıcı ayrımı yapması gerektiğini gösterir:
- Mimari Akış: Microsoft Intune üzerinden cihaza `Edge Management Profile` ve `Inline Web Traffic Policy to Edge` dağıtılır.
- Yönetilmeyen Tarayıcılar (`Chrome`, `Firefox`): Kullanıcılar genel iş araştırması ve web gezintisi için alternatif tarayıcıları kullanmaya devam eder (
General browsing Allowed); ancak `Unmanaged AI app` (örneğin ChatGPT Consumer) erişim denemesi ağ/tarayıcı politikasıyla engellenir (`Blocked`). - Kurumsal `Edge for Business` Yönlendirmesi: Kullanıcı yapay zeka uygulamasına
Microsoft Edgeiçinden girdiğinde erişime izin verilir, fakat içeride `Inline Browser DLP` anlık olarak devrede kalır: genel sorular geçerken hassasSITiçeren metin yapıştırma veya dosya yükleme işlemleri anlık `Audit` veya `Block` ile durdurulur. - Yapılandırma Önerisi: Endpoint DLP eklentisiyle (
Chrome/Firefox) uğraşmak yerine gölge yapay zeka (Shadow AI) alan adlarını Intune ve Edge tarafındaEdge Managementpolitikasıyla yalnız Edge'e yönlendirin; böylece çalışan üretkenliğini kırmadan gömülü Edge DOM kancasını tam yetkili kılarsınız.
2. Desen B: Yönetilmeyen BYOD Cihaz + Yönetilen Uygulama (`Edge Work Profile`)
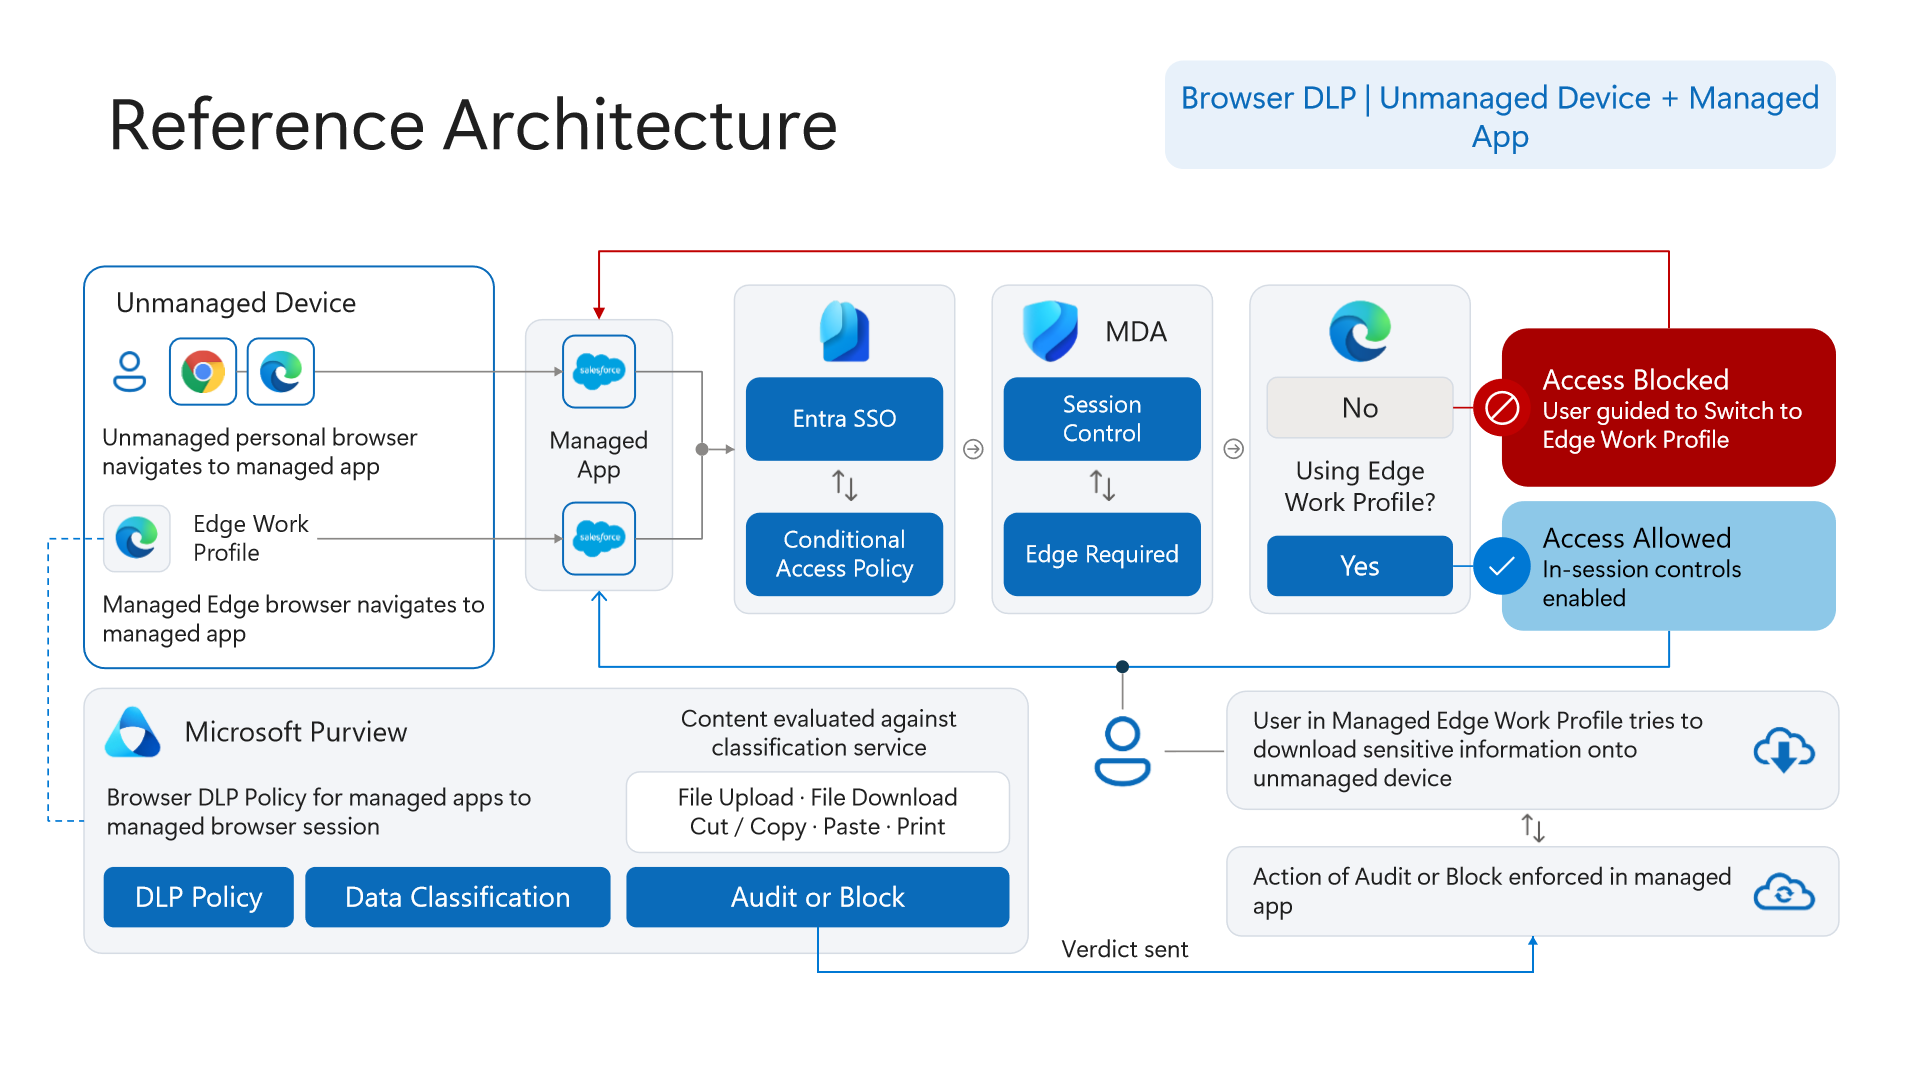
Dokuzuncu şema, üzerinde Intune MDM kaydı ve Defender ajanı bulunmayan kişisel (Unmanaged) cihazlardan kurumsal M365 verisine erişim senaryosunu çözer:
- Kimlik ve Oturum Yönlendirme Zinciri: Kullanıcı kişisel tarayıcıyla şirket kaynağına bağlandığında `Entra SSO` -> `Conditional Access` -> `Defender for Cloud Apps (MDA) Session Control` -> `Edge Required` zinciri devreye girer.
- `Edge Work Profile` Zorunluluğu ve İzolasyon: Kişisel/yönetilmeyen tarayıcılar (
Chrome,Safari, kişisel Edge profili) oturum açma noktasında engellenir ve kullanıcıya kimlik doğrulaması sırasında doğrudan iş profiline geçiş rehberliği (`Guided switch to Edge Work Profile`) sunulur. - Beş Oturum İçi Yaptırım Noktası (`Verdict sent`): Kullanıcı izole `Edge Work Profile` içine geçtiğinde Purview Browser DLP uç nokta ajanına ihtiyaç duymadan oturum içinde şu beş eylemi denetler: `File Upload`, `File Download`, `Cut / Copy`, `Paste` ve `Print`. Eşleşme halinde doğrudan tarayıcı oturumunda
AuditveyaBlockkararı uygulanır. Ek yapılandırma detayları için Microsoft Purview Browser DLP, Intune ve BYOD AI Veri Koruması yazımıza bakabilirsiniz.
3. Desen C: Tarayıcı Dışı Uygulamalar ve Çift Yönlü `Entra GSA` Network DLP
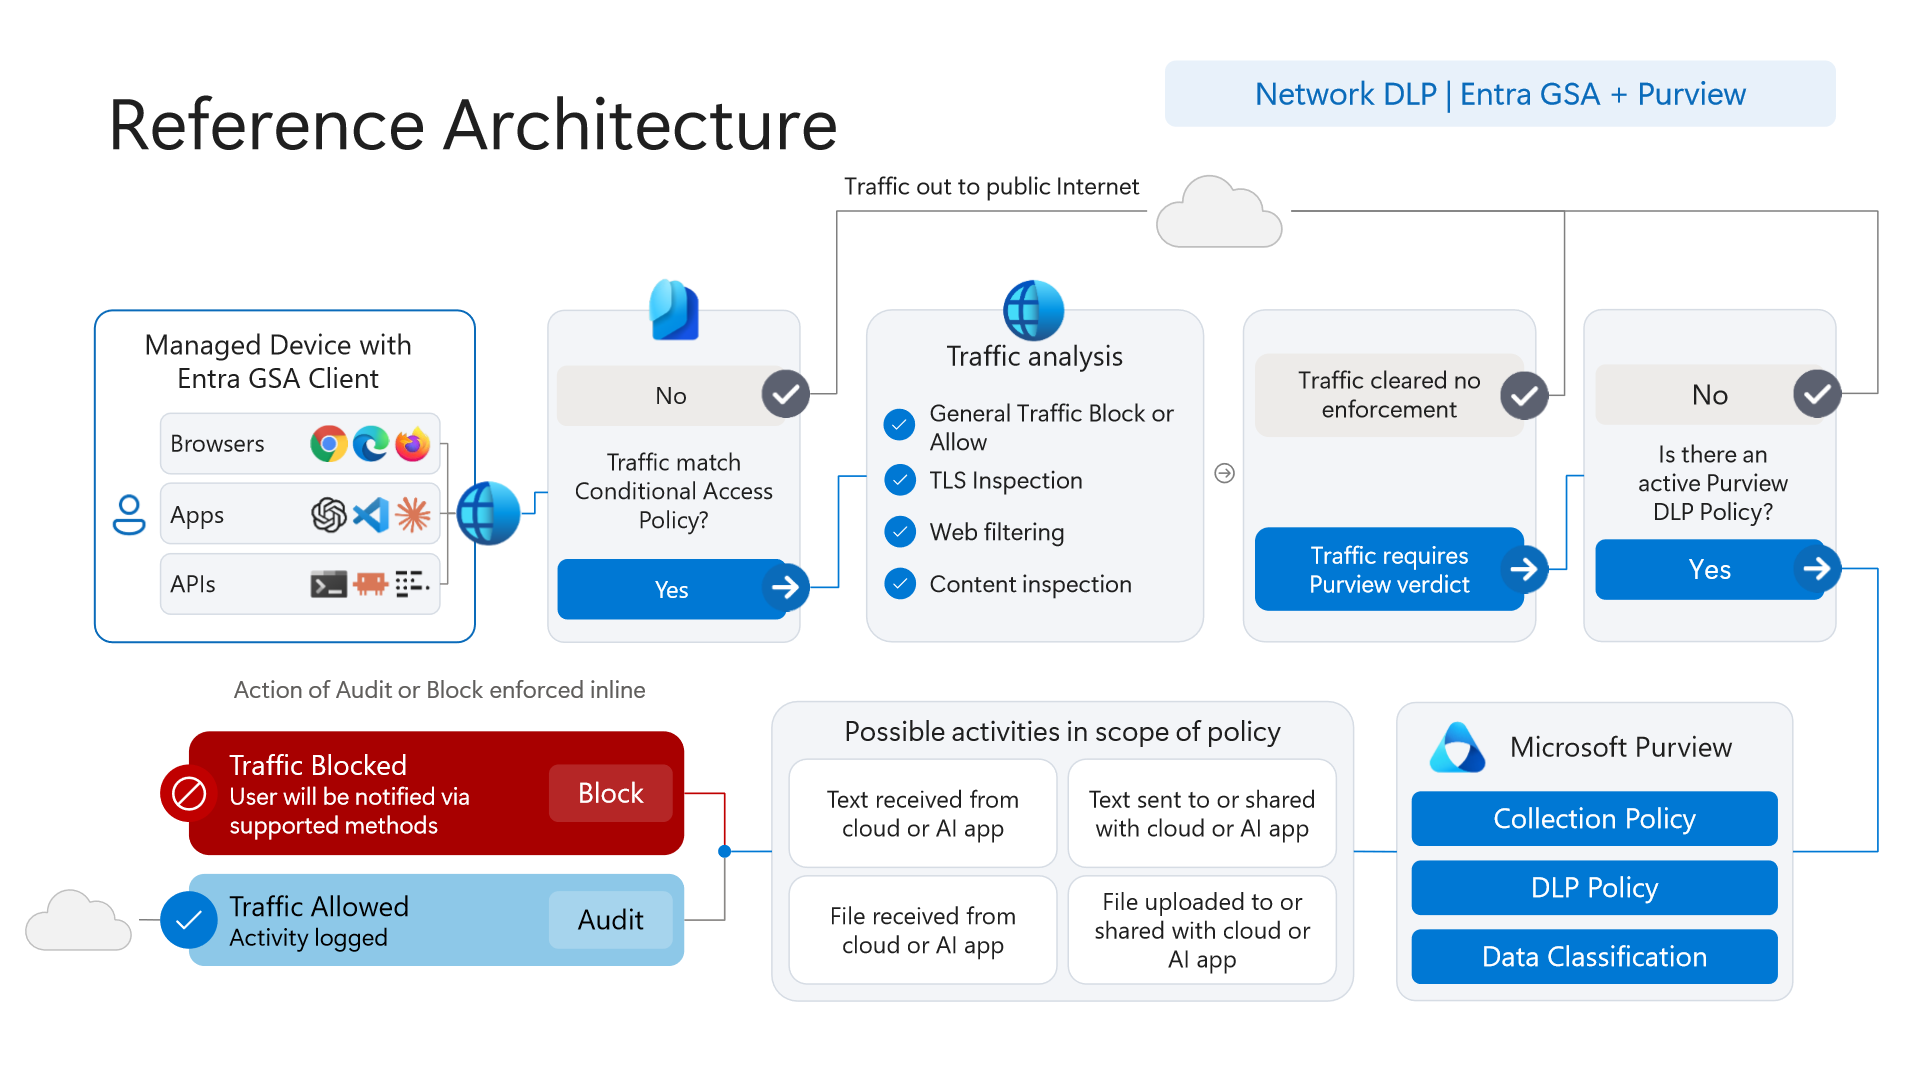
Onuncu şema, Endpoint DLP ve Browser DLP'nin ötesine geçer: Masaüstü kalın istemciler, Python/PowerShell betikleri ve doğrudan `API` çağrıları nasıl yakalanır?
- `Entra Global Secure Access (GSA) Client` İle Tünel Yakalama: Yönetilen cihazlarda çalışan
GSA Client, Conditional Access politikasıyla eşleşen `Browsers`, yerel `Apps` ve `APIs` trafiğini Microsoft Entra Internet Access bulut kenarına (SSE) aktarır. - `Traffic Analysis` (`TLS Inspection`, Web Filtering, Content Inspection): Şifreli HTTPS trafiği bulut geçidinde `TLS Inspection` ile açılır; ardından Purview içinde tanımlı aktif `Collection Policy` ve `DLP Policy` kuralları veri akışı üzerinde (
inline) çalıştırılır. - Çift Yönlü Denetim Farkı (`Sent` ve `Received`): Browser DLP ağırlıklı olarak kullanıcının dışarı gönderdiği veriye odaklanırken, Network DLP her iki yönü aynı anda değerlendirir: hem dışarı giden `Text/File sent to cloud or AI app` trafiğini hem de yapay zeka veya bulut servisinden kuruma geri dönen (`Text/File received from cloud or AI app`) yanıt ve dosya indirmelerini hat üzerinde keser veya denetler.
- Tasarım Önerisi (`Bypass` İstisnaları):
TLS Inspectionyapılandırırken sertifika sabitlemesi (Certificate Pinning) kullanan bankacılık veya Microsoft güncelleme uç noktaları için Entra GSA tarafında güvenli TLS bypass kategorileri tanımlayın; ancak tüm Generative AI ve dosya paylaşım kategorilerini mutlaka tam içerik denetimi kapsamına alın.
4. PowerShell ve KQL (`NetworkAccessTraffic` & `CloudAppEvents`) ile Doğrulama
Conditional Access oturum kontrollerini (CloudAppSecurity / MDA), Browser/Network kapsamlı DLP politikalarını ve NetworkAccessTraffic telemetrisini aşağıdaki doğrulanmış sorgularla kontrol edebilirsiniz.
# Önkoşul: Microsoft.Graph.Identity.SignIns ve ExchangeOnlineManagement modülleri yüklü olmalıdır.
# Çalıştırma Ayrımı ve Güvenlik Notu: Liste/denetim komutları salt okunurdur; değişiklik komutları (-WhatIf ile) yalnızca pilot onaylı ortamda test edilmelidir.
# 1. Entra Conditional Access üzerinde MDA Session Control veya Edge zorlaması içeren politikaları denetle
Connect-MgGraph -Scopes "Policy.Read.All"
Get-MgIdentityConditionalAccessPolicy | Where-Object {
    $_.State -eq "enabled" -and $_.SessionControls.CloudAppSecurity.IsEnabled -eq $true
} | Select-Object DisplayName, Id, State

# 2. Microsoft Purview üzerinde Inline Web / Network DLP politikalarının mevcut modunu incele
Connect-IPPSSession
Get-DlpCompliancePolicy | Select-Object Name, Mode, CreationTimeUtc

# 3. Örnek: Ağ/tarayıcı odaklı bir DLP politikasını üretim öncesi TestWithNotifications modunda test et (-WhatIf)
Set-DlpCompliancePolicy -Identity "Network-AI-Traffic-DLP" -Mode TestWithNotifications -WhatIf
Azure Monitor Log Analytics / Microsoft Sentinel üzerinde Entra Global Secure Access `NetworkAccessTraffic` tablosunu kullanarak AI veya yasaklı web hedeflerine giden/dönen engellenmiş bağlantıları (Action == "Denied") sorgulayabilirsiniz.
// Çalıştırma Ortamı ve Yetki: Salt okunur hunting sorgusu (Microsoft Defender XDR Advanced Hunting / Sentinel; Security Reader veya Compliance Data Analyst rolü)
// Veri Kaynağı: Microsoft Entra Global Secure Access (Sentinel / Log Analytics) - NetworkAccessTraffic
NetworkAccessTraffic
| where TimeGenerated > ago(7d)
| where TrafficType == "internet"
| where Action == "Denied" or DestinationFqdn has_any ("openai.com", "chatgpt.com", "claude.ai", "anthropic.com")
| project TimeGenerated, UserId, DeviceOperatingSystem, TrafficType, Action, PolicyName, DestinationFqdn, SentBytes, ReceivedBytes
| sort by TimeGenerated desc
5. Lisanslama, RBAC ve Kritik Sınırlamalar
- Lisanslama: Browser DLP yönetilen cihaz özellikleri Microsoft 365 E5 / Purview Suite gerektirirken; BYOD oturum izolasyonu için Microsoft Defender for Cloud Apps (`MDA`) ve Entra ID P1/P2,
Entra GSAüzerinden çift yönlü `TLS Inspection` destekli Network DLP için Microsoft Entra Suite (veya Entra Internet Access) lisanslaması gerekir. - RBAC: Conditional Access ve Global Secure Access yapılandırması
Conditional Access Administrator/Global Secure Access Administrator,MDAve DLP kurallarıCompliance AdministratorveyaSecurity Administratoryetkisi ister. - Sınırlamalar:
Edge Work ProfileBYOD modelinde yalnızca Entra kimlik doğrulaması kullanan yönetilen bulut uygulamaları oturum kontrolüne girer; yerel diskteki dosyalara dokunulamaz.Entra GSA TLS Inspectiondevredeyken kök sertifika dağıtımı veCertificate Pinninguygulayan araçlar için istisna listesi (TLS bypass) yönetimi şarttır.
Eleştirel Mimari Değerlendirme ve Geri Dönüş Planı
- Azaltılan ve Azaltılamayan Risk Sınırları:
Edge Work Profile, Conditional Access oturum kontrolü veEntra GSANetwork DLP yönetilmeyen cihazlardan SaaS ve AI uç noktalarına veri çıkışını sınırlar; ancak BYOD cihazın yerel dosya sistemindeki eylemleri, Entra kimlik doğrulaması kullanmayan harici uygulamaları veCertificate Pinninguygulayan masaüstü araçlarını tek başına kapsayamaz. - Yeni Bağımlılıklar ve Üretim Başarısızlık Koşulları: Ağ katmanı denetimi güvenilir kök sertifika dağıtımına, GSA yönlendirme profiline ve güncel
TLS bypasslistelerine bağımlıdır. Kök sertifika eksikliği veya sertifika sabitleme kullanan uygulamalara müdahale, kritik iş uygulamalarında bağlantı kesintisine yol açar. - Geri Dönüş (Rollback) ve Pilot Doğrulama Planı: TLS denetimi veya oturum proxy'si üretim uygulamalarını kestiğinde hedef FQDN/uygulama
Entra GSA TLS bypasslistesine eklenmeli, ağ DLP politikasıSet-DlpCompliancePolicy -Mode TestWithNotificationsile gözlem moduna çekilmeli ve Conditional Access oturum kuralı pilot gruba daraltılmalıdır.
Microsoft Purview Referans Mimarisi 8 Bölümlük Seri Rehberi
- Bölüm 1: Uçtan Uca Mimari Analizi ve Sebep-Sonuç Zinciri
- Bölüm 2: Sınıflandırma Motorları (`MCE` vs. `DCS`), Etiket Önceliği ve Unified Catalog
- Bölüm 3: SharePoint ve OneDrive DLP: 6 Senaryo, İlk Misafir Erişimi, `DLP Rule Undo` ve `UDP`
- Bölüm 4: Endpoint DLP: `SenseCE.exe`, `File EAs`, 30s JIT ve Pano/Tarayıcı Sınırları
- Bölüm 5: Exchange Transport (`DPS -> DCS -> ETR -> DLP`), Policy Tips ve `2M` Kısmi Tarama
- Bölüm 6 (Bu Makale): Browser DLP, BYOD
Edge Work ProfileveEntra GSANetwork DLP Yapılandırması - Bölüm 7: `Collection Policies` Ön Alım Kapısı, `Insider Risk Management` ve Adaptive Protection
- Bölüm 8: Microsoft 365 Copilot & Cowork DLP, 7 Katmanlı Oversharing Kalkanı ve Depolama
Doğrulanmış Birincil Kaynaklar & Açık Kaynak Depolar
Bu teknik rehber aşağıdaki resmi duyuru, Microsoft Learn belgeleri ve açık kaynak PowerShell / KQL depolarıyla doğrulanmıştır.
- SOURCEtechcommunity.microsoft.com/blog/microsoft-purview-blog/microsoft-pur
- SOURCElearn.microsoft.com/en-us/purview/dlp-browser-dlp-learn-about
- SOURCElearn.microsoft.com/en-us/purview/dlp-network-learn-about
- SOURCElearn.microsoft.com/en-us/entra/global-secure-access/how-to-i
- SOURCElearn.microsoft.com/en-us/azure/azure-monitor/reference/table
Çok Kanallı Yayın Özeti (X & LinkedIn Taslağı)
X (Twitter) ve LinkedIn paylaşım taslaklarını göster / gizle
Çok Kanallı Yayın Özeti (X & LinkedIn Taslağı)
X (Twitter) ve LinkedIn paylaşım taslaklarını göster / gizleYönetilen cihazda Chrome'dan ChatGPT'yi nasıl kesip Edge for Business içinde prompt denetimi yaparsınız? BYOD cihazda ajan kurmadan Edge Work Profile izolasyonu ve Entra GSA ile çift yönlü Network DLP kurgusu: Purview Mimari Serisi [Bölüm 6/8]. #MicrosoftPurview #BrowserDLP #EntraGSA
Microsoft Purview Referans Mimarisi 8 Bölümlük Serimizin 6. bölümünde ağ ve tarayıcı sınırındaki üç veri çıkış senaryosunu adım adım yapılandırdık: Intune Edge Inline Web Traffic Policy, Entra Conditional Access + MDA ile BYOD Edge Work Profile ve Entra GSA Client TLS Inspection destekli çift yönlü Network DLP.