Microsoft Purview Referans Mimarisi [Bölüm 3/8]: SharePoint ve OneDrive DLP — 6 Senaryo, İlk Misafir Erişimi Penceresi, DLP Rule Undo ve Temmuz 2025 UDP
Microsoft Purview Mimari Serisinin 3. bölümünde SharePoint ve OneDrive DLP'nin 6 yükleme/paylaşım senaryosu, ilk misafir erişiminde ortaya çıkan geçici erişilebilirlik penceresi, Block everyone uyarılarındaki last modifier yanılgısı, SpAccessControl vs. BlockAccess olayları, DLP Rule Undo fırtınası ve Temmuz 2025 UDP desteği ele alınıyor.
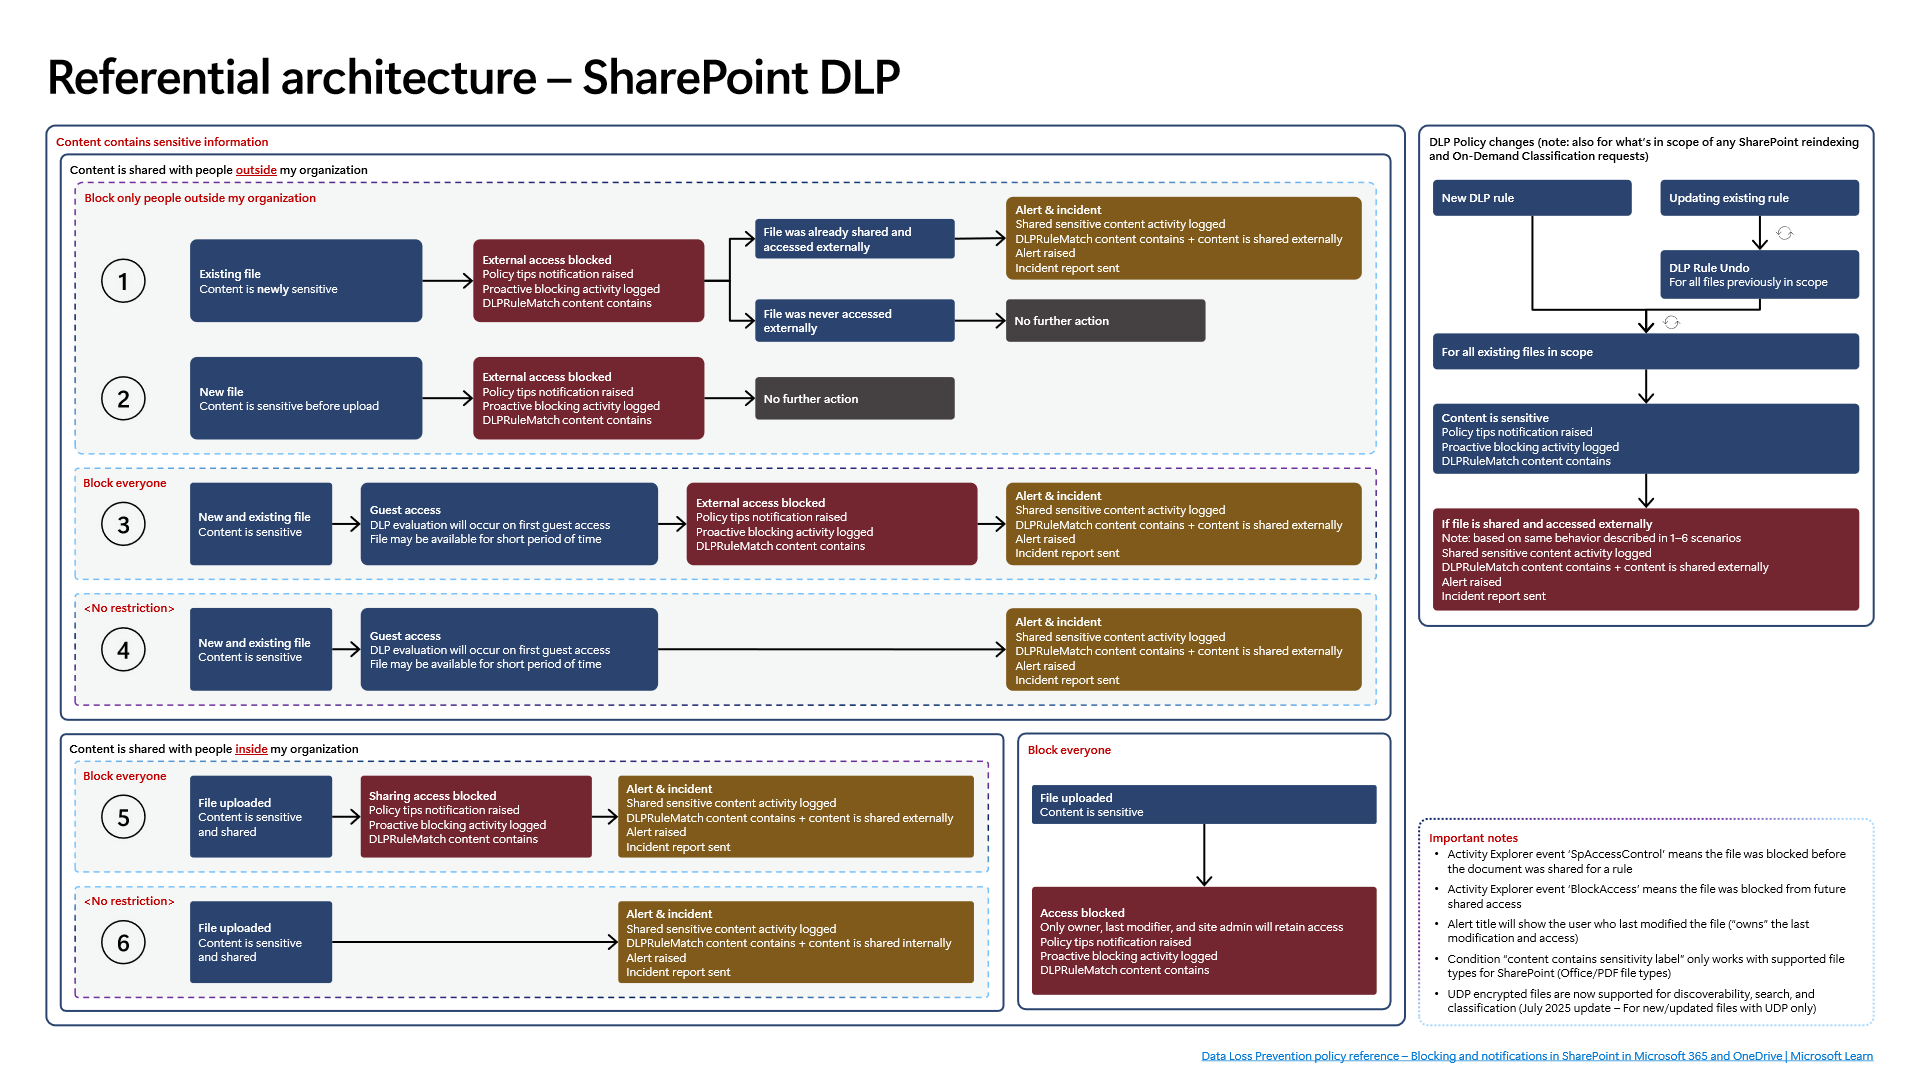
Kurumsal veri sızıntılarının önemli bir bölümü, kullanıcının hassas bir dosyayı OneDrive veya SharePoint kütüphanesine yüklediği anda hızlıca "Anyone" ya da harici misafir (`Guest`) paylaşım bağlantısı oluşturmasıyla gerçekleşir. Birçok güvenlik ekibi SharePoint DLP kuralının dosyayı buluta düştüğü milisaniyede görünmez biçimde kilitleyeceğini düşünür; ancak üçüncü referans mimari şeması eşzamanlı dizinleme ve ilk misafir erişimi arasında kritik bir zaman penceresi olduğunu kanıtlar.
1. Altı Temel SharePoint DLP Senaryosu ve Kısıt Mekanikleri
Referans Şema 3, SharePoint Online ve OneDrive for Business üzerinde bir dosyanın yüklenmesiyle başlayıp dahili veya harici erişime açılmasına kadar uzanan altı temel davranış yolunu karşılaştırır:
- Senaryo 1 (Kısıtlama Yok + Kurum İçi Erişim): Politika müdahalesi olmaz; paylaşım izinleri varsayılan SharePoint erişim haklarına göre işler.
- Senaryo 2 (Özel Kural / Kısıtlı Aksiyon + Sadece Dahili Paylaşım): Hassas veri tespiti sonrası standart kullanıcı bildirimleri veya politika ipuçları üretilir; harici misafir akışı tetiklenmediği sürece kurum içi yetkilendirme sürer.
- Senaryo 3 ve 4 (Kısıtlanmamış Ön Paylaşım veya `Block everyone` + Harici Misafir Paylaşımı): En tehlikeli mimari kırılma noktası buradadır. Dosya henüz arka planda tam dizinlenip sınıflandırılmadan hemen dış kullanıcıyla paylaşılırsa, misafir kullanıcı bağlantıya ilk kez tıkladığında (`Guest access`) anlık DLP değerlendirmesi tetiklenir. Değerlendirme bitene kadar dosya `kısa bir süre erişilebilir kalabilir (`may remain available for a short period of time`)`; tarama tamamlanır tamamlanmaz sistem
External access blockedkilidini uygular ve olayı raporlar. - Senaryo 5 ve 6 (`Block everyone` Kurumsal İhlal Kilidi): Hassas içerik eşleşmesi kesinleşip
Block everyoneeylemi çalıştığında harici erişimle birlikte normal ekip üyelerinin erişimi de kesilir. Yalnızca dosya sahibi (`owner`), son değiştiren kullanıcı (`last modifier`) ve site yöneticisi (`site admin`) erişimi korur.
2. İlk Misafir Erişimi Yarış Durumunu Kapatacak Yapılandırma Önerileri
Senaryo 3 ve 4'teki kısa erişilebilirlik penceresi, SharePoint DLP'nin bir hatası değil dağıtık dizinleme mimarisinin sonucudur. Bu pencereyi tek başına bir DLP kuralıyla sıfıra indirmek mümkün olmadığı için SharePoint paylaşım varsayılanlarını önleyici olarak sıkılaştırmak gerekir:
- `DefaultSharingLinkType` Değerini `Internal` Yapın: Tenant genelinde varsayılan paylaşım bağlantısını
"Anyone with the link"yerine `Internal` (Only people in your organization) olarak sabitleyin; böylece yanlışlıkla hızlı bağlantı üreten kullanıcı otomatik dış erişim yaratmaz. - Duyarlılık Etiketleri ile `ExternalSharing` Kısıtlayın: Kritik ekipler (
Finans,İK,Hukuk,Ar-Ge) için oluşturulan SharePoint sitelerine Container / Site seviyesindeConfidentialduyarlılık etiketi bağlayın ve `Allow external sharing` ayarını `Only people in your organization` olarak kilitleyin. Böylece dizinleme tamamlanana kadar geçen sürede dahi site düzeyinde dış misafir davetini önlemiş olursunuz. - Misafir Oturum Süresi ve Yeniden Paylaşım Engeli:
PreventExternalUsersFromResharing = $trueve misafir erişim süre sonu (ExpirationPolicy) ayarlarını açarak bağlantının yetkisiz kişilere aktarılmasını önleyin. - Gecikmeli Uyarılar İçin Proaktif `On-Demand Classification`: Büyük kütüphanelerde tarama gecikmesini azaltmak için kritik sitelerde yeni kural sonrası manuel yeniden dizinleme veya
On-Demand Classificationplanlayın.
3. SOC Triyaj Yanılgısı: `Last Modifier` Tuzağı ve `Activity Explorer` Ayrımı
SharePoint DLP alarmlarını inceleyen SOC analistlerinin en sık yanlış kişiyi sorguladığı alan `last modifier` davranışıdır:
- `"Owns"` Last Modification Sorunu: Bir dosyaya
Block everyoneuygulandığında üretilen DLP alarmının başlığı, dosyayı sisteme yükleyen veya dışarı paylaşan kişiyi değil, en son değişikliği yapan kullanıcıyı (`last modifier`) merkez alır. Örneğin A kullanıcısı gizli bir tabloyu yükleyip paylaştıktan sonra B kullanıcısı belgede ufak bir hücre düzeltmesi yaparsa, DLP kilit mesajı B kullanıcısını öne çıkarır. Kök neden araştırmasında `CloudAppEvents` / `Unified Audit Log` içindeki `FileUploaded`, `AddedToSecureLink` ve `SharingSet` kayıtlarıyla alarm zamanını mutlaka çapraz doğrulayın. - `SpAccessControl` vs. `BlockAccess` Farkı:
Activity Explorerüzerinde görülen `SpAccessControl` olayı, dosya henüz paylaşılmadan önce proaktif olarak erişimin kısıtlandığını gösterir (Senaryo 5–6). `BlockAccess` ise halihazırda paylaşılmış bir dosyadaki gelecek harici erişimin sonradan kesildiğini (Senaryo 3–4) ifade eder.
4. `DLP Rule Undo` Fırtınası ve Temmuz 2025 `UDP` Güncellemesi
- Kural Güncelleme Maliyeti (`DLP Rule Undo`): Mevcut bir SharePoint DLP kuralında koşul, istisna veya kapsam değiştirdiğiniz anda Purview önce o kural kapsamında daha önce eşleşmiş tüm dosyalar için `DLP Rule Undo` çalıştırır (
DLPRuleUndoolayları audit loga akar) ve ardından kütüphaneyi baştan değerlendirir. On binlerce dosyanın etkilendiği canlı kuralları mesai ortasında küçük denemelerle düzenlemek yerine önce kopya bir politikayı `Simulation mode` içinde test edin, doğrulama bitince geçişi mesai dışında planlayın. - Dosya Türü Sınırı (Office ve PDF): SharePoint üzerinde `content contains sensitivity label` koşulu yalnızca Office (`Word`, `Excel`, `PowerPoint`) ve PDF dosya türlerinde değerlendirilir. Düz metin, CSV, ZIP arşivleri veya özel uzantılar için paralel
SITkoşulları yazılmalıdır. - Temmuz 2025 `UDP` (`User-Defined Permissions`) Güncellemesi: Geçmişte kullanıcı tanımlı hak korumasıyla (
UDP) şifrelenmiş dosyalar SharePoint tarafında dizinlenemediği için DLP ve aramada kör nokta oluşturuyordu. Temmuz 2025 itibarıylaUDPşifreli dosyalar da keşif, arama ve sınıflandırma kapsamına alındı; ancak kritik mimari kısıt şudur: yalnızca yeni oluşturulan veya güncellenen `UDP` dosyaları kapsama girer—daha önce yüklenmiş ve hiç dokunulmamış eskiUDPdosyaları otomatik yeniden taranmaz.
5. PowerShell ve Defender XDR KQL ile Doğrulama
SharePoint Online paylaşım varsayılanlarını, DLP politikalarının mevcut modunu ve DLPRuleMatch / DLPRuleUndo denetim akışını aşağıdaki PowerShell komutlarıyla doğrulayabilirsiniz.
# Önkoşul: Microsoft.Online.SharePoint.PowerShell ve ExchangeOnlineManagement modülleri yüklü olmalıdır.
# Çalıştırma Ayrımı ve Güvenlik Notu: Liste/denetim komutları salt okunurdur; değişiklik komutları (-WhatIf ile) yalnızca pilot onaylı ortamda test edilmelidir.
# 1. SharePoint Online dış paylaşım ve varsayılan bağlantı sertleştirmesini denetle
Connect-SPOService -Url "https://<tenant>-admin.sharepoint.com"
Get-SPOTenant | Select-Object SharingCapability, DefaultSharingLinkType, DefaultLinkPermission, PreventExternalUsersFromResharing, RequireAnonymousLinksExpireInDays

# 2. Security & Compliance PowerShell üzerinde SharePoint/OneDrive DLP kurallarını ve engelleme aksiyonlarını incele
Connect-IPPSSession
Get-DlpCompliancePolicy | Where-Object { $_.SharePointLocation -or $_.OneDriveLocation } | Select-Object Name, Mode, SharePointLocation, OneDriveLocation

# 3. Örnek: Bir SharePoint DLP kuralında BlockAccess durumunu -WhatIf ile güvenli doğrulama
Set-DlpComplianceRule -Identity "SPO-Confidential-BlockExternal" -BlockAccess $true -WhatIf

# 4. Unified Audit Log üzerinde son 7 günde gerçekleşen DLPRuleMatch ve DLPRuleUndo olaylarını kontrol et (EXO/IPPS modülü üzerinden)
Search-UnifiedAuditLog -StartDate (Get-Date).AddDays(-7) -EndDate (Get-Date) -RecordType ComplianceDlpSharePoint -Operations "DLPRuleMatch","DLPRuleUndo" -ResultSize 100 | Select-Object CreationDate, UserIds, Operations
Defender XDR Advanced Hunting üzerinde CloudAppEvents tablosunu kullanarak SharePoint/OneDrive DLP eşleşmelerini, BlockAccess vs. SpAccessControl eylemlerini ve harici paylaşım korelasyonunu izleyebilirsiniz.
// Çalıştırma Ortamı ve Yetki: Salt okunur hunting sorgusu (Microsoft Defender XDR Advanced Hunting / Sentinel; Security Reader veya Compliance Data Analyst rolü)
// Veri Kaynağı: Microsoft Defender XDR Advanced Hunting - CloudAppEvents
CloudAppEvents
| where Timestamp > ago(14d)
| where Application in ("Microsoft SharePoint Online", "Microsoft OneDrive for Business")
| where ActionType in ("DlpRuleMatch", "DLPRuleMatch", "DLPRuleUndo", "SharingSet", "AddedToSecureLink")
| extend Raw = parse_json(tostring(RawEventData))
| extend PolicyName = tostring(Raw.PolicyName),
         RuleName = tostring(Raw.RuleName),
         AccessScope = tostring(Raw.SharePointMetaData.SiteCollectionUrl),
         ObjectId = tostring(Raw.ObjectId),
         UserId = tostring(Raw.UserId)
| project Timestamp, Application, ActionType, UserId, PolicyName, RuleName, ObjectId, AccessScope
| sort by Timestamp desc
6. Lisanslama, RBAC ve Kritik Sınırlamalar
- Lisanslama: Temel SharePoint/OneDrive DLP Microsoft 365 E3 ile sunulurken; duyarlılık etiketi koşullu gelişmiş DLP, `On-Demand Classification`, `Adaptive Protection` entegrasyonu ve gelişmiş `Activity Explorer` analitiği için Microsoft 365 E5 / Microsoft Purview Suite gerekir.
- RBAC: Tenant paylaşım sertleştirmeleri için
SharePoint Administrator, DLP politika yönetimi ve audit incelemesi içinCompliance AdministratorveyaInformation Protection Administratorrolleri gereklidir. - Sınırlamalar:
Guest accessanlık yarış durumu nedeniyle harici paylaşım linkleri tamamen kapalı olmadıkça ilk tıklamada kısa bir erişim penceresi oluşabilir.content contains sensitivity labelkoşulu yalnızca Office ve PDF dosyalarında çalışır ve Temmuz 2025 `UDP` sınıflandırması yalnızca yeni/güncellenmiş dosyaları kapsar.
Eleştirel Mimari Değerlendirme ve Geri Dönüş Planı
- Azaltılan ve Azaltılamayan Risk Sınırları:
BlockAccessveSpAccessControlkuralları hassas SharePoint/OneDrive belgelerinin harici sızıntısını sınırlar; fakat indeksleme tamamlanmadan önce gerçekleşen ilkGuest accessyarış penceresini, Office/PDF dışındaki dosyalarda etiket bazlı DLP eksikliğini ve yalnızca yeni/güncel dosyalara uygulanan Temmuz 2025UDPsınırını tek başına ortadan kaldırmaz. - Yeni Bağımlılıklar ve Üretim Başarısızlık Koşulları: Politika etkinliği SharePoint arama indeksleme hızına ve site düzeyindeki harici paylaşım izinlerine bağlıdır. Yoğun
DLPRuleUndodöngüleri veya indeks gecikmeleri geçici aşırı erişime ya da iş birimlerinde beklenmedik toplu erişim engellerine neden olabilir. - Geri Dönüş (Rollback) ve Pilot Doğrulama Planı: İş kritik sitelerde hatalı erişim engellemesi yaşandığında
Set-DlpComplianceRule -BlockAccess $falseveyaSet-DlpCompliancePolicy -Mode TestWithNotificationsüzerinden kısıtlamalar gevşetilmeli, gerekirse site paylaşım yetkisiSet-SPOSite -SharingCapabilityile dengelenmeli ve değişiklikler üretim öncesi pilot sitede doğrulanmalıdır.
Microsoft Purview Referans Mimarisi 8 Bölümlük Seri Rehberi
- Bölüm 1: Uçtan Uca Mimari Analizi ve Sebep-Sonuç Zinciri
- Bölüm 2: Sınıflandırma Motorları (`MCE` vs. `DCS`), Etiket Önceliği ve Unified Catalog
- Bölüm 3 (Bu Makale): SharePoint ve OneDrive DLP: 6 Senaryo, İlk Misafir Erişimi,
DLP Rule UndoveUDP - Bölüm 4: Endpoint DLP: `SenseCE.exe`, `File EAs`, 30s JIT ve Pano/Tarayıcı Sınırları
- Bölüm 5: Exchange Transport (`DPS -> DCS -> ETR -> DLP`), Policy Tips ve `2M` Kısmi Tarama
- Bölüm 6: Browser DLP, BYOD `Edge Work Profile` ve `Entra GSA` Network DLP Yapılandırması
- Bölüm 7: `Collection Policies` Ön Alım Kapısı, `Insider Risk Management` ve Adaptive Protection
- Bölüm 8: Microsoft 365 Copilot & Cowork DLP, 7 Katmanlı Oversharing Kalkanı ve Depolama
Doğrulanmış Birincil Kaynaklar & Açık Kaynak Depolar
Bu teknik rehber aşağıdaki resmi duyuru, Microsoft Learn belgeleri ve açık kaynak PowerShell / KQL depolarıyla doğrulanmıştır.
- SOURCEtechcommunity.microsoft.com/blog/microsoft-purview-blog/microsoft-pur
- SOURCElearn.microsoft.com/en-us/purview/dlp-sharepoint-onedrive-loc
- SOURCElearn.microsoft.com/en-us/purview/dlp-learn-about-dlp
- SOURCElearn.microsoft.com/en-us/sharepoint/turn-external-sharing-on
- SOURCElearn.microsoft.com/en-us/powershell/module/exchange/search-u
Çok Kanallı Yayın Özeti (X & LinkedIn Taslağı)
X (Twitter) ve LinkedIn paylaşım taslaklarını göster / gizle
Çok Kanallı Yayın Özeti (X & LinkedIn Taslağı)
X (Twitter) ve LinkedIn paylaşım taslaklarını göster / gizleSharePoint'te DLP Block everyone açıkken dosya yine de neden birkaç dakika dışarıdan açılabilir? Last modifier uyarısı SOC ekiplerini nasıl yanıltır ve kural düzenlemek neden DLP Rule Undo tetikler? Microsoft Purview Mimari Serisi [Bölüm 3/8] yayında. #MicrosoftPurview #SharePoint #DLP
Microsoft Purview Referans Mimarisi 8 Bölümlük Serimizin 3. bölümünde SharePoint Online ve OneDrive DLP akışlarını derinlemesine inceledik: 6 senaryo matrisi, ilk misafir erişimi yarış durumu (race condition) nasıl kapatılır, SpAccessControl vs. BlockAccess farkı ve Temmuz 2025 UDP şifreleme güncellemesi.