Microsoft Purview Referans Mimarisi [Bölüm 2/8]: Sınıflandırma Motorları (MCE vs. DCS), Etiket Öncelik Hiyerarşisi ve Unified Catalog Yapılandırması
Microsoft Purview Mimari Serisinin 2. bölümünde istemci MCE ve bulut DCS motorlarının hangi iş yüklerinde devreye girdiği, Unified Catalog ve on-prem MIP Scanner üzerindeki OOB SIT sınırı, şifresiz etiketlerle DLP tetikleme ve güvenli PowerShell/KQL doğrulama adımları derinlemesine inceleniyor.
Microsoft Purview Referans Mimarisi serimizin bu ikinci bölümünde tüm veri güvenliği katmanlarının temel yakıtı olan İçerik Sınıflandırma (`Classification`) ve Duyarlılık Etiketleme (`Sensitivity Labeling`) mekanizmalarını yapılandırma düzeyinde ele alıyoruz. Sahadaki en pahalı tasarım hatalarının başında, bir sınıflandırıcının (Trainable Classifier, EDM, Fingerprint veya OCR) her iş yükünde aynı biçimde çalışacağını varsaymak ve koruma sağlamak uğruna tüm duyarlılık etiketlerinde şifrelemeyi (Encryption) zorunlu tutmak gelir.
1. Sınıflandırma vs. Etiketleme Ayrımı ve `MCE` / `DCS` İş Bölümü
Bir belgede "12 adet kredi kartı numarası bulundu" çıktısı bir koruma eylemi değil, yalnızca `Classification` verisidir. Duyarlılık etiketi (Sensitivity label) ise DLP, Defender, Copilot veya şifreleme motorlarının okuyabildiği kalıcı politika etiketidir (sticker). Bu etiketin otomatik uygulanması için önce sınıflandırma motorunun doğru yerde tetiklenmesi gerekir.
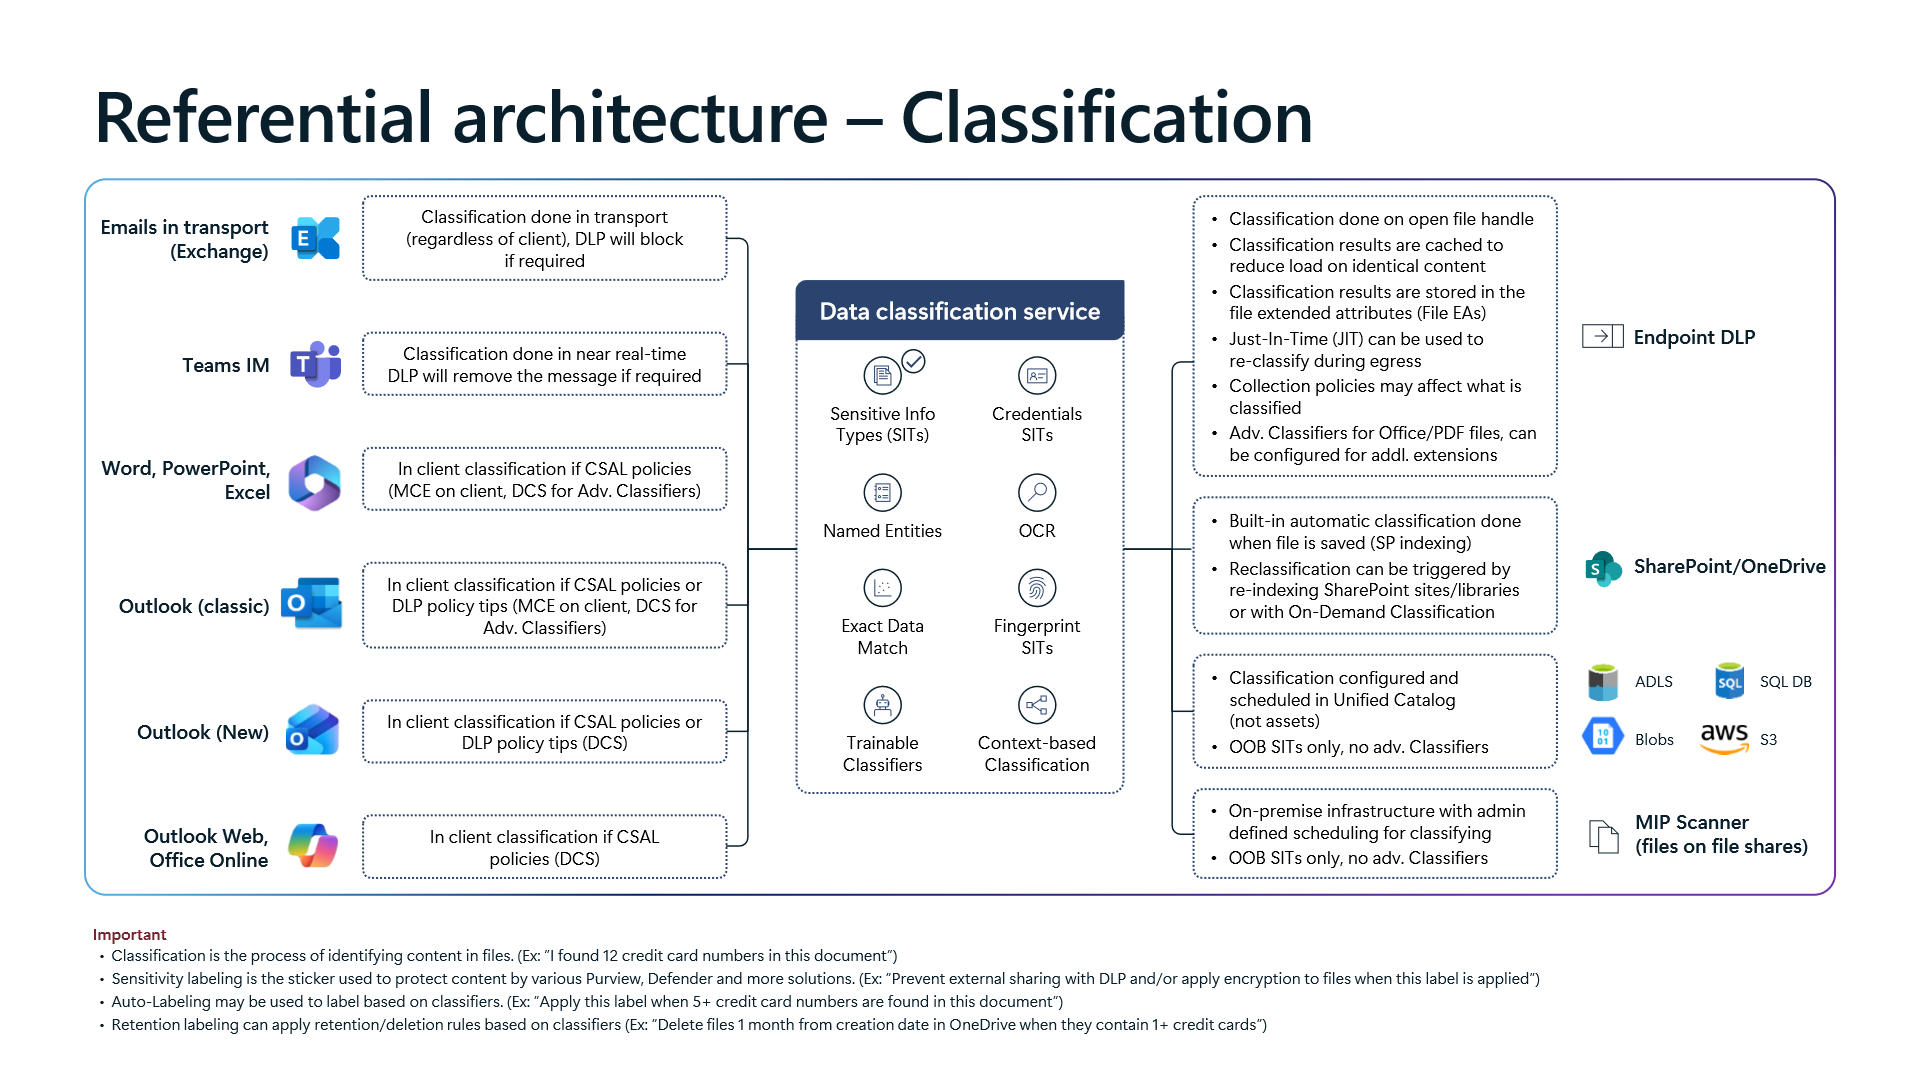
İş Yükü Bazlı Sınıflandırma Davranışı ve Tasarım Çıkarımları
- `Word`, `PowerPoint`, `Excel` ve `Outlook (classic)` İstemci Mimarisi: Bu uygulamalarda Client-Side Auto-Labeling (`CSAL`) veya DLP politika ipuçları tanımlandığında temel değerlendirme yerel cihazda `MCE` (`Microsoft Classification Engine`) tarafından yürütülür. Ancak politika `Trainable Classifiers`, `Exact Data Match (EDM)`, `Fingerprint SITs`, `Named Entities`, `OCR` veya `Context-based Classification` içeriyorsa istemci bulut tabanlı `Data Classification Service` (`DCS`) uç noktasına çağrı yapar. Tasarım önerisi: Çevrimdışı veya hava boşluklu çalışma gereksinimi olan saha kullanıcıları için kritik etiketleri yalnızca gelişmiş sınıflandırıcılara bağlamayın; paralel bir standart
SIT(OOBveya özel regex/anahtar kelime sözlüğü) koşulu tanımlayın. - `New Outlook`, `Outlook Web` ve `Office Online`: Bu web/modern istemciler yerel
MCEbileşeni barındırmaz; tüm istemci içi otomatik etiketleme ve politika ipucu (Policy Tip) değerlendirmesini doğrudan buluttaki `DCS` üzerinden gerçekleştirir. Sonuç olarak masaüstü ile web arasında kural güncelleme gecikmesi azalır, ancak çevrimdışı modda istemci içi tarama beklemesi yapılmaz. - Exchange Transport ve Microsoft Teams IM: Exchange aktarım katmanı sınıflandırması gönderen istemciden tamamen bağımsızdır (
regardless of client). Mobil uygulamalar veya SMTP aktarımları istemci ipucu görmese de Exchange aktarım hattındaDCSüzerinden tam sınıflandırmaya girer.Teams IMsohbet mesajları ise neredeyse gerçek zamanlı (`near real-time`) sınıflandırılır ve ihlal durumunda ileti teslim sonrası otomatik geri çekilir. - SharePoint Online ve OneDrive Otomatik Sınıflandırma: Dosya kütüphaneye kaydedildiği anda yerleşik SharePoint dizinleme (
SP indexing) sınıflandırmayı tetikler. Yeni oluşturulan veya revize edilen bir özelSIT/ eğitilebilir sınıflandırıcının eski dosyalara işlemesi için yalnızca kuralı kaydetmek yetmez; ilgili site/kütüphaneyi yeniden dizinlemek (Re-index site / library) veya `On-Demand Classification` çalıştırmak gerekir.
Unified Catalog ve Şirket İçi `MIP Scanner` Üzerindeki Gelişmiş Sınıflandırıcı Sınırı
Şema 1 üzerinde mimarların en sık gözden kaçırdığı yapısal sınır, sağ alt bloktaki iki kaynak grubunda yer alır: `ADLS`, `Azure Blobs`, `Azure SQL DB`, `AWS S3` kaynaklarını yöneten Unified Catalog ile dosya sunucularını (SMB / SharePoint Server) tarayan on-premises `MIP Scanner`.
- Unified Catalog Zamanlama Hatası:
ADLS,Blobs,SQL DBveAWS S3varlıkları için otomatik sınıflandırma, bireysel varlıkların veya alt klasörlerin özelliklerinden değil doğrudan `Unified Catalog` yapılandırmasından planlanmalı ve zamanlanmalıdır. - Yalnızca Yerleşik (`OOB`) SIT Desteği: Hem Unified Catalog veri depoları hem de şirket içi
MIP Scanner, `OOB SITs only, no adv. Classifiers` kuralına tabidir. YaniEDM,FingerprintveyaTrainable Classifiersburada hiç değerlendirilmez. Öneri: Finans/İK dosya paylaşımlarında veya Azure Data Lake / AWS S3 kovalarında hassas veri sınıflandırması hedefliyorsanız, tespit mantığını mutlaka Purview içindeki yerleşikSITtanımları ya daMIP Scannerile uyumlu düzenli ifade (Regex) / anahtar kelime tabanlı özelSITkurallarıyla kurgulayın ve bunları servis tarafı simülasyon moduyla doğrulayın.
2. Etiket Öncelik Çakışması ve Şifresiz Etiketlerle DLP Kurgusu
Sınıflandırma eşleşmesi yakalandıktan sonra ikinci kritik karar, birden fazla etiket kuralının aynı dosya veya e-postada çakışması durumunda kimin kazanacağıdır.
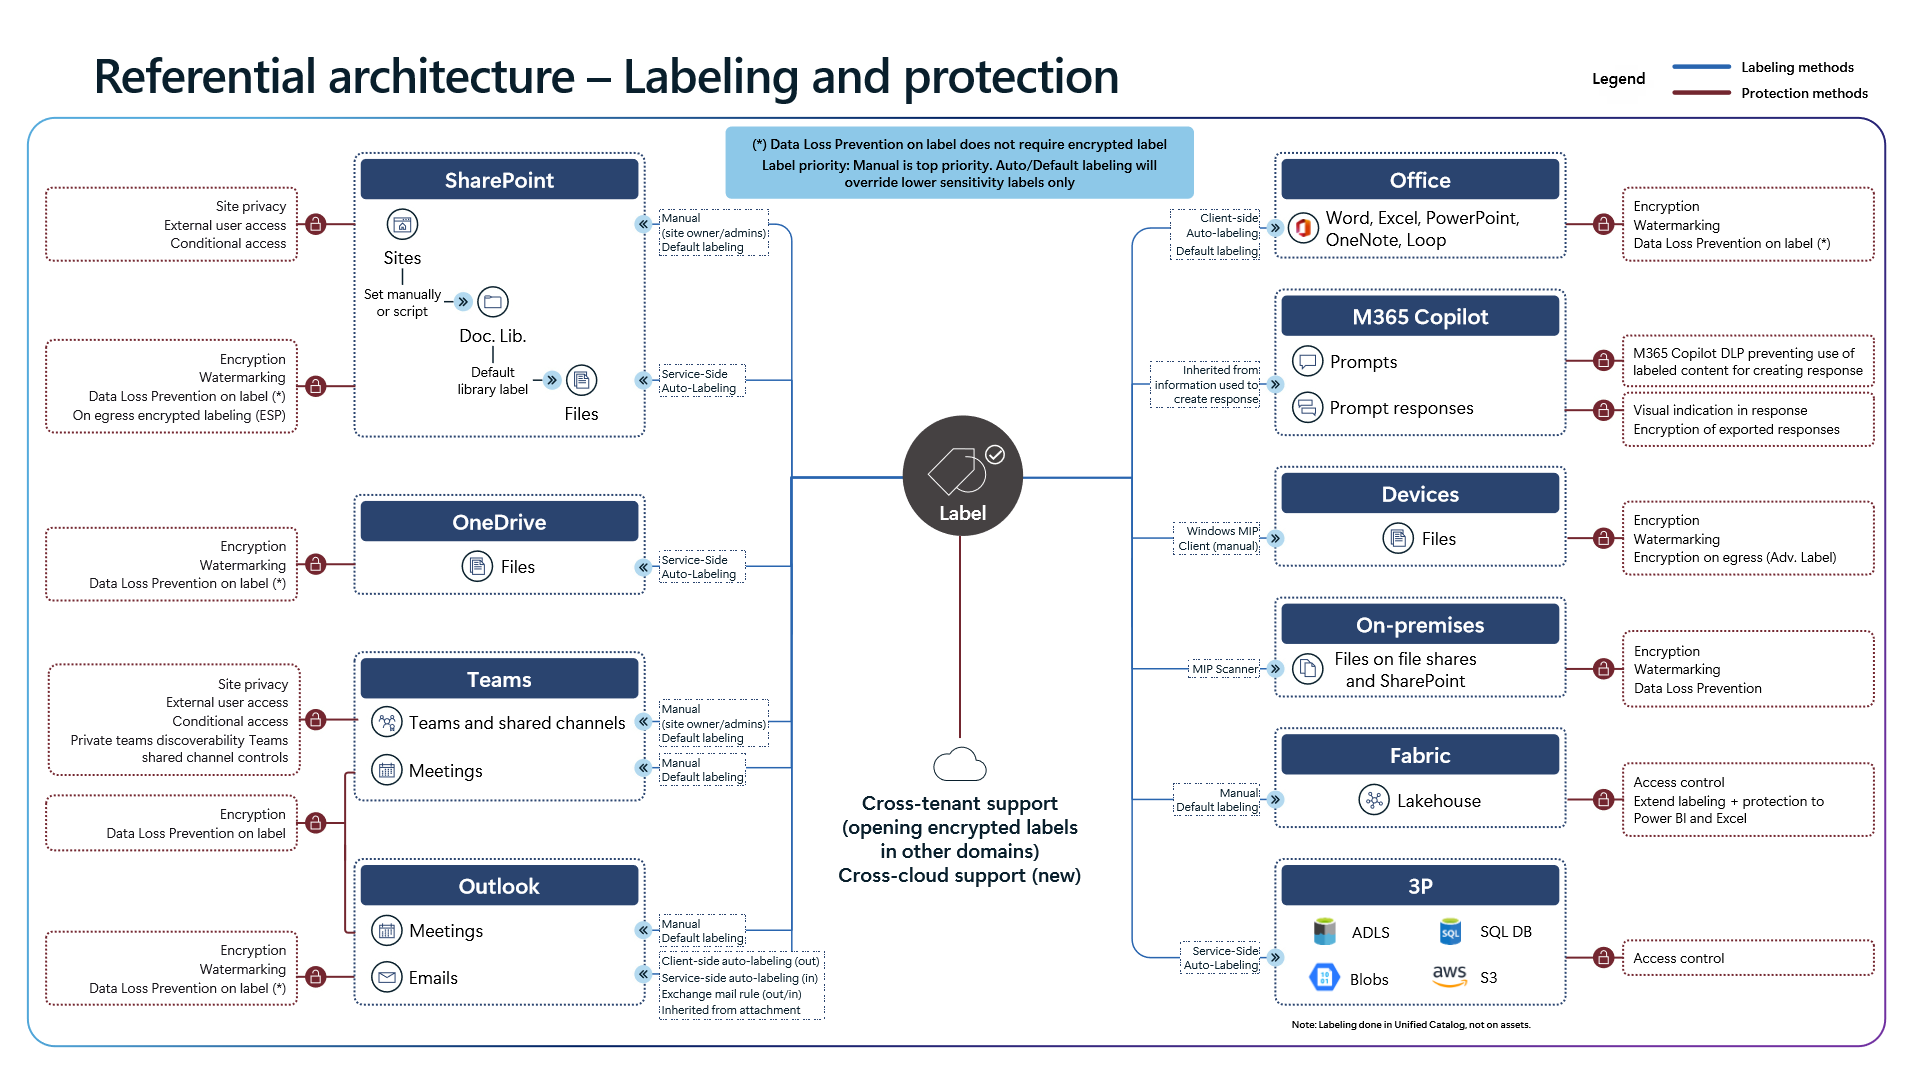
Etiket Çakışma Kuralları ve Öncelik Tasarımı
- Manuel Etiket Mutlak Üstünlüğü: Şema 2'nin ortaya koyduğu hiyerarşi nettir: Kullanıcının elle seçtiği manuel duyarlılık etiketi en yüksek önceliğe sahiptir (`Highest priority`). Ne varsayılan etiket politikası (
Default label) ne de istemci/servis otomatik etiketlemesi (Auto-labeling) kullanıcının verdiği daha yüksek öncelikli bir etiketi aşağı düşüremez. - Yalnızca Alt Önceliğin Üzerine Yazma: Hem varsayılan hem de otomatik etiketleme kuralları yalnızca kendisinden daha düşük önceliğe (`Lower sensitivity`) sahip mevcut etiketlerin üzerine yazabilir. Önerilen yapılandırma: Purview portalında etiket sıranızı (
Order / Priority) en düşük hassasiyetten (0: General / Public) en yüksek hassasiyete (3: Highly Confidential) doğru netleştirin ve alt etiketler (`Sublabels`) arasında yanlışlıkla varsayılan etiketin ana etiketten daha yüksek sıra numarasına sahip olmadığından emin olun. - Zorunlu Gerekçe (`Justification`) ve Eğitim Döngüsü: Kullanıcı daha yüksek bir otomatik etiketi düşürmeye (
Downgrade) veya kaldırmaya çalışırsaRequire justificationayarını mutlaka açın; bu kayıtlarActivity Explorerüzerinde yanlış pozitif (False Positive) ayarlamalarının birincil kanıtı olur.
Altın Kural: DLP İçin Şifreleme Zorunlu Değildir
Mimaride en büyük operasyonel tıkanıklık, ekiplerin "DLP politikalarının etiketi okuyabilmesi için etiket üzerinde Azure RMS / Rights Management şifrelemesinin açık olması gerekir" inancından kaynaklanır. Şema 2 bu yanılgıyı doğrudan çürütür: **(*) Data Loss Prevention on label does not require encrypted label**.
- Ne Zaman Şifresiz Etiket Kullanılmalı: Kurum içi iş birliği yoğun belgelerde (
Confidential - Internal) yalnızca etiket üstverisi (Metadata) ile SharePoint dış paylaşımını kesmek, Endpoint DLP'de USB/yazdırma engellemek veya Copilot grounding hariç tutması uygulamak istiyorsanız şifrelemeyi kapalı tutun. Böylece harici arama indeksleri, sürüm geçmişi, yedekleme araçları ve SIEM tarayıcıları kırılmadan tam DLP koruması elde edersiniz. - Ne Zaman Şifreli Etiket ve Çoklu Bulut Uygulanmalı: Belgeler M365 tenant sınırından çıktıktan sonra (
E-posta eki,USB,Üçüncü taraf bulut) da erişim kontrolünün dosya içinde yaşaması gereken `Highly Confidential` kategorisinde RMS şifrelemesi açın. Şema 2'nin doğruladığı üzere, şifreli dosyalar kiracılar arası (`Cross-tenant opening`) senaryolarda ve yeni çoklu bulut (`Cross-cloud`) açılışlarında da desteklenir. AyrıcaMicrosoft FabricLakehouse katmanına uygulanan etiketler alt akıştaki Power BI ve Excel çalışma kitaplarına miras geçerken, Unified Catalog etiket korumasıADLS,Blobs,SQL DBveAWS S3nesnelerine kadar yayılır.
3. Üretim Öncesi Yapılandırma Kontrol Listesi
- Otomatik Etiketleme Simülasyon Kapısı: Her
Auto-labelingpolitikasını mutlakaSimulation mode(TestWithoutNotificationsveyaTestWithNotifications) ile en az7–14 güngözlemleyin; eşleşen örnek belgeleri manuel incelemedenEnablekonumuna geçirmeyin. - `CSAL` + Servis Tarafı İkili Kapsam: Masaüstü
Word/Excel/PowerPointkullanıcılarına anlık geri bildirim (CSAL/ öneri çubuğu) verirken, paylaşım anı ve mobil/üçüncü parti yüklemeler için Exchange/SharePoint/OneDrive servis tarafı otomatik etiketleme politikalarını paralel yapılandırın. - Unified Catalog Tarama Kapsamı:
ADLS,Blobs,SQL DBveAWS S3varlıkları için taramaları bireysel varlık yerine Unified Catalog düzeyinde zamanlayın ve kural setlerinde yalnızcaOOBveya regex/sözlük tabanlıSITkullanın.
4. PowerShell ve Defender XDR KQL ile Doğrulama
Mevcut duyarlılık etiketlerinizin şifreleme taşıyıp taşımadığını, öncelik sıralamasını ve otomatik etiketleme kurallarının simülasyon durumunu Security & Compliance PowerShell üzerinden doğrulayabilirsiniz.
# Önkoşul: ExchangeOnlineManagement modülü kurulu olmalı ve Compliance Administrator rolü bulunmalıdır.
# Çalıştırma Ayrımı ve Güvenlik Notu: Liste/denetim komutları salt okunurdur; değişiklik komutları (-WhatIf ile) yalnızca pilot onaylı ortamda test edilmelidir.
Connect-IPPSSession

# 1. Tüm duyarlılık etiketlerini öncelik, içerik kapsamı ve gömülü şifreleme aksiyonu açısından listele
Get-Label | ForEach-Object {
    $actions = if ($_.LabelActions) { $_.LabelActions | ConvertFrom-Json } else { @() }
    [PSCustomObject]@{
        DisplayName      = $_.DisplayName
        Name             = $_.Name
        Priority         = $_.Priority
        Disabled         = $_.Disabled
        ContentType      = $_.ContentType
        HasEncryptAction = [bool]($actions | Where-Object { $_.Type -eq "encrypt" })
    }
} | Sort-Object Priority | Format-Table -AutoSize

# 2. Etiket politikalarını ve varsayılan/zorunlu etiketleme ayarlarını incele
Get-LabelPolicy | Select-Object Name, Enabled, Mode, Settings | Format-List

# 3. Otomatik etiketleme politikalarının simülasyon durumunu ve kapsam lokasyonlarını kontrol et
Get-AutoSensitivityLabelPolicy -DistributionDetail | Select-Object Name, Mode, ExchangeLocation, SharePointLocation, OneDriveLocation, DistributionStatus

# 4. Mevcut bir otomatik etiketleme politikasını üretime almadan önce Test/Simülasyon moduna çekme testi (-WhatIf)
Set-AutoSensitivityLabelPolicy -Identity "AutoLabel-Financial-SIT" -Mode TestWithoutNotifications -WhatIf
Etiket değişikliği sonrası DLP kurallarının CloudAppEvents üzerinden nasıl tetiklendiğini ve yüksek öncelikli etiketlerde kullanıcı düşürme/geçersiz kılma hareketlerini Defender XDR Advanced Hunting üzerinde aşağıdaki KQL sorgusuyla izleyebilirsiniz.
// Çalıştırma Ortamı ve Yetki: Salt okunur hunting sorgusu (Microsoft Defender XDR Advanced Hunting / Sentinel; Security Reader veya Compliance Data Analyst rolü)
// Veri Kaynağı: Microsoft Defender XDR Advanced Hunting - CloudAppEvents
CloudAppEvents
| where Timestamp > ago(14d)
| where ActionType in ("DlpRuleMatch", "SensitivityLabelApplied", "SensitivityLabelRemoved", "SensitivityLabelChanged")
| extend Raw = parse_json(tostring(RawEventData))
| extend LabelName = tostring(Raw.SensitivityLabelEventData.SensitivityLabelId),
         OldLabelName = tostring(Raw.SensitivityLabelEventData.OldSensitivityLabelId),
         Justification = tostring(Raw.SensitivityLabelEventData.JustificationText),
         RuleName = tostring(Raw.RuleName),
         UserId = tostring(Raw.UserId)
| project Timestamp, ActionType, Application, UserId, LabelName, OldLabelName, Justification, RuleName
| sort by Timestamp desc
5. Lisanslama, RBAC ve Kritik Sınırlamalar
- Lisanslama: Manuel duyarlılık etiketleri Microsoft 365 E3 kapsamında çalışırken; İstemci ve Servis Tarafı Otomatik Etiketleme (`CSAL` / Auto-labeling), Eğitilebilir Sınıflandırıcılar, `EDM`, `OCR` ve Unified Catalog gelişmiş korumaları için Microsoft 365 E5 / Microsoft Purview Suite (veya ilgili Purview veri haritası / PAYG ölçümü) gerekir.
- RBAC: Etiket ve otomatik etiketleme yönetimi için
Information Protection AdministratorveyaCompliance Administratorrolü atanmalıdır. - Sınırlamalar:
Unified Catalog(ADLS,Blobs,SQL DB,S3) ve şirket içiMIP Scannergelişmiş sınıflandırıcıları (EDM,Trainable Classifiers) desteklemez. Ayrıca Office masaüstü istemcilerinin eski sürümleri ileNew OutlookarasındaCSALdeğerlendirme yolu (MCEvs.DCS) farklılık gösterir.
Eleştirel Mimari Değerlendirme ve Geri Dönüş Planı
- Azaltılan ve Azaltılamayan Risk Sınırları:
MCEveDCSuyumu ile doğru etiket önceliği kurumsal veri sınıflandırma tutarlılığını güçlendirir; ancakUnified Catalog(ADLS,Blobs,SQL DB,S3) ve şirket içiMIP Scannertarafında gelişmiş sınıflandırıcıların (EDM, Eğitilebilir Sınıflandırıcılar) çalışmamasından doğan derin içerik kör noktalarını tek başına gideremez. - Yeni Bağımlılıklar ve Üretim Başarısızlık Koşulları: Şifreleme içeren etiketler Azure Rights Management (
RMS) şablonlarına ve öncelik sırasına bağımlıdır. Alt-üst etiket önceliğinin hatalı kurgulanması, eski Office sürümleri ileNew Outlookarasındaki değerlendirme farkları veya şablon yetkisi olmayan servis hesapları belge erişim kesintilerine yol açabilir. - Geri Dönüş (Rollback) ve Pilot Doğrulama Planı: Yanlış otomatik etiketleme veya aşırı şifreleme kaynaklı erişim sorunlarında ilk adım olarak ilgili kural
Set-AutoSensitivityLabelPolicy -Mode TestWithoutNotificationsile simülasyona alınmalı, zorunlu etiketleme politikaları pilot kapsama daraltılmalı ve tüm kural güncellemeleri önce-WhatIfve test grubunda doğrulanmalıdır.
Microsoft Purview Referans Mimarisi 8 Bölümlük Seri Rehberi
- Bölüm 1: Uçtan Uca Mimari Analizi ve Sebep-Sonuç Zinciri
- Bölüm 2 (Bu Makale): Sınıflandırma Motorları (
MCEvs.DCS), Etiket Önceliği ve Unified Catalog - Bölüm 3: SharePoint ve OneDrive DLP: 6 Senaryo, İlk Misafir Erişimi, `DLP Rule Undo` ve `UDP`
- Bölüm 4: Endpoint DLP: `SenseCE.exe`, `File EAs`, 30s JIT ve Pano/Tarayıcı Sınırları
- Bölüm 5: Exchange Transport (`DPS -> DCS -> ETR -> DLP`), Policy Tips ve `2M` Kısmi Tarama
- Bölüm 6: Browser DLP, BYOD `Edge Work Profile` ve `Entra GSA` Network DLP Yapılandırması
- Bölüm 7: `Collection Policies` Ön Alım Kapısı, `Insider Risk Management` ve Adaptive Protection
- Bölüm 8: Microsoft 365 Copilot & Cowork DLP, 7 Katmanlı Oversharing Kalkanı ve Depolama
Doğrulanmış Birincil Kaynaklar & Açık Kaynak Depolar
Bu teknik rehber aşağıdaki resmi duyuru, Microsoft Learn belgeleri ve açık kaynak PowerShell / KQL depolarıyla doğrulanmıştır.
- SOURCEtechcommunity.microsoft.com/blog/microsoft-purview-blog/microsoft-pur
- SOURCElearn.microsoft.com/en-us/purview/information-protection
- SOURCElearn.microsoft.com/en-us/purview/apply-sensitivity-label-aut
- SOURCElearn.microsoft.com/en-us/purview/deploy-scanner
- SOURCElearn.microsoft.com/en-us/purview/sensitivity-labels-office-a
Çok Kanallı Yayın Özeti (X & LinkedIn Taslağı)
X (Twitter) ve LinkedIn paylaşım taslaklarını göster / gizle
Çok Kanallı Yayın Özeti (X & LinkedIn Taslağı)
X (Twitter) ve LinkedIn paylaşım taslaklarını göster / gizleMicrosoft Purview Mimari Serisi [Bölüm 2/8]: Trainable Classifiers neden Azure Blob, AWS S3 veya MIP Scanner üzerinde eşleşmez? MCE vs. DCS motor sınırı, etiket çakışma önceliği ve şifresiz etiket + DLP kurgusunun ayrıntılı rehberi. #MicrosoftPurview #MIP #InformationProtection
Microsoft Purview Referans Mimarisi 8 Bölümlük Serimizin 2. bölümünde sınıflandırma ve duyarlılık etiketi katmanını mimari düzeyde parçalara ayırdık: MCE vs. DCS farkı, Unified Catalog OOB SIT kısıtı, etiket çakışma hiyerarşisi ve üretime almadan önce simülasyon/PowerShell doğrulama yöntemleri.