Microsoft Purview Referans Mimarisi [Bölüm 5/8]: Exchange Online Transport (DPS -> DCS -> ETR -> DLP), İstemci Policy Tips Kör Noktaları ve 2M Kısmi Tarama
Microsoft Purview Mimari Serisinin 5. bölümünde Outlook (classic), New Outlook/Web ve Outlook Mobile istemcilerinin Policy Tips farkları, istemci tarafında Block kararının neden sıfır DLP alarmı ürettiği, Exchange aktarım katmanında DPS->DCS->ETR->DLP sırası ve 2.000.000 karakter sınırı sonrası kısmi tarama davranışı analiz ediliyor.
E-posta DLP kurgularında en çok kafa karıştıran olaylardan biri, güvenlik yöneticisinin yüksek öncelikli bir engelleme kuralını devreye almasına rağmen Purview Alerts veya Activity Explorer panelinde günlerce tek bir olay görememesidir. Bir diğer sık hata ise Exchange Transport Rule (ETR) ile Purview DLP arasındaki yürütme sırasını gözden kaçırmaktır. Altıncı ve yedinci referans şemalar bu iki davranışın teknik sebep-sonuç zincirini nokta atışıyla çözer.
1. Outlook İstemci Ayrışması ve Görünmez `Policy Tips Block` Boşluğu
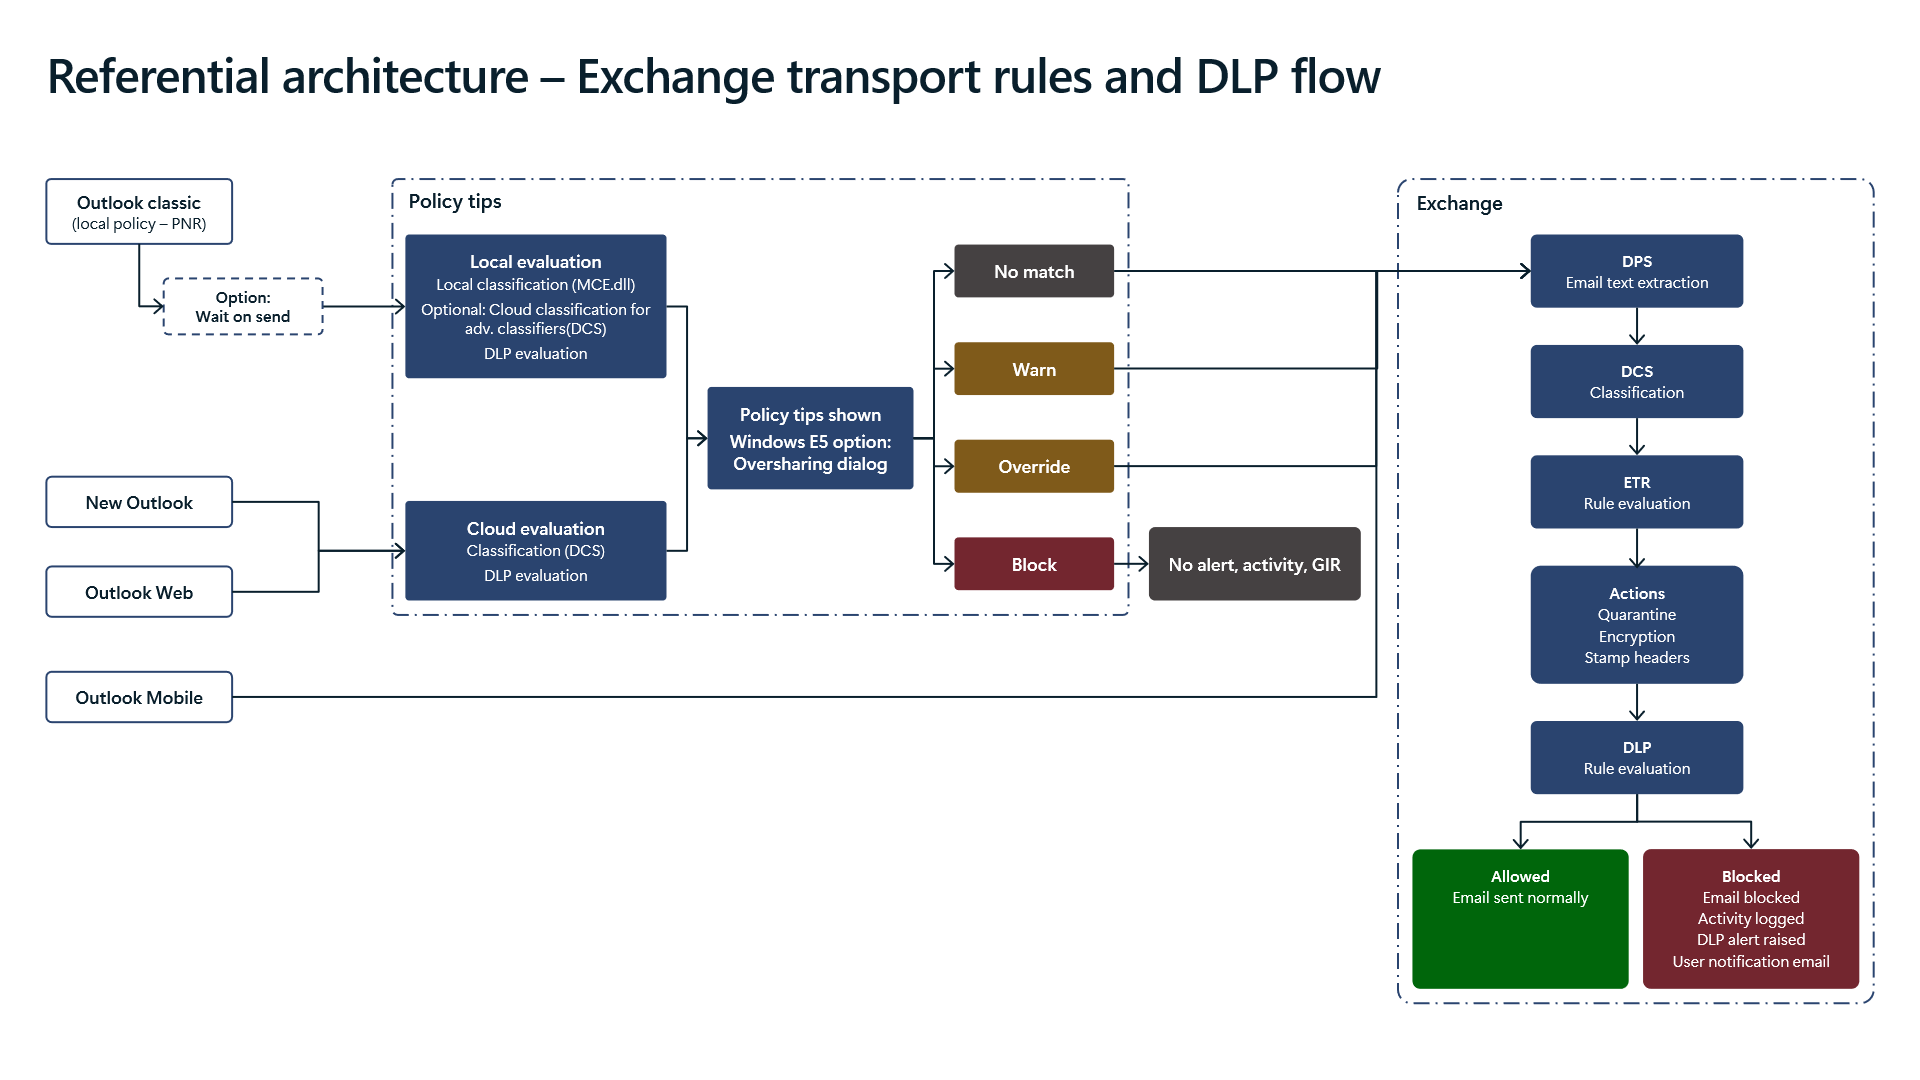
Altıncı şema, kullanıcının "Gönder" tuşuna bastığı anda hangi e-posta istemcisinin hangi mekanizmayı çalıştırdığını gösterir:
- `Outlook (classic)` (`PNR` ve `Wait on send`): Masaüstü klasik Outlook istemcisi yerel
PNR(Policy Notification Rules) paketini cihazda önbellekler. Eğer kural değerlendirmesi gönderim anında henüz tamamlanmadıysa `Wait on send` seçeneği ile tarama bitene kadar gönderimi bekletebilir. - `New Outlook` ve `Outlook Web` (`DCS` Bulut Çağrısı): Modern Outlook ve OWA istemcileri yerel kural dosyası indirmek yerine Policy Tip kararlarını doğrudan buluttaki `DCS` (`Data Classification Service`) üzerinden alır.
- `Outlook Mobile` Kör Noktası: Mobil Outlook uygulaması Policy Tips değerlendirmesini tamamen atlar (`Skips Policy Tips`) ve iletiyi doğrudan Exchange Online transport hattına gönderir. Bu nedenle kullanıcıya eğitim/uyarı odaklı "göndermeden uyar ve gerekçe iste" stratejisi yalnızca masaüstü/web kullanıcılarını kapsar; mobil cihazlarda engelleme mutlaka Exchange transport DLP katmanında gerçekleşir.
- Neden İstemci `Block` Sıfır Alarm Üretir (`No alert, activity, GIR`): Şema 6'nın sol orta bloğundaki en kritik uyarı şudur: eğer istemci içi Policy Tip veya Windows E5 `Oversharing dialog` e-postayı daha istemci çıkmadan sert `Block` eylemiyle durdurursa, mesaj hiçbir zaman Exchange aktarım hattına girmez. Bunun doğrudan sonucu: Purview üzerinde hiç DLP alarmı, `Activity Explorer` etkinliği veya `GIR` (`Generate Incident Report`) olayı üretilmez (`No alert, activity, GIR`). Öneri: Kurumsal olay yanıtı ve denetim uyumu için agresif politikaları istemcide tamamen sessiz sert engelleme yerine
Block with override+ transport düzeyinde merkezi denetim/kısıtlama ile eşleştirin; böylece deneme teşebbüsleri SOC telemetrisine yansır.
2. Exchange Transport İşlem Sırası: `DPS -> DCS -> ETR -> DLP`
Mesaj Exchange Online transport hattına ulaştığı anda dört bileşen katı bir sırayla devreye girer:
- Adım 1 — `DPS` (`Document Parsing / Email text extraction`): İletinin gövdesi ve ekli dosyalar ayıklanıp metin/üstveri akışına dönüştürülür.
- Adım 2 — `DCS` (`Classification`): Çıkarılan içerik DLP ve Know Your Data politikalarının gerektirdiği sınıflandırıcılardan geçer.
- Adım 3 — `ETR` (`Exchange Transport Rules`): Klasik posta akışı kuralları (
Quarantine,Encryption / OME,Stamp headers,Disclaimer) Purview DLP kurallarından ÖNCE çalışır. Tasarım uyarısı: Eğer birETRkuralı e-postayı erken aşamada harici bir röleye yönlendiriyor, karantinaya alıyor veya gövdeyi yeniden paketliyorsa alt sıradaki DLP değerlendirmesinin göreceği içeriği ve yönlendirmeyi doğrudan değiştirir. - Adım 4 — `DLP` Değerlendirmesi: Nihai engelleme (
Block), şifreleme (OME), olay raporu (GIR) ve denetim kaydı bu son basamakta karara bağlanır.
3. `2,000,000` Karakter Limiti, Kısmi Tarama Toleransı ve `KYD` Farkı
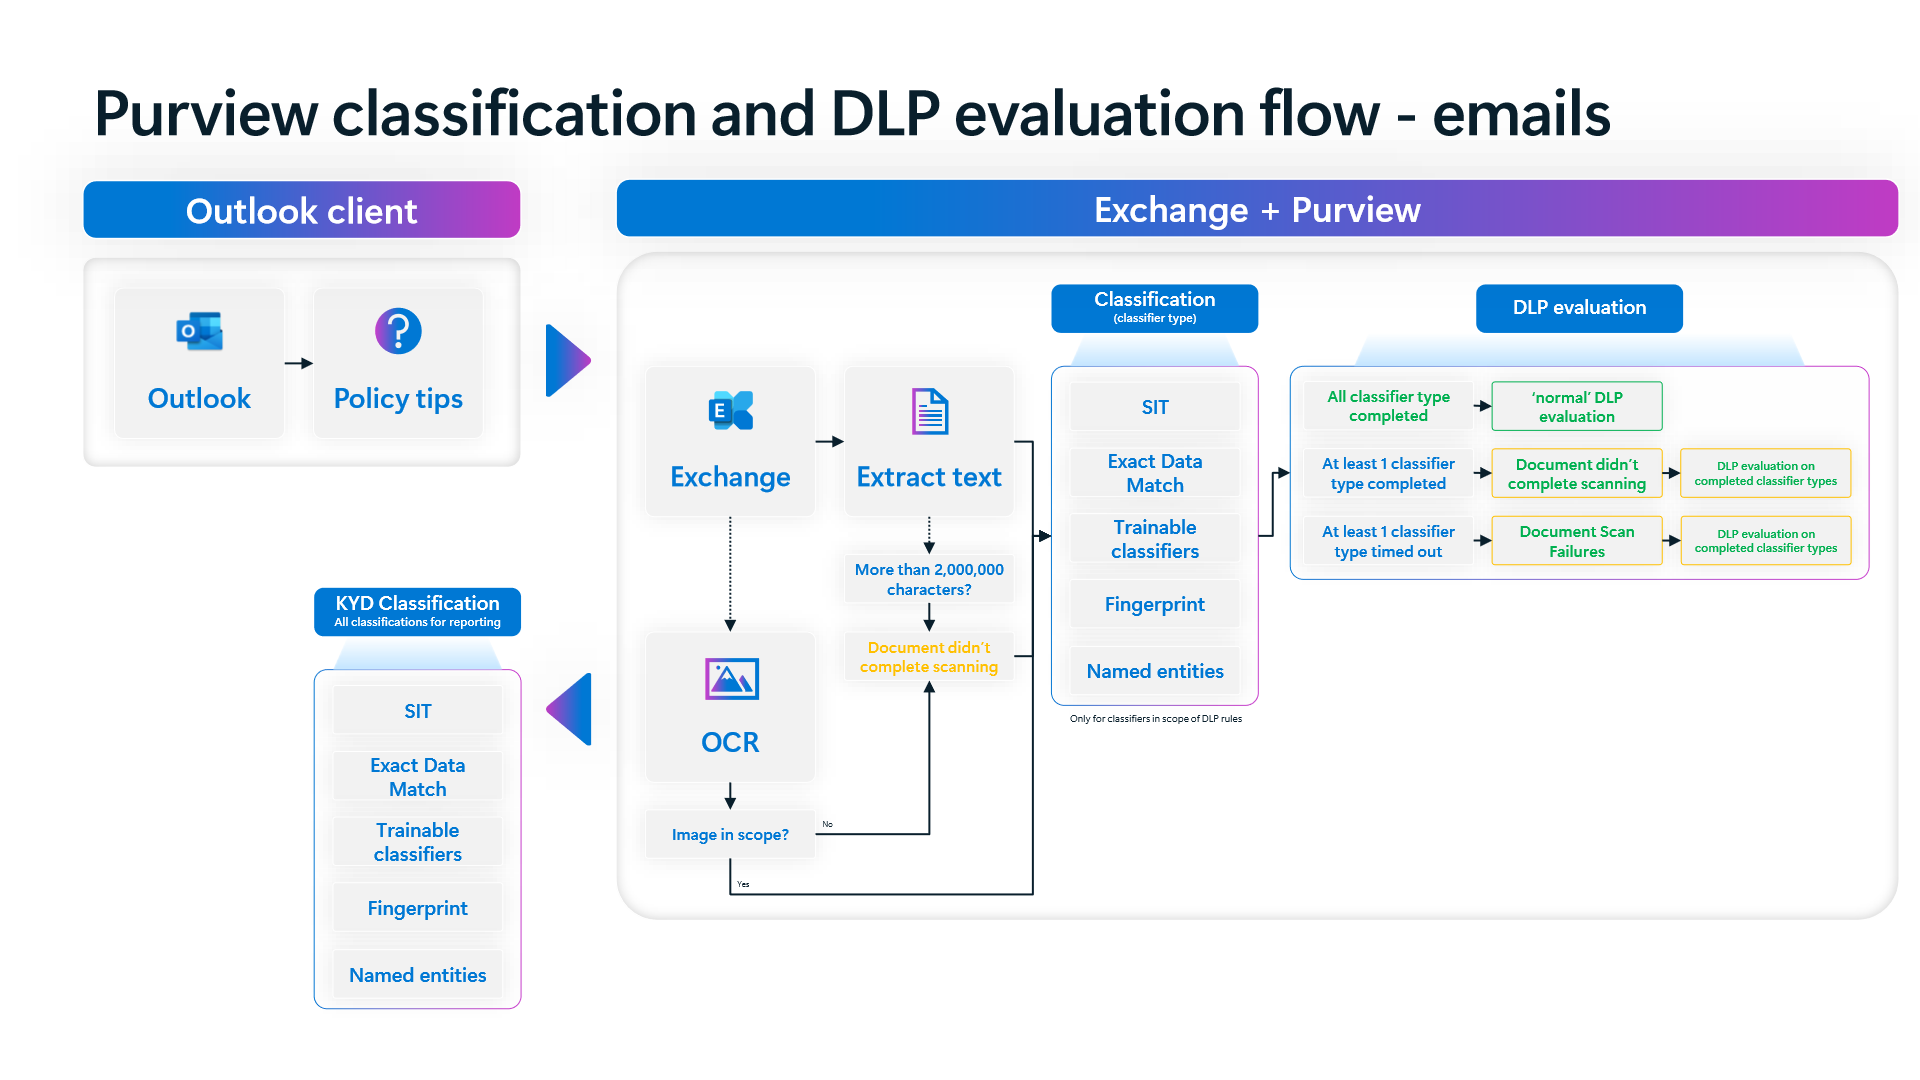
Yedinci şema, büyük hacimli ekler veya çok uzun e-posta zincirleri aktarım hattına girdiğinde sistemin nasıl davrandığını açıklar:
- `2,000,000` Karakter Tavanı ve `OCR`: Mesaj ve eklerin toplam metin hacmi `2,000,000` karakteri aştığında (
OCRkapsamındaki görseller dahil) tam tarama tamamlanamaz ve `Document didn't complete scanning` durumu tetiklenir. - Fail-Open Olmayan Kısmi Değerlendirme (`Partial Classifier Completion`): Çoğu yönetici "bir sınıflandırıcı zaman aşımına uğrarsa tüm DLP atlanır" varsayımını taşır. Şema 7 bunun tersini kanıtlar: Bir sınıflandırıcı tipi zaman aşımına uğrasa (
Document Scan Failures) veya iptal edilse bile en az bir başka sınıflandırıcı tipi başarıyla tamamlanırsa, Purview `DLP evaluation on completed classifier types` yürüterek kısmi koruma sağlar; yalnızca *hiçbir* sınıflandırıcı tamamlanamadığında tam hata yoluna düşer. - Taranamayan İçerik İçin Koruyucu Kural (`Fallback Rule`) Tasarımı: Kritik dış iletişim kanallarında
> 2,000,000karakteri aşan büyük arşivler veya şifreli ZIP dosyaları bilinçli atlatma aracı olarak kullanılabilir. Bu riski kapatmak için DLP politikalarınızda `Except if / Condition: Document didn't complete scanning` ve `Unable to inspect attachment content` tabanlı ayrı bir uyarı veya yönetici onaylı gecikme/engelleme kuralı kurgulayın. - `DLP` vs. `Know Your Data (KYD)` Tarama Genişliği: Şemanın altındaki mimari ayrım performans açısından kritiktir: `DLP` yalnızca aktif DLP kuralı kapsamındaki sınıflandırıcıları değerlendirirken, `KYD Classification` görünürlük ve keşif raporlaması adına tenant içindeki tüm sınıflandırıcıları işletir.
4. PowerShell ve Defender XDR KQL ile Doğrulama
Exchange Online transport kurallarınızın önceliğini (Priority), OME şifrelemesini (ApplyOME), DLP politikalarının modunu ve taranamayan ek kurallarını PowerShell üzerinden inceleyebilirsiniz.
# Önkoşul: ExchangeOnlineManagement modülü kurulu olmalı ve Exchange/Compliance yönetici yetkisi bulunmalıdır.
# Çalıştırma Ayrımı ve Güvenlik Notu: Liste/denetim komutları salt okunurdur; değişiklik komutları (-WhatIf ile) yalnızca pilot onaylı ortamda test edilmelidir.
# 1. DLP'den önce çalışan Exchange Transport Kurallarını (ETR) öncelik ve OME aksiyonu açısından listele
Connect-ExchangeOnline
Get-TransportRule | Sort-Object Priority | Select-Object Name, Priority, State, Mode, ApplyOME, Quarantine | Format-Table -AutoSize

# 2. Exchange Online lokasyonunu hedefleyen Purview DLP politikalarını ve modlarını kontrol et
Connect-IPPSSession
Get-DlpCompliancePolicy | Where-Object { $_.ExchangeLocation } | Select-Object Name, Mode, ExchangeLocation

# 3. Tarama hatası/eksik içerik veya engelleme taşıyan DLP kurallarını listele
Get-DlpComplianceRule | Where-Object { $_.BlockAccess -eq $true -or $_.GenerateIncidentReport } | Select-Object Name, ParentPolicyName, Disabled, BlockAccess, GenerateIncidentReport

# 4. Örnek: Exchange DLP kuralı bildirim/rapor güncellemesini üretime yansıtmadan -WhatIf ile test et
Set-DlpComplianceRule -Identity "EXO-Financial-Outbound-Block" -NotifyUser "SiteAdmin" -WhatIf
Defender XDR Advanced Hunting üzerinde EmailEvents ve CloudAppEvents tablolarını NetworkMessageId / zaman korelasyonu ile birleştirerek dışa giden e-postalardaki DLP eşleşmelerini izleyebilirsiniz.
// Çalıştırma Ortamı ve Yetki: Salt okunur hunting sorgusu (Microsoft Defender XDR Advanced Hunting / Sentinel; Security Reader veya Compliance Data Analyst rolü)
// Veri Kaynağı: Microsoft Defender XDR Advanced Hunting - EmailEvents & CloudAppEvents
EmailEvents
| where Timestamp > ago(7d)
| where EmailDirection == "Outbound"
| project EmailTime = Timestamp, NetworkMessageId, SenderFromAddress, RecipientEmailAddress, Subject, DeliveryAction, DeliveryLocation, ThreatTypes
| join kind=leftouter (
    CloudAppEvents
    | where Timestamp > ago(7d)
    | where ActionType == "DlpRuleMatch" and Application == "Microsoft Exchange Online"
    | extend Raw = parse_json(tostring(RawEventData))
    | project DlpTime = Timestamp, UserId = tostring(Raw.UserId), PolicyName = tostring(Raw.PolicyName), RuleName = tostring(Raw.RuleName)
) on $left.SenderFromAddress == $right.UserId
| where isnotempty(PolicyName) or DeliveryAction == "Blocked"
| sort by EmailTime desc
5. Lisanslama, RBAC ve Kritik Sınırlamalar
- Lisanslama: Temel Exchange Online DLP ve standart
ETRkuralları Microsoft 365 E3 kapsamında çalışırken; gelişmiş sınıflandırıcılar, Windows E5 `Oversharing dialog`, `OCR` görsel taraması, otomatik etiketleme ve `Adaptive Protection` için Microsoft 365 E5 / Microsoft Purview Suite gerekir. - RBAC:
ETRinceleme ve öncelik düzenlemesi içinExchange Administrator, DLP kuralları ve olay raporları içinCompliance AdministratorveyaInformation Protection Administratorrolü gereklidir. - Sınırlamalar: İstemci tarafı sert
BlockeylemleriGIRve alarm üretmez (No alert, activity, GIR),Outlook MobilePolicy Tips göstermez ve2,000,000karakteri aşan büyük mesaj ekleri için ayrı bir taranamayan ek (unscannable attachment) fallback kuralı tanımlanmadıkça eksik tarama riski doğar.
Eleştirel Mimari Değerlendirme ve Geri Dönüş Planı
- Azaltılan ve Azaltılamayan Risk Sınırları:
DPS -> DCS -> ETR -> DLPhattı ve kısmi sınıflandırıcı değerlendirmesi kurumsal e-posta sızıntılarını azaltır; ancak istemci tarafı Policy TipBlockişlemlerininGIR/alarm üretmemesi,Outlook Mobileüzerinde Policy Tips desteklenmemesi ve2,000,000karakteri aşan ekler ile şifreli arşivlerde taranamayan içerik istisnasının doğurduğu riskleri yedek kural olmadan gideremez. - Yeni Bağımlılıklar ve Üretim Başarısızlık Koşulları: DLP davranışı
ETRöncelik sırasına veOMEşifreleme aksiyonlarına sıkı biçimde bağlıdır. Yüksek öncelikli birETRkuralının yanlış eşleşmesi veya büyük eklere yönelik fallback kuralı eksikliği posta kuyruğu gecikmelerine ya da sessiz tarama atlatmalarına sebep olur. - Geri Dönüş (Rollback) ve Pilot Doğrulama Planı: Yanlış e-posta blokajı yaşandığında sorunlu aktarım kuralı
Disable-TransportRuleile pasifleştirilmeli veya Exchange DLP politikasıSet-DlpCompliancePolicy -Mode TestWithNotificationsüzerinden uyarı/denetim moduna alınmalı; değişiklikler üretim öncesi test posta kutularında-WhatIfile doğrulanmalıdır.
Microsoft Purview Referans Mimarisi 8 Bölümlük Seri Rehberi
- Bölüm 1: Uçtan Uca Mimari Analizi ve Sebep-Sonuç Zinciri
- Bölüm 2: Sınıflandırma Motorları (`MCE` vs. `DCS`), Etiket Önceliği ve Unified Catalog
- Bölüm 3: SharePoint ve OneDrive DLP: 6 Senaryo, İlk Misafir Erişimi, `DLP Rule Undo` ve `UDP`
- Bölüm 4: Endpoint DLP: `SenseCE.exe`, `File EAs`, 30s JIT ve Pano/Tarayıcı Sınırları
- Bölüm 5 (Bu Makale): Exchange Transport (
DPS -> DCS -> ETR -> DLP), Policy Tips ve2MKısmi Tarama - Bölüm 6: Browser DLP, BYOD `Edge Work Profile` ve `Entra GSA` Network DLP Yapılandırması
- Bölüm 7: `Collection Policies` Ön Alım Kapısı, `Insider Risk Management` ve Adaptive Protection
- Bölüm 8: Microsoft 365 Copilot & Cowork DLP, 7 Katmanlı Oversharing Kalkanı ve Depolama
Doğrulanmış Birincil Kaynaklar & Açık Kaynak Depolar
Bu teknik rehber aşağıdaki resmi duyuru, Microsoft Learn belgeleri ve açık kaynak PowerShell / KQL depolarıyla doğrulanmıştır.
- SOURCEtechcommunity.microsoft.com/blog/microsoft-purview-blog/microsoft-pur
- SOURCElearn.microsoft.com/en-us/purview/dlp-exchange-location-learn
- SOURCElearn.microsoft.com/en-us/purview/dlp-policy-tips-reference
- SOURCElearn.microsoft.com/en-us/exchange/security-and-compliance/ma
- SOURCElearn.microsoft.com/en-us/defender-xdr/advanced-hunting-email
Çok Kanallı Yayın Özeti (X & LinkedIn Taslağı)
X (Twitter) ve LinkedIn paylaşım taslaklarını göster / gizle
Çok Kanallı Yayın Özeti (X & LinkedIn Taslağı)
X (Twitter) ve LinkedIn paylaşım taslaklarını göster / gizleOutlook Policy Tip kullanıcıyı Block ile durdurduğunda SOC neden hiç DLP alarmı görmez? Outlook Mobile neden Policy Tips'i tamamen atlar ve 2 milyon karakteri aşan eklerde Purview nasıl Fail-Open olmadan karar verir? Purview Mimari Serisi [Bölüm 5/8] yayında. #MicrosoftPurview #ExchangeOnline #DLP
Microsoft Purview Referans Mimarisi 8 Bölümlük Serimizin 5. bölümünde Exchange Online e-posta DLP mimarisini uçtan uca inceledik: İstemci Policy Tips davranış farkları, görünmez Block telemetri boşluğu, DPS -> DCS -> ETR -> DLP yürütme sırası ve 2M karakter eşiğinde kısmi sınıflandırıcı toleransı.