Microsoft Purview Referans Mimarisi [Bölüm 7/8]: Collection Policies Ön Alım Kapısı, Insider Risk Management Tetikleyici Sınırları ve Adaptive Protection
Microsoft Purview Mimari Serisinin 7. bölümünde sinyallerin Purview Signal Store'a ulaşmadan elendiği 6 aşamalı Collection Policies kapısı, cihaz toplama politikalarının IRM göstergelerini nasıl ezdiği, Always audit file activity for devices önkoşulu, IRM'nin Endpoint/Teams/Copilot DLP tetiklememe kısıtı ve Adaptive Protection yapılandırması inceleniyor.
Microsoft Purview projelerinde "Insider Risk Management politikamız haftalardır aktif, tüm USB ve bulut yükleme göstergelerini işaretledik ama dashboard boş" şikayetinin arkasında neredeyse her zaman iki mimari tuzak yatar: ya upstream `Collection Policies` sinyalleri daha Purview Signal Store kapısına varmadan düşürmüştür ya da kullanıcı hiç `Triggering Event` almadığı için skorlama hiç başlamamıştır. On birinci ve on ikinci referans şemalar bu görünmez huni mekanizmasını netleştirir.
1. `Collection Policies`: 6 Aşamalı Sinyal Alım Kapısı (`Event Gate & Filter`)
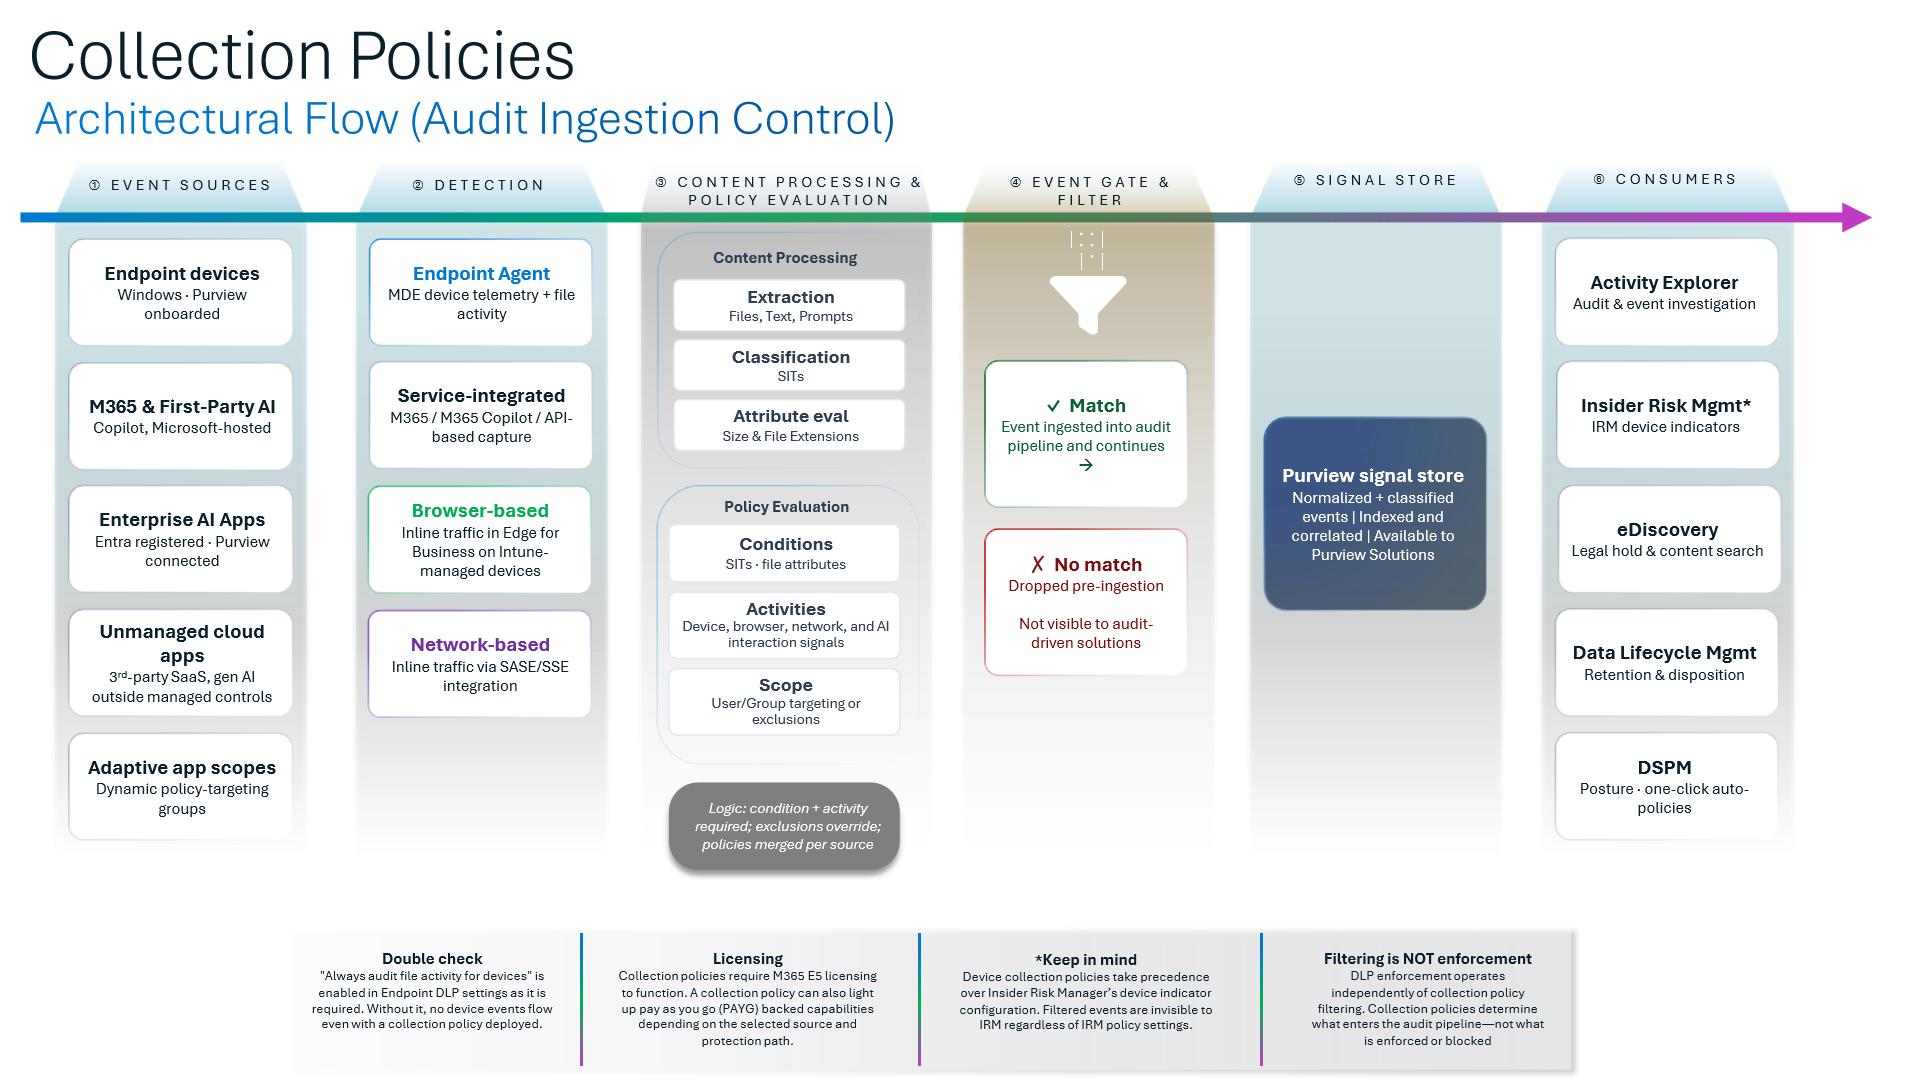
On birinci şema, kurumsal veri kaynaklarından çıkan ham olayların (Event Sources) son tüketici çözümlere ulaşmadan geçtiği altı katmanlı boru hattını gösterir:
- Aşama 1–3 (`Event Sources` -> `Detection` -> `Content Processing & Policy Evaluation`): Her olay kaynağı (
Endpoints,Cloud Apps,AI Promptsvb.) için aktif Collection Policies kaynak bazında birleştirilir (`Merged per source`). Değerlendirmede bir olayın kabul edilmesi için hem koşul (`Condition`) hem de aktivite (`Activity`) birlikte eşleşmelidir; istisnalar (Exclusions) her zaman diğer kuralları ezer. - Aşama 4 (`Event Gate & Filter` — `Dropped pre-ingestion`): Eşleşmeyen olaylar daha veritabanına yazılmadan `Dropped pre-ingestion` kararıyla atılır. Sonuç: Bu sinyaller
Purview Signal Store'a (Aşama 5) hiç girmez veInsider Risk Management,DSPM,Activity ExplorerileCommunication Compliance(Aşama 6 — `Consumers`) için tamamen yok hükmündedir.
Collection Policies Hakkında Üç Hayati Yapılandırma Kuralı
- Kural 1 (`Filtering ≠ Enforcement`): Bir dosya aktivitesini veya kullanıcı grubunu Collection Policy ile alım dışında bırakmak, Endpoint DLP veya Cloud DLP engelleme (`Block`) kurallarını kapatmaz (
DLP enforcement runs independently). Yalnızca alt katmandaki görünürlüğü ve analiz sinyallerini kesmiş olursunuz. - Kural 2 (Cihaz Toplama Politikalarının IRM Üzerindeki Baskınlığı): Şema 11'in en kritik mimari uyarısı şudur: `Device collection policies take precedence over IRM's device indicator config`. Yani siz IRM politika şablonunda USB kopyalama ve tarayıcı yükleme göstergelerini açık tutsanız dahi, dar kapsamlı bir Device Collection Policy bu sinyalleri ön kapıda düşürürse IRM'e hiçbir cihaz göstergesi ulaşmaz.
- Kural 3 (`Always audit file activity for devices` Anahtarı): Endpoint DLP genel ayarlarındaki `Always audit file activity for devices` seçeneği açık değilse, mükemmel yapılandırılmış bir Collection Policy dahi sıfır cihaz olayı toplar! Lisans tarafında özellik varsayılan olarak M365 E5 içinde yer alır ve seçilen veri yoluna göre `PAYG` (Pay-as-you-go) tüketim modeliyle de etkinleştirilebilir.
2. Insider Risk Management (`IRM`): `No Trigger, No Scoring` Yasası
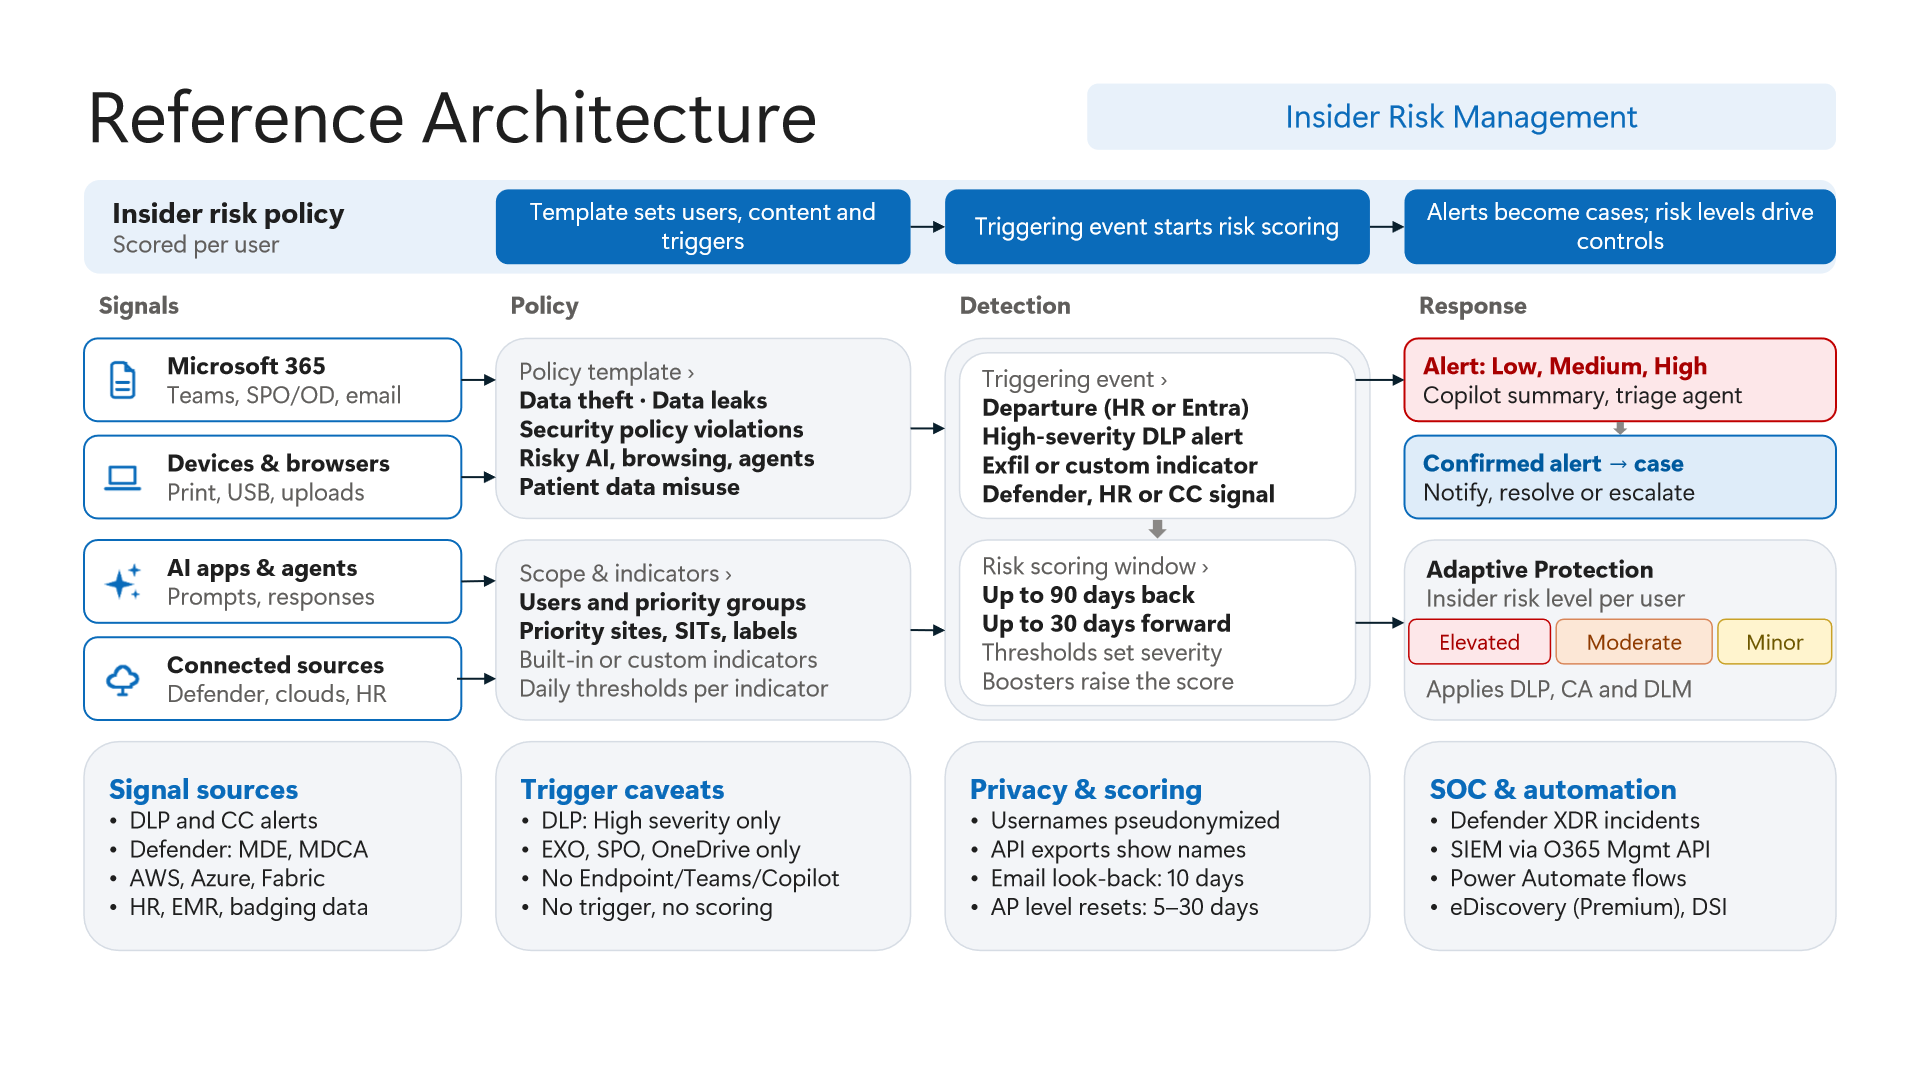
On ikinci şema, IRM motorunun neden pasif çalışan bir SIEM korelasyon kuralı olmadığını tek cümleyle tanımlar: `No trigger, no scoring` (Tetikleyici yoksa skorlama da yoktur).
- DLP Tetikleyicisindeki Görünmez Sınır (`High Severity` ve Sadece 3 İş Yükü): Güvenlik yöneticilerinin çoğu "kullanıcı kritik bir PDF'i USB'ye kopyalarken Endpoint DLP alarmı aldı veya Copilot'a kaynak kod yapıştırdı, IRM hemen puanlasın" beklentisine girer. Şema 12 bu varsayımı reddeder: IRM içindeki yerleşik DLP tetikleyicisi yalnızca `High severity` (Yüksek Önem) düzeyindeki DLP ihlallerini ve yalnızca `EXO`, `SPO` ve `OneDrive` iş yüklerini kabul eder! `Endpoint DLP`, `Teams` veya `Copilot` DLP ihlalleri tek başına bir kullanıcıyı IRM kapsamına almaz (`No Endpoint/Teams/Copilot`).
- Çözüm Önerisi (Alternatif Tetikleyici Mimarisi): USB sızıntılarını veya AI risklerini kaçırmamak için IRM politikalarınızda mutlaka İK ayrılma sinyali (`HR Connector` — istifa / fesih / PIP) veya `Microsoft Defender for Endpoint` uyarı tetikleyicilerini etkinleştirin; böylece kullanıcı bir kez tetikleyiciyle kapsama girdiğinde geçmiş ve gelecek Endpoint/AI göstergeleri puanlanabilir.
- Zaman Penceresi ve `Email` İstisnası: Bir tetikleyici ateşlendiğinde IRM geriye doğru `up to 90 days back` ve ileriye doğru `30 days forward` aktivite dizilerini puanlar; ancak e-posta göstergeleri için geriye bakış penceresi `10 days` ile sınırlıdır.
- `Adaptive Protection` Dinamik Etkileşimi (`5–30 gün`): Hesaplanan risk puanı kullanıcıyı `Minor`, `Moderate` veya `Elevated` risk seviyesine taşır.
Adaptive Protectionaçıksa DLP (örneğinElevatedkullanıcıya hassas eylemde mutlakBlock), Conditional Access (oturum kısıtlama) ve Endpoint DLP kuralları kullanıcıya özel otomatik sıkılaşır ve yeni risk sinyali gelmediğinde `5–30 gün` içinde sıfırlanır. - UI Anonimleştirme vs. `API` İhracatı Gizlilik Sınırı: IRM konsolunda varsayılan olarak `Pseudonymization` açıktır (analistler kullanıcı adını görmez); ancak API üzerinden dışa aktarılan (`API exports`) verilerde kullanıcı adları açık görünür. Logları Sentinel/SOAR sistemine çekerken KVKK/veri erişimi açısından ek RBAC izolasyonu uygulayın.
3. PowerShell ve Defender XDR KQL ile Doğrulama
Aktif IRM politikalarını, yüksek önem (High) taşıyan DLP kurallarının EXO/SPO/OneDrive tetikleyici uygunluğunu ve Defender XDR AlertInfo + CloudAppEvents korelasyonunu aşağıdaki komutlarla denetleyebilirsiniz.
# Önkoşul: ExchangeOnlineManagement modülü kurulu olmalı ve Insider Risk Management Admin / Compliance Admin rolü bulunmalıdır.
# Çalıştırma Ayrımı ve Güvenlik Notu: Liste/denetim komutları salt okunurdur; değişiklik komutları (-WhatIf ile) yalnızca pilot onaylı ortamda test edilmelidir.
Connect-IPPSSession

# 1. Aktif Insider Risk Management politikalarını ve şablon türlerini listele
Get-InsiderRiskPolicy | Select-Object Name, IsEnabled, PolicyTemplate, CreatedDate | Format-Table -AutoSize

# 2. IRM tetikleyicisi olabilecek DLP kurallarını incele (not: yalnızca High severity + EXO/SPO/OD IRM tetikleyicisi üretir)
foreach ($policy in Get-DlpCompliancePolicy) {
    foreach ($rule in (Get-DlpComplianceRule -Policy $policy.Name)) {
        if ($rule.GenerateAlert -and -not $rule.Disabled) {
            [PSCustomObject]@{
                PolicyName       = $policy.Name
                Mode             = $policy.Mode
                RuleName         = $rule.Name
                AlertSeverity    = $rule.GenerateAlert
                ExchangeScoped   = [bool]$policy.ExchangeLocation
                SharePointScoped = [bool]$policy.SharePointLocation
                OneDriveScoped   = [bool]$policy.OneDriveLocation
                EndpointScoped   = [bool]$policy.EndpointDlpLocation
            }
        }
    }
}

# 3. Örnek: Yeni veya pasif bir IRM tetikleyicili DLP politikasını simülasyonda tutma doğrulaması (-WhatIf)
Set-DlpCompliancePolicy -Identity "IRM-Trigger-HighSeverity-SPO" -Mode TestWithNotifications -WhatIf
Defender XDR Advanced Hunting üzerinde CloudAppEvents ve AlertInfo tablolarıyla hem IRM tetikleyebilen (High EXO/SPO/OneDrive) hem de tetikleyemeyen (Endpoint/Teams/Copilot) DLP eşleşmelerini ayrıştırabilirsiniz.
// Çalıştırma Ortamı ve Yetki: Salt okunur hunting sorgusu (Microsoft Defender XDR Advanced Hunting / Sentinel; Security Reader veya Compliance Data Analyst rolü)
// Veri Kaynağı: Microsoft Defender XDR Advanced Hunting - CloudAppEvents & AlertInfo
CloudAppEvents
| where Timestamp > ago(14d)
| where ActionType == "DlpRuleMatch"
| extend Raw = parse_json(tostring(RawEventData))
| extend PolicyName = tostring(Raw.PolicyName),
         RuleName = tostring(Raw.RuleName),
         UserId = tostring(Raw.UserId),
         Workload = Application
| extend QualifiesAsDlpIrmTrigger = iff(Workload in ("Microsoft Exchange Online", "Microsoft SharePoint Online", "Microsoft OneDrive for Business"), "CheckHighSeverity", "RequiresAltTrigger_HR_or_MDE")
| project Timestamp, UserId, Workload, PolicyName, RuleName, QualifiesAsDlpIrmTrigger
| sort by Timestamp desc
4. Lisanslama, RBAC ve Kritik Sınırlamalar
- Lisanslama:
Collection Policies,Insider Risk Management(90/30gün skorlama), `Adaptive Protection` veCommunication Complianceiçin Microsoft 365 E5 / Microsoft Purview Suite (veya seçili tüketim yollarında PAYG) gerekir. - RBAC: IRM politika ve uyarı yönetimi için en az ayrıcalıkla ayrılmış `Insider Risk Management` / `Insider Risk Management Analysts` / `Insider Risk Management Investigators` rolleri kullanılmalı; DLP/Collection yönetimi yapan yöneticilere otomatik IRM vakası okuma hakkı verilmemelidir.
- Sınırlamalar: Endpoint DLP altında
"Always audit file activity for devices"kapalıysa cihaz olayı akmaz,Device Collection PoliciesIRM göstergelerini ezer, IRM DLP tetikleyicisiEndpoint/Teams/Copilotuyarılarını başlatmaz ve API ihracatlarında UI anonimleştirmesi uygulanmaz.
Eleştirel Mimari Değerlendirme ve Geri Dönüş Planı
- Azaltılan ve Azaltılamayan Risk Sınırları:
Collection Policies,Insider Risk ManagementveAdaptive Protectionrisk skoruna göre dinamik DLP sıkılaştırması sağlar; fakat Endpoint DLP altındaki"Always audit file activity for devices"kapalı olduğunda veya IRM DLP tetikleyicisiEndpoint/Teams/Copilotolaylarını hariç tuttuğunda oluşan görünürlük boşluklarını tek başına dolduramaz. - Yeni Bağımlılıklar ve Üretim Başarısızlık Koşulları: Dinamik koruma
HR Data Connectorveri kalitesine,24–48 saatpuanlama gecikmesine veDevice Collection Policiesönceliğine bağımlıdır. Hatalı İK ayrılış/performans akışı veya aşırı daraltılmış bir Collection Policy, yöneticileri uyarmadan tüm alt IRM göstergelerini durdurabilir ya da kritik personeli yanlışlıklaHighrisk blokuna alabilir. - Geri Dönüş (Rollback) ve Pilot Doğrulama Planı: Yanlış risk seviyesi ataması operasyonları durdurduğunda
Adaptive Protectionbağlantılarını barındıran DLP kurallarıSet-DlpCompliancePolicy -Mode TestWithNotificationsile derhal ayrıştırılmalı, IRM analizi salt gözlemde tutularakCollection Policieskapsamı pilot cihaz grubunda doğrulanmalıdır.
Microsoft Purview Referans Mimarisi 8 Bölümlük Seri Rehberi
- Bölüm 1: Uçtan Uca Mimari Analizi ve Sebep-Sonuç Zinciri
- Bölüm 2: Sınıflandırma Motorları (`MCE` vs. `DCS`), Etiket Önceliği ve Unified Catalog
- Bölüm 3: SharePoint ve OneDrive DLP: 6 Senaryo, İlk Misafir Erişimi, `DLP Rule Undo` ve `UDP`
- Bölüm 4: Endpoint DLP: `SenseCE.exe`, `File EAs`, 30s JIT ve Pano/Tarayıcı Sınırları
- Bölüm 5: Exchange Transport (`DPS -> DCS -> ETR -> DLP`), Policy Tips ve `2M` Kısmi Tarama
- Bölüm 6: Browser DLP, BYOD `Edge Work Profile` ve `Entra GSA` Network DLP Yapılandırması
- Bölüm 7 (Bu Makale):
Collection PoliciesÖn Alım Kapısı,Insider Risk Managementve Adaptive Protection - Bölüm 8: Microsoft 365 Copilot & Cowork DLP, 7 Katmanlı Oversharing Kalkanı ve Depolama
Doğrulanmış Birincil Kaynaklar & Açık Kaynak Depolar
Bu teknik rehber aşağıdaki resmi duyuru, Microsoft Learn belgeleri ve açık kaynak PowerShell / KQL depolarıyla doğrulanmıştır.
- SOURCEtechcommunity.microsoft.com/blog/microsoft-purview-blog/microsoft-pur
- SOURCElearn.microsoft.com/en-us/purview/collection-policies-learn
- SOURCElearn.microsoft.com/en-us/purview/insider-risk-management
- SOURCElearn.microsoft.com/en-us/purview/insider-risk-management-ada
- SOURCElearn.microsoft.com/en-us/powershell/module/exchange/get-insi
Çok Kanallı Yayın Özeti (X & LinkedIn Taslağı)
X (Twitter) ve LinkedIn paylaşım taslaklarını göster / gizle
Çok Kanallı Yayın Özeti (X & LinkedIn Taslağı)
X (Twitter) ve LinkedIn paylaşım taslaklarını göster / gizleIRM içinde USB/bulut göstergelerini açtığınız halde neden hiç puan birikmiyor? Collection Policies ön alım kapısı IRM cihaz ayarlarını eziyor ve DLP tetikleyicisi Endpoint/Teams/Copilot'u kapsamıyor! Purview Mimari Serisi [Bölüm 7/8] yayında. #MicrosoftPurview #IRM #AdaptiveProtection
Microsoft Purview Referans Mimarisi 8 Bölümlük Serimizin 7. bölümünde telemetri ve risk skorlama omurgasını inceledik: 6 aşamalı Collection Policies alım kapısı (Dropped pre-ingestion), gizli cihaz denetim anahtarı ve Insider Risk Management DLP tetikleyici kör noktalarını kapatma stratejileri.